数字身份系统可以提升包容性、金融参与度,以及获取政府举措和服务的便利性。
但肯尼亚高等法院的一项裁决凸显了人们对其实施的担忧,尤其是在隐私和安全方面。
要使此类系统取得成功,需要加强数据保护、推进去中心化,并提升人们对其的信任。
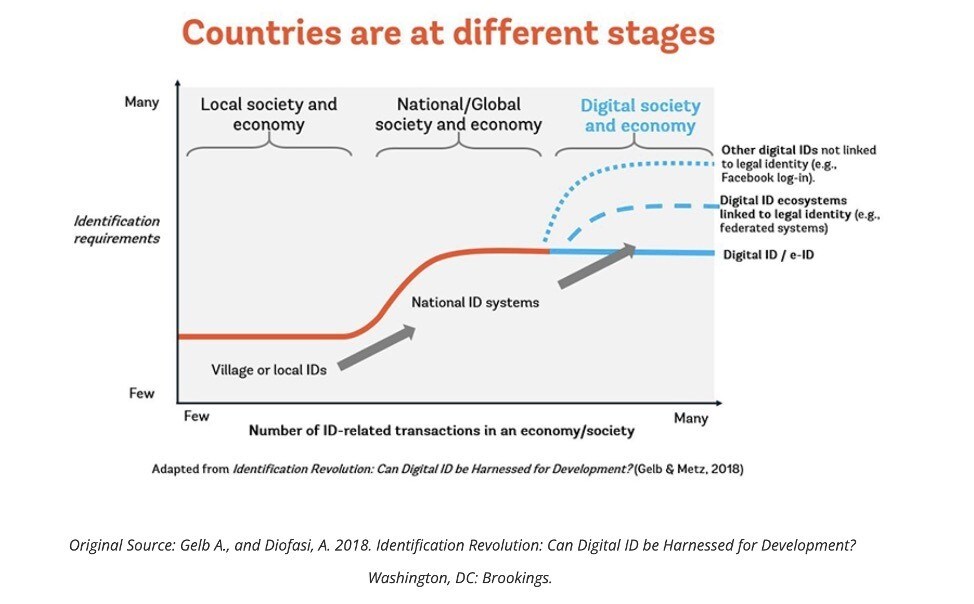
据估计,全球有10亿人没有法定身份证明,数字身份计划为提升包容性、改善金融参与度,以及扩大政府资源和举措的可及性提供了独特机遇。
然而,对于实施这些计划的国家而言,随之而来的益处伴随着一系列在隐私、安全和后勤保障方面棘手的权衡取舍。
肯尼亚高等法院于2021年作出具有里程碑意义的裁决,认定推行全国性生物识别身份识别计划属于非法,许多国家仍在努力厘清国家身份识别系统在法律、监管和伦理方面的边界。
在国家层面,许多国家缺乏明确的法律先例来规范数字身份领域的流程和基础设施,而国际共识同样混乱,甚至有过之而无不及。
肯尼亚的案例与欧盟、美国及其他监管机构在国家身份计划数字化方面所面临的挑战相呼应,也与个人和群体随之而来的隐私期望相关。
肯尼亚的数字身份计划被裁定为非法
肯尼亚的数字身份计划称为国家综合身份管理系统(NIIMS),因高等法院认定其未清晰记录数据隐私风险,也没有明确的风险衡量、缓解和应对策略,而被裁定为非法。
其他数字身份平台也出现了与数据隐私和安全相关的类似担忧。例如,印度的Aadhaar是全球规模最大的生物识别数字身份系统。
注册信息与生物特征和人口统计数据相关联,并可与SIM卡、银行账户和政府援助计划等服务对接,从而使金融体系更具包容性。
尽管有这些优势,Aadhaar仍因可行性和隐私问题而遭到反对。例如,有人担心Aadhaar数据库可能被用于对少数族裔进行画像,或侵犯居民的隐私。
许多国家数字身份系统面临的问题
肯尼亚NIIMS的裁决以及全球其他数字身份平台的经验,凸显了许多国家系统普遍存在的三大主要问题:
将过多可识别个人身份的信息集中存放于一处,会为潜在攻击(包括数据窃取)制造新的重大目标。
许多国家缺乏保护敏感数据并维持严格隐私标准所需的安全基础设施。
国家数字身份计划可能导致弱势群体被进一步排斥,排斥依据包括人口特征(如族裔)或社会经济地位(例如数字连接能力)等因素。
这些担忧归根结底源于数据集中化,它增加了外部网络攻击的可能性及其潜在危害。它还提高了内部威胁的可行性,并降低了政府内部实施系统性歧视的门槛。
减少身份数据集中化的理由
随着数字身份平台与一国内不同服务和用例相连,这些威胁会变得更加突出。随着数字身份系统日益普及,有充分理由降低其架构和运行中固有的集中化程度。
然而,管理和缓解数字身份系统的集中化程度极其复杂;设计空间广阔,且存在微妙的权衡。各国应同时考虑技术和非技术方法,以管理身份数据库的集中化。
首先,为应对这一复杂局面,在推出新的数字身份计划之前,应采取多方利益相关者参与的方式,听取各方意见。例如,许多数字身份计划(如爱沙尼亚、Aadhar和MOSIP的计划)是通过公私合作开发的。
数字身份系统的访问控制
许多政府根本没有内部能力来推出和维护新的数字身份系统。同时,在外包开发和维护时必须谨慎。
身份系统属于关键基础设施,一旦政府被锁定于某一供应商,由于技术债务以及与下游用户的互操作性要求,要退出或作出更改可能十分困难。
从技术角度看,减少数据集中化影响的一种技术是对数据库进行分区,并实施适当的访问控制。这使数字身份数据库可以按属性进行拆分,例如按标识符首次登记的地区进行划分。
运营者可以仅被授予访问部分数据的权限。此类访问控制可降低任何单一恶意主体所能造成的损害,但代价是系统复杂性增加和碎片化。
通过加密降低生物识别风险
然而,仅靠访问控制不足以降低存储生物识别等敏感身份信息所带来的风险。
生物识别尤其存在一项重大风险:如果攻击者获取了受害者的这些凭证,他们可能会无限期地冒充受害者,因为用户的生物特征不会改变。
可以利用新兴技术降低这些风险,例如使用轮换密钥对加密数据进行计算。例如,同态加密可用于仅存储加密的虹膜扫描结果,并在加密数据上进行身份验证,从而大幅减少身份数据库运营者以及潜在黑客所能获取的信息。
统一身份系统标准以提升互操作性
另一个极端是,当今现有身份解决方案的一个重大问题在于其缺乏互操作性,无论是跨国家还是跨服务层面。例如,国家医疗保健的注册系统未必能与政府援助系统互通。
数字身份系统的碎片化状态本身限制了数据集中化,但也可能削弱其潜在效益。应对这一问题的可能方案包括统一数字身份标准。
世界经济论坛在网络安全方面开展了哪些工作?
网络安全中心为领导人提供一个可信平台,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过促进跨部门合作和洞察共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
例如,MOSIP旨在成为面向多个国家和多种用例的开源数字身份平台。此外,也有人提出了用于存储数字标识符的去中心化、可互操作架构。
这些架构将使现有身份签发机构能够签发自己的标识符,同时以去中心化的方式维护身份数据库,例如部署在由不同利益相关方共同维护的区块链上。
去中心化身份系统可能带来的挑战
与更传统的数据库相比,此类技术相对未经充分检验,并可能在治理和数据库维护方面带来新的挑战。
需要注意的是,去中心化架构本身并不能解决集中式数据汇聚的问题;许多基于区块链的数据存储架构主要旨在提供透明性,而非保密性。
在构建包容且有价值的国家数字身份系统时,隐私考虑以及被滥用的可能性都极为重要。
隐私对数字身份平台至关重要
这一基础设施有潜力创造价值,并开启法律、数字和金融包容的新纪元。
然而,要使这些计划取得成功,必须以数据保护、去中心化以及数字信任的环境为坚实基础。
肯尼亚法院及早指出这些问题,实际上为其他同行省去了大量工作。