近期大规模网络炸弹威胁事件再次暴露出各国在应对低成本、协同式网络攻击方面存在的系统性脆弱环节。
此类攻击之所以奏效,是因为其极易规模化,而决策者即便在风险较低时,也倾向于以最高规格做出应对。
一种可能的解决方案,是让大规模网络炸弹威胁变成高成本、高投入的攻击。
虚假炸弹威胁并非新鲜事物,自电信技术广泛普及以来就已存在。我们可以合理断定,在此之前,世界曾以信件等形式面临类似威胁。但通过数字手段大范围投送的炸弹威胁,则融合了网络战的要素——地理边界的相关性减弱,以及此类威胁执行起来十分便捷——使这一古老问题有了新的面貌。
今年欧洲各地出现的大规模网络炸弹威胁浪潮提醒我们,即便只是一名掌握技术手段的恶意行为者,如今也可能造成极不相称的巨大影响。2023年,这些影响已经扰乱了许多国家的日常生活和基本服务。
论坛如何应对全球网络安全挑战?
网络安全中心为各国领导人提供了一个可信赖的平台,使其能够齐聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与建立信任。
通过促进跨部门合作与洞见共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
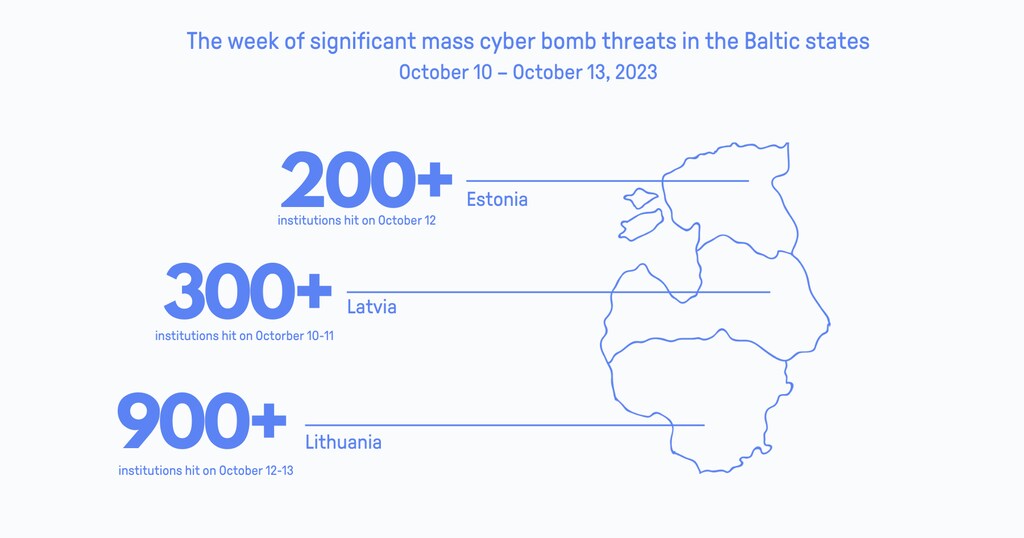
回望2023年秋季,波罗的海国家——立陶宛、拉脱维亚和爱沙尼亚——接连遭遇网络炸弹威胁浪潮,表明犯罪分子能够以较低投入扰乱社会运转,并消耗执法资源。
在立陶宛,局势因一波针对学校的大量威胁性电子邮件而升级。这些电子邮件有时包含政治内容,立陶宛当局认定其属于一场“有组织的大规模攻击”的一部分。爱沙尼亚遭遇了一波垃圾邮件浪潮其中包含炸弹威胁,许多威胁针对该国第二大城市塔尔图。该地区大多数学校出于预防措施而关闭。
在拉脱维亚,约300所学校收到类似的威胁邮件,引发了从撤离到在高度戒备下照常开课等各种反应。拉脱维亚警方将这些威胁归为低风险,但也认识到这些行为的更广泛意图:制造恐慌,扰乱教育机构及其他公共机构的正常运转。
欧洲其他地区也出现过类似手段,表明存在更广泛的数字恐吓与扰乱模式。在法国,当局注意到一系列虚假炸弹威胁,这些威胁利用了社会普遍存在的焦虑情绪,目标包括学校、机场和博物馆。
就乌克兰而言,这些网络手段在俄罗斯入侵前夕尤其显得不祥。乌克兰报告了炸弹威胁与网络攻击相结合的情况,这些行为被视为更广泛的混合战略的一部分。
这些大规模网络炸弹威胁对执法机构基础设施的影响十分显著。在所有国家,当局都不得不认真对待每一次威胁,并为调查和应对调配资源。这种应对往往包括向受威胁地点派遣人员、对场所进行彻底搜查,有时还需启动撤离程序。
威胁的绝对数量使执法机构陷入捉襟见肘的境地,它们难以在维持日常工作的同时,充分应对每一项潜在威胁。这既消耗了其资源,也暴露出现有安全框架的脆弱性,这些框架原本并非为应对如此大规模的威胁而设计。
为何大规模网络炸弹威胁如此有效?
近年来,大规模网络炸弹威胁之所以效率惊人,主要可归因于两个因素:其可规模化的特点,以及其对公共目标所产生的重大心理与运作影响。
攻击者只需极少的成本或投入,便能从所需的网络基础设施中轻松生成大量威胁性邮件或消息。随着快速演进的大型语言模型在全球范围内推出,网络犯罪分子的能力也随之提升,这些模型能够以多种语言生成看似可信的威胁内容。这种可规模化的特点使恶意行为者能够同时瞄准大量机构,从学校、儿童托管设施到其他公共组织,无所不包。
导致这些威胁如此有效的第二个因素,是其造成的高额心理与运作影响,尤其是对教育机构和儿童托管设施等敏感目标而言。
安全官员和决策者往往不得不以最高规格做出应对,即便风险较低也不例外。结果是,即使是被认为较低级别的威胁,也可能引发全面的紧急响应,包括撤离和大范围的现场搜查,从而扰乱正常运作,并给公众带来显著的压力与焦虑。

化解大规模网络炸弹威胁
在意图上,二者存在明显区别:一类恶意行为者希望告知当局存在真实的炸弹威胁,另一类则希望在某国或目标机构内煽动恐慌与混乱。对后者而言,主要目标是让其信息被尽可能多的人阅读。
因此,要有效应对日益严重的大规模网络炸弹威胁问题,一种可行策略是在这些低成本、低投入的攻击前设置障碍,使其变得更耗费资源、更难实施。降低其实施难度需要协同努力,尤其是电子邮件服务提供商、各国政府、网络安全专家或相关非政府组织之间的合作。
电子邮件服务提供商在这些威胁的传播中扮演着关键角色。与这些提供商进行有针对性的对话,或可推动形成更有效的策略,以识别并拦截大规模威胁邮件。这些策略可包括采用先进的过滤算法,或通过自动化流程及机器学习算法加强对可疑邮件模式的监测。还可探讨采用更具非侵入性的方法,以期尽可能减少大规模网络炸弹威胁的影响。
政府、网络安全专家、电子邮件服务提供商以及互联网权利类非政府组织之间的对话,在这场斗争中至关重要。通过携手合作,这些主体可以出台新的指导方针和立法,使恶意行为者更难大规模散布匿名威胁性信息,其中可能包括利用电子邮件以外工具发出的威胁,例如网络电话(VoIP),甚至可以限制社交媒体传播此类威胁的能力。
将大规模网络炸弹威胁从低成本、高影响的攻击转变为高成本、高投入的行动,对于减少其发生率和有效性至关重要。通过此类举措,以及强化网络安全措施、完善威胁评估规程和加强国际合作,这些威胁的规模化程度与覆盖范围有望得到有效遏制,从而提升整体网络安全与公共安全水平。




