供应链攻击影响多个全球受害方,并带来巨大的经济和运营后果;
各行业的高度互联使供应链利益相关方必须协作并统一第三方风险治理实践,尤其是在60%的组织需要管理超过1,000家供应商的情况下;
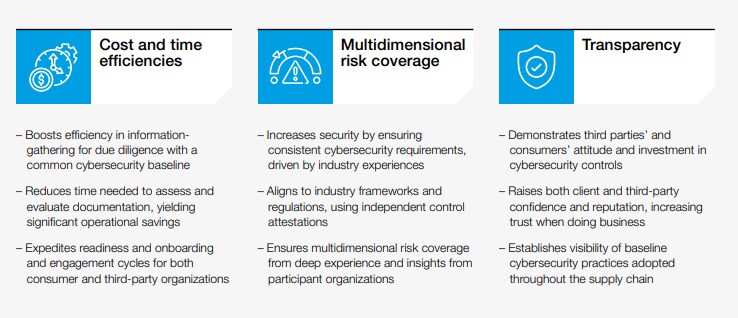
需要采取协作、统一和整体的方法来简化流程并降低未来风险,同时实现成本和时间效率、多维度风险覆盖以及更高的透明度。
近期的供应链攻击危及多个大型组织,涉及多个行业造成了严重的运营、财务和声誉后果。这些事件不仅影响受害方,还影响价值链中的所有利益相关方,并表明在管理第三方风险时采取协作和整体性方法的重要性。
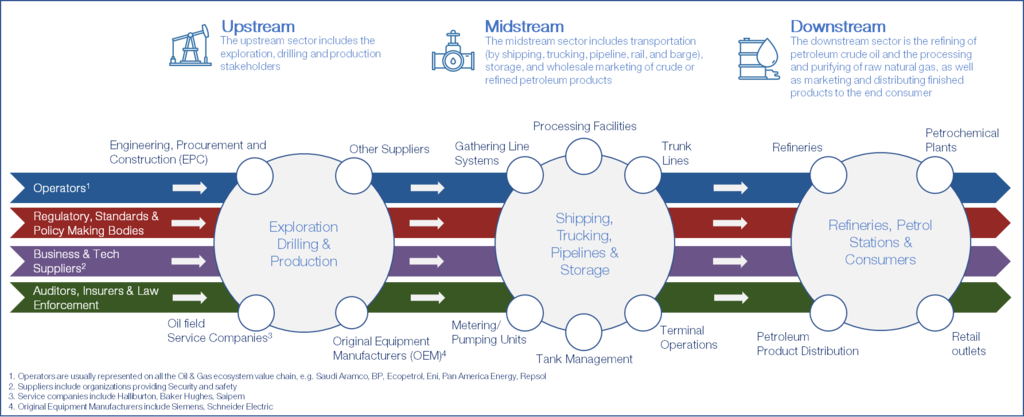
管理第三方风险具有挑战性,因为组织需要引入和管理大量供应商(60%的组织与超过1,000个第三方合作)。由于企业的独特性和业务模式的复杂性,各公司的要求可能存在差异。例如,在石油和天然气行业,制造企业快速推进的数字化使管理其供应链中第三方风险的复杂性进一步加剧。
大多数第三方风险管理方法取决于组织的内部架构、文化和优先事项。目前行业中的流程和要求仍然较为保守,并采用资源密集型方法。这妨碍了其扩展能力,因为这会在业务参与方面产生额外的管理开销,包括为引入采用新技术的年轻组织和初创企业而建立相应能力所带来的开销。
供应链各利益相关方之间的协作行动和整体性方法将为组织带来多重益处。
世界经济论坛的Cyber Resilience Oil and Gas 社区基于四项关键建议定义了此类方法,用于评估、衡量和监测第三方风险。这些建议统一了石油和天然气行业不同利益相关方对参与方式的期望。
我们鼓励组织在管理第三方风险时考虑以下四项建议:
建议1:遵循10项关键原则,与第三方建立通用的网络安全基线要求:
通过明确组织内的角色与职责以及风险所有权,对第三方风险进行治理;
提升处理第三方事务的员工的网络素养与教育;
为员工和第三方承包商建立访问控制并管理关键资产;
针对第三方参与范围内的资产、信息和设施,实施变更与配置管理;
要求系统、服务和接口采用安全设计与默认安全;
通过确保事件管理、业务连续性管理(BCM)和灾难恢复规划(DRP)到位、保持更新,并依据情报与后果驱动分析得出的情景定期测试,从而维持响应与恢复机制;
在遵守相关法规和政策的同时保护关键信息;
采用领先的安全实践保障运营与物理环境安全;
对产品、系统和工具实施安全开发生命周期;
为漏洞管理和补丁修复提供支持。
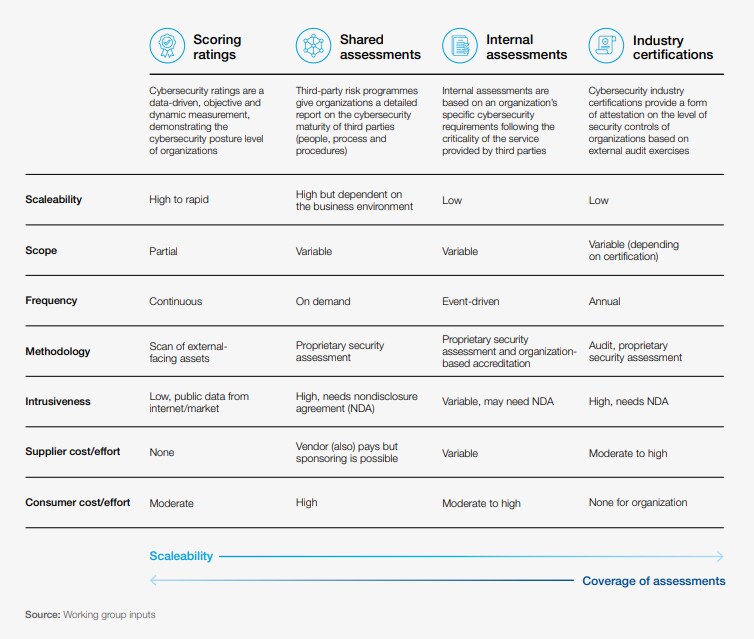
建议2: 根据供应商产品和服务的风险等级,结合不同的评估方法,定义并采用评估方法。基于可扩展性和覆盖范围综合选择多种方法,以实现最佳风险覆盖。
建议3: 根据对组织的风险等级,持续监测并修订所有第三方。
就组织层面的标准网络安全合同条款与条件达成一致,并在可能的情况下采用现有行业基线措辞(例如,适用于所有第三方的最低网络安全要求);
在标准合同条款与条件之上,根据产品/服务类型及其关键程度,制定更详尽的增强合同条款(例如,适用于IT和云服务供应商、运营技术机构以及营销服务)。
使用细分标准或内在固有风险方法评估风险,并确定所需的增强条款与条件水平;
在签约前考虑评估过程中发现的问题,以便根据风险变化调整条款与条件;
在整个谈判过程中,与风险领域专家和法务部门保持沟通,将其作为条款谈判的上报途径。
建议4: 与供应链利益相关方共享信息、保持互动并持续沟通,以便更快速、团队协作地识别、监测和缓解网络风险。
设定审查节奏,以评估第三方的风险评级,从而掌握其风险状况或参与范围的任何变化;
对持续监测活动的性质、时机和范围进行持续的、基于风险的审查;
定义可触发临时评估和审计活动的标准,并在可能的情况下实现流程自动化;
将网络安全纳入与第三方的业务审查中,并就不断演变的风险和威胁态势持续沟通;
定义报告机制,以提高董事会和高级管理层的认识,确保其及时做出知情决策,报告形式涵盖从监督会议到绩效记分卡等多种方式。
为通过协作且基于风险的方法实现网络韧性环境,由Cyber Risk Resilience in Oil and Gas 社区提出了一份包含39项基线要求的清单以及通用评估方法,以提高网络安全成熟度,并改善全行业第三方风险管理的有效性。这是行业就此问题开展协作的第一步——您是否愿意与此倡议保持一致?




