本期定期综述为您汇集过去一个月的重要网络安全新闻。
网络安全要闻:新报告显示安全工具使用率上升但入侵事件依然存在;英国零售商遭网络犯罪分子锁定;欧盟推出漏洞数据库。
世界经济论坛的网络安全中心致力于提供一个独立、公正的平台,以强调网络安全作为战略要务的重要性,并推动全球公私部门采取行动,应对系统性网络安全挑战。
1. 新数据揭示威胁演变与测试实践之间存在滞后
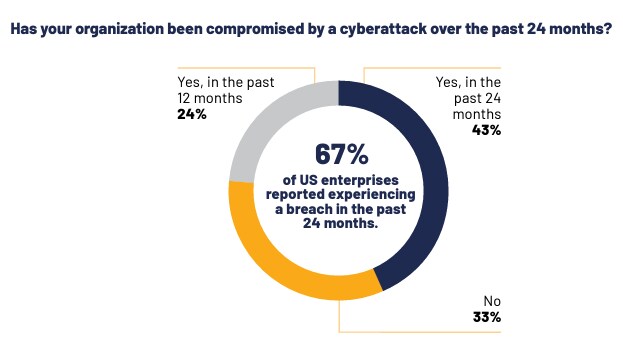
渗透测试(即pentesting)是一项至关重要的网络安全实践,专家通过模拟攻击,在弱点被利用之前将其发现。随着威胁日益频繁和复杂——过去两年间,大多数美国机构遭遇过入侵——一份新报告提出疑问:各机构的测试策略是否正以足够快的速度演进,以跟上形势?
Pentera《2025年渗透测试现状调查》显示,尽管企业持续投资于不断扩充的安全技术栈,入侵事件依然普遍,响应时间也在放缓。该报告表明,自动化、持续性的渗透测试正成为现代网络韧性的关键组成部分。
通过渗透测试进行持续验证已不再是可有可无的选择,而是各机构应对不断演变的网络威胁、保持领先并降低风险暴露的必要之举。
—Pentera
Pentera
报告的主要发现包括:
入侵率居高不下: 在接受调查的美国企业中,67%在过去两年内遭遇过入侵。
安全工具过载:各机构目前平均管理75种安全解决方案,但入侵事件仍然常见。
自动化取得进展: 55%的机构使用基于软件的渗透测试,以提高测试速度和覆盖范围。
网络保险影响战略: 59%的首席信息安全官(CISO)采用的工具是依据保险公司的要求选定的。
测试频率滞后: 尽管基础设施变化迅速,仍有近半数机构只是每年进行一次测试。
报告指出,安全环境的复杂性与渗透测试的有效性之间的脱节日益加剧,许多机构仍难以将测试结果转化为有意义的风险降低措施。
2. 英国零售商遭网络攻击,M&S、Co-op和Harrods成为目标
近几周,英国零售商接连遭遇一系列重大网络攻击。多家大型跨国Marks & Spencer(M&S)因遭勒索软件攻击,于4月25日被迫停止营业 ——犯罪分子入侵并加密系统,再以赎金作为交换条件才肯解除控制——据路透社报道,此后每天销售损失高达数百万英镑。
竞争对手连锁超市Co-op 与 奢侈品零售商Harrods 数日后相继报告遭遇入侵未遂事件,其中前者出于谨慎暂时关闭了其系统。
两家超市连锁店此后均已证实发生数据泄露。“DragonForce”自称对这三起网络攻击负责的团体,于5月2日告诉英国广播公司(BBC):“我们掌握了客户数据库以及Co-op会员卡数据。”该团体还表示,计划发动更多攻击。
与此同时,M&S本周告知客户,部分个人信息已被访问,但未涉及银行信息,无需采取进一步行动。
论坛如何帮助领导者理解网络风险并增强数字韧性
网络安全中心为领导者提供了一个可信赖的平台,使他们齐聚一堂,共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
据多家引用科技网站BleepingComputer的新闻报道, 黑客得以访问这些超市的服务器,方法是诱骗IT服务台重置密码。
这些攻击还与黑客组织Scattered Spider有关,据报道该组织成员来自英国和美国,此前曾因试图通过钓鱼手段窃取加密货币而被起诉。
在近期的指导意见中,英国国家网络安全中心建议,为防范此类高级攻击(无论是否涉及社会工程手段),各机构应:
对所有账户强制实施多因素身份验证,并监控可疑登录,尤其是Microsoft Entra Threat Intelligence标记的登录。
审核特权账户(例如域管理员、企业管理员和云管理员)的访问是否合法。
审查服务台密码重置流程,重点关注员工身份的安全验证。
通过来源富化,检测异常登录来源,例如住宅IP段中的VPN。
迅速纳入威胁情报,并有效应对新的战术和技术。
与此同时,亲俄黑客组织NoName057(16)声称已干扰英国网站——包括地方议会和一家警察协会的网站——在为期三天的行动中,据《卫报》报道。
英国政府一位资深部长警告称,随着人工智能应用日益普及,网络威胁的“频率和强度”可能将持续上升。

3. 简讯:本月网络安全要闻
西班牙网络安全机构正就小型发电企业的相关信息进行征询,作为对四月份停电事件调查的一部分,该停电还波及葡萄牙部分地区,据《金融时报》报道。官员担心,可再生能源站点薄弱的网络防御可能已被利用。西班牙能源部长已确认原因为发电量突然损失,并表示没有证据表明其电网运营商遭到网络攻击。格拉纳达、巴达霍斯和塞维利亚的变电站故障导致2.2吉瓦的发电损失,并引发电网连锁断开。
美国多个机构,包括CISA、FBI和能源部,已就针对石油和天然气行业的网络攻击发出警告,据Security Week报道。这些攻击利用基础入侵手段,攻击关键基础设施中薄弱的安全实践,可能导致运营中断,甚至造成实际物理损害。CISA指出,威胁可能来自黑客活动组织,其目标是存在漏洞的ICS/SCADA系统,尤其是那些暴露在外或仍使用默认密码的系统。

印度两大交易所NSE和BSE已暂时因网络威胁限制海外用户访问其网站。此举不影响海外投资者在印度市场的交易。BSE一位发言人确认了网络威胁方面的担忧,但未具体说明近期发生的任何攻击。
欧盟网络安全机构ENISA已推出欧洲漏洞数据库。该数据库依据《网络与信息安全指令》(NIS2)设立,NIS2是欧盟关于风险管理和事件报告的网络安全框架,该数据库提供影响IT、OT和物联网产品的漏洞信息,信息来源包括供应商、事件响应团队及其他数据库。该数据库可免费访问。
一台“最先进”的望远镜已在苏格兰爱丁堡建成,将用于测试和监测量子加密卫星通信。HOGS(Hub光学地面站)旨在“应对未来的网络攻击”,通过研究经卫星发送安全传输的方法,据该枢纽所在的赫瑞瓦特大学介绍。
4. 论坛故事栏目中更多关于网络安全的内容
CyberSafe基金会创始人兼执行董事Confidence Staveley,致力于推动更好的网络卫生,并消除网络安全行业中的不平等现象。在近期接受世界经济论坛采访时,她探讨了公私合作伙伴关系对于培训女性网络安全人才、支持小型企业,以及将网络安全最佳实践推广至边缘化社群的重要性。Staveley还致力于弥合网络安全与流行文化之间的差距,以触达最易受网络威胁影响的人群。
“我在过去五年中看到的是,人们开始觉醒,并真正重视隐私,”Signal基金会负责人Meredith Whittaker表示。了解更多关于在网上捍卫这一权利之必要性的内容:

Marks & Spencer的网络攻击已凸显网络韧性的重要性,表明企业不仅必须防范网络威胁,还必须最大限度减少其影响。两位专家解释了此次攻击为何值得关注——它扰乱了运营,并使公司损失9.95亿美元(7.5亿英镑)——凸显了对网络事件采取战略性应对方式。




