网络攻击可能影响关键系统,例如导致医院取消手术。
现在,软件制造商被敦促在设计阶段就将网络安全内置于其产品之中。
美国网络安全和基础设施安全局、联邦调查局和国家安全局以及六个合作国家的网络安全机构发布了关于“安全设计和默认安全”软件的新原则。
软件在上市销售之前,应内置网络安全保护功能。
这是美国、澳大利亚、加拿大、英国、德国、荷兰和新西兰的网络安全主管机构发布的新指南的核心信息。
这是这些国家首次联合发布指南,敦促软件制造商优先确保其出货产品在设计上即具备安全性,并将网络安全作为标准功能内置。该指南概述于以下报告中:《改变网络安全风险的平衡:安全设计和默认安全的原则与方法》。

哪些网络安全机构负责这一指南?
美国有三个联邦政府机构,以及八个国际合作伙伴共同支持这一联合软件网络安全指南。
美国的机构包括:网络安全和基础设施安全局(CISA)——美国的网络防御机构;联邦调查局(FBI)——美国负责国家安全和执法的机构;以及国家安全局(NSA)——专注于保护国家通信系统的国家情报机构。
世界经济论坛在网络安全领域开展哪些工作?
网络安全中心为各方领导人提供了一个可信赖的平台,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
其国际合作伙伴包括加拿大网络安全中心(CCCS)、德国联邦信息安全办公室(BSI)、新西兰计算机应急响应小组(CERT NZ)以及英国国家网络安全中心(NCSC-UK)。
为何需要安全设计指南?
网络攻击已导致全球范围内的医院取消手术。网络安全主管机构表示,这只是技术漏洞如何影响关乎我们所有人的关键系统的一个例子。
国家安全局网络安全主任罗布·乔伊斯解释称,不安全的技术产品可能“对个人用户和我们的国家安全构成风险”。他补充道:“如果制造商在设计和开发过程中始终优先考虑安全性,我们就能减少所见的恶意网络入侵次数。”
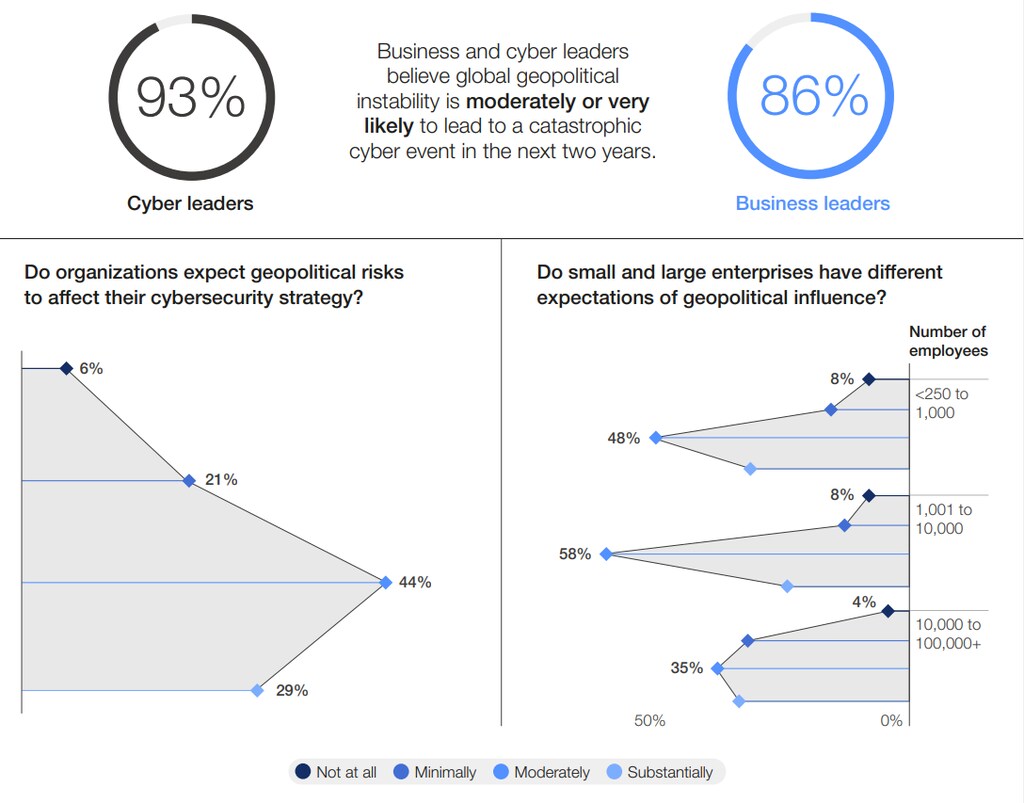
在其《2023年全球网络安全展望》中,世界经济论坛发现,由于全球地缘政治不稳定,93%的网络安全负责人和86%的企业负责人认为,未来两年内发生“影响深远的灾难性网络事件”的可能性为中等或很高。
论坛表示:“威胁格局日益多变。”“专业化的网络犯罪团伙持续壮大,并produce更多新型攻击方式。”
在其《2023年互联世界现状》报告中,论坛指出,对互联设备及相关技术的依赖日益增加,使得组织、政府和个人用户越来越容易受到网络威胁的影响。因此,互联设备及相关技术能否保护个人免受网络攻击,是一个首要关切问题。
网络安全中心社区——作为“激励安全负责的创新”倡议的一部分——确认,如果创业者和创新者在产品开发之初就受到鼓励和激励,优先考虑安全功能,那么逐步实现一个更为安全的网络空间是可能的。

软件制造商被要求做什么?
《改变网络安全风险的平衡》报告中关于软件安全设计的指南包括具体的技术建议,例如使用能够消除漏洞的编程语言。
此外,软件制造商还需遵守一系列核心原则。其中包括:软件在开箱时即已配置最重要的安全控制措施,而不是留给客户自行修复。
软件制造商还被要求“全面拥抱透明与问责”。例如,这可能包括分享有关客户采用默认网络安全控制措施情况的信息。
企业还必须建立合适的组织架构和领导机制,确保将安全性作为软件开发的关键环节予以优先考虑。
美国网络安全和基础设施安全局发布、并获得全球多个国家网络安全机构认可的这些原则,为软件制造商提供了亟需的激励,提升产品安全性,并可在加强整个生态系统的网络安全与韧性方面发挥关键作用。




