这期例行综述为您梳理过去一个月的重要网络安全新闻。
网络安全热点新闻:全球IT故障分析报告发布;美国基础设施易受网络攻击;男性仍主导英国网络安全行业,据领英(LinkedIn)称。
世界经济论坛的网络安全中心提供一个独立、公正的平台,以强调网络安全作为战略要务的重要性,并推动全球公私部门采取行动,应对系统性网络安全挑战。
1. CrowdStrike发布故障根本原因分析
继7月的全球IT故障(该故障影响了数百万Windows用户)之后,CrowdStrike发布了一份关于“Channel File 291”事件的根本原因分析,解释了软件更新导致的崩溃。
在对此次更新的初步事件后报告进行总结时,Security Week报道称:“CrowdStrike的新根本原因分析记录了导致Falcon EDR传感器崩溃的多重因素——内容验证器所验证的输入与提供给内容解释器的输入不匹配、内容解释器中的越界读取问题,以及缺乏专门测试——并承诺将与微软合作,实现对Windows内核的安全、可靠访问。”
在该分析文件中,CrowdStrike确认其承诺“将在Windows持续增加对用户空间中安全产品需求的支持的同时,持续直接与微软合作”。
2. 专家警告:美国基础设施易受网络攻击
控制美国基础设施的数百个数字系统易受网络攻击,据网络安全公司Censys的研究结果(已与彭博新闻社分享)显示。
研究发现,超过430个工业软件控制项可通过互联网访问,其中一半以上缺乏身份验证保护。首席研究员Emily Austin表示:“没有密码。它们完全暴露在公共互联网上,任何碰巧找到它们的人都可以随意前来操控。”
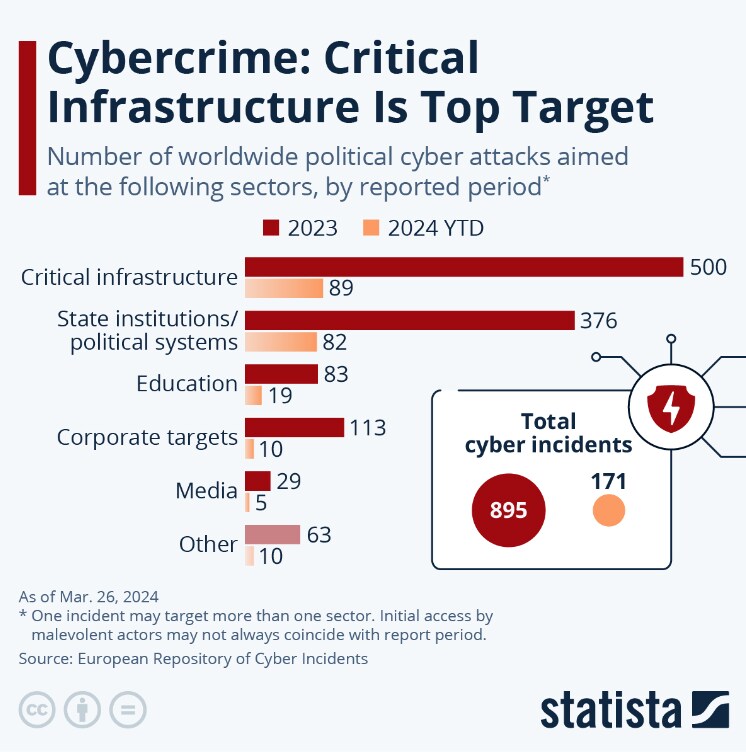
这些“人机界面”控制着水坝、水泵和油井等系统,Censys首席执行官Brad Brooks警告称,黑客可能利用这些漏洞干扰供应或生产。
目前没有证据表明存在大范围劫持,但彭博报道称“黑客已经操控了它们”。
在Censys发现美国各地约18,000个暴露的系统后,美国环境保护署已联系易受攻击的供水系统运营方,要求其改进网络安全实践。
论坛如何应对全球网络安全挑战?
网络安全中心提供一个可信赖的平台,让各方领导者齐聚一堂,共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业协作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
3. 简讯:本月热门网络安全新闻
英国网络安全行业仍由男性主导,据领英经济图谱团队称,2024年5月,女性仅占该行业的17.9%。
企业正在应对网络安全“工具泛滥”问题,即需管理数量不断增加的产品以保护其基础设施,据SiliconANGLE的一份新报告称。报告称,这一复杂局面预计还将加剧,并引用了一项2024年调查的结果:51%的受访者计划在未来一年内增加其安全服务提供商。
美国、英国和韩国在联合公告中警告称,朝鲜黑客发起全球性网络间谍活动,旨在为平壤被禁止的核武器计划窃取军事机密,路透社报道称。
欧元区银行的网络安全“仍有改进空间”,尤其是在遭受入侵后的恢复计划方面,据欧洲中央银行(ECB)称。在7月进行首次网络风险压力测试后,欧洲央行审查了109家银行对网络攻击的应对措施,并就改进应急程序和恢复工作提出了建议。
国际刑警组织开发的“全球止付机制”促成了有史以来规模最大的商务电子邮件欺诈资金追回案,为一家总部位于新加坡的大宗商品公司追回4100万美元,据The Hacker News报道。
5. 议程中更多关于网络安全的内容
网络安全风险为中小企业带来机遇,前提是它们将其视为战略性商业问题,而非仅仅是技术问题,并据此做出明智决策,毕马威全球网络安全负责人Akhilesh Tuteja解释道。
拟议中的《航天器网络安全法案》旨在通过从设计阶段起就整合网络安全,增强NASA的任务保护能力,弥补当前仅覆盖在轨航天器的保护漏洞。了解美国如何为太空任务安全树立全球标杆。




