第四次工业革命为组织拥抱新兴技术、重新思考商业模式以及改善员工和客户的生活带来了新机遇,但它也有阴暗的一面——安全风险增加。
近期前所未有的“想哭”(WannaCry)勒索软件攻击影响了150多个国家的组织,凸显了我们当下面临的威胁形势正迅速恶化。
否认已不再是选项
如今,每家企业、金融机构、电信服务提供商、能源公司和政府都应认为自己正面临网络犯罪分子的威胁;这些犯罪分子意图通过造成巨大破坏来牟利。这个不断扩大的网络犯罪团伙致力于开发最先进的攻击手段,以侵入系统。
网络安全形势日益严峻——每月发现近1200万个新的恶意软件变种。英国政府《2017年网络安全漏洞调查》发现,近十分之七的大型企业在去年发现了安全漏洞或遭受了攻击。此外,持有客户电子数据的企业遭到入侵的可能性远高于没有此类数据的企业。
具有前瞻性的企业不仅会考虑犯罪分子如何进入网络,也会思考他们入侵后会做什么。
我们需要应对威胁
我们都承认,企业在决定一个国家的成功方面发挥着关键作用,而国家决策也会影响企业;如今,这种相互依存关系已延伸至网络安全领域。
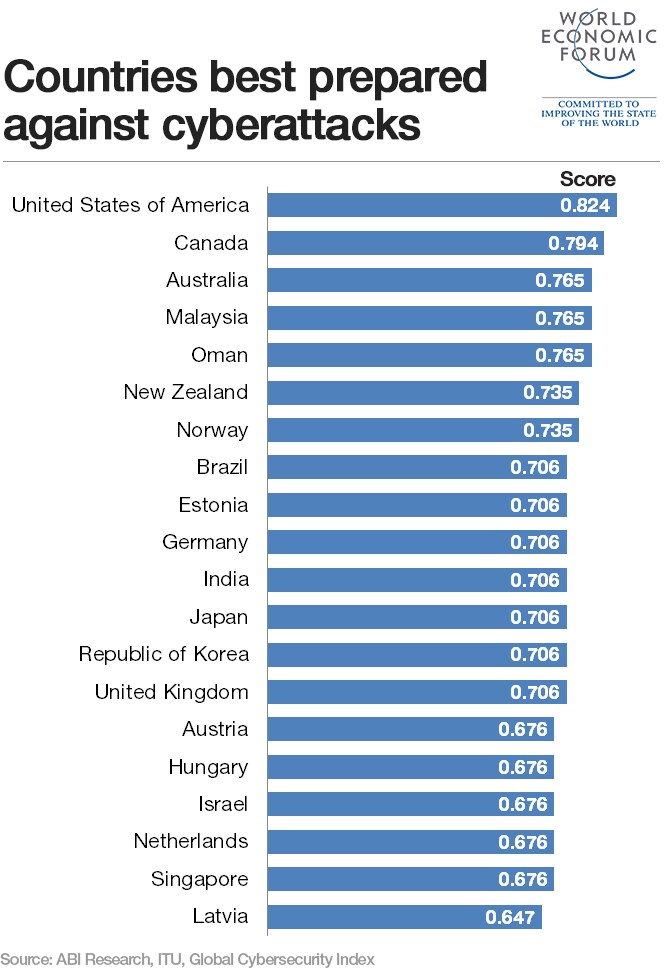
应对此类网络攻击的唯一有效方式,是大幅加强网络安全,建立国家层面的洞察和监督机制,并与产业界和政府密切合作。承担国家职责的人士、对国家至关重要的企业领导者以及大型机构都需要团结起来,共同抗争。我们需要在国家层面制定应对网络战的防御战略,汇聚最优秀的人才和工具,保护各类资产。
风险与机遇
但数字风险与机遇是一体两面。尽管存在风险,你仍希望组织充分利用数字工具所能提供的一切。你希望员工能够借助设备和云服务灵活、高效地工作,也希望网络基础设施能够受益于数字创新带来的强大能力和敏捷性。
要赢得员工、客户、合作伙伴和监管机构在数字经济中的信任,组织必须具备强大的安全保障。做好这一点的企业将赢得高度信任,客户也会把它们视为数字未来的引路者。做得不好的企业则会受到增长阻碍,并面临数据、客户和声誉方面的威胁。
重新审视风险
组织是时候以不同的方式看待网络安全,并重新思考在数字世界中运营所面临的风险,从而实现包容性增长。
网络安全已不再只是纯粹的网络安全专家所涉足的领域。要把握新机遇并推动业务发展,就必须确保安全成为更广泛业务战略的一部分。其中一个重要举措是任命首席数字风险官(CDRO)。
目前已有四分之一的组织设立了首席数字风险官(CDRO)这一职位,该职位将数字专业知识与高层管理技能结合起来。它随着数字岗位的重新定义而出现,潜力巨大。担任这一职位的人可以制定相关政策和实践,帮助组织开创更好的工作方式、为客户提供更优质的服务,并简化后台系统。
这只是安全保障帮助你的组织获得更多机遇的方式之一。




