网络安全漏洞正在增加,尤其是在新冠疫情之后。
公共部门与私营部门领导者之间的有效合作,是确保国家具备网络韧性的关键。
在公司层面,首席信息安全官可以磨练四项关键技能,以保护其组织免受网络风险的影响。
高调的网络安全漏洞日益成为头条新闻,在新冠疫情之后更是如此。针对金融行业的攻击 增长了 238%(仅2020年2月至4月期间),勒索软件攻击在同一时期增长了九倍。与此同时,对环境、社会和治理(ESG)因素管理的关注日益增加,环境、社会和治理(ESG)因素,建立健全的组织网络安全框架 变得比以往任何时候都更加关键。
新加坡的安全实践
在国家层面,公共部门与私营部门领导者之间的有效合作,是确保国家具备网络韧性的关键。网络安全是一项团队运动,社会各界需要共同协作,以确保网络空间更具韧性、更加安全。
政府可以推出国家级举措,提升互联网用户整体的网络卫生水平。例如,去年新加坡推出了其《更安全网络空间总体规划》 ,以加强个人、社区、企业和组织的网络安全。该规划的三大战略支柱旨在保障核心数字基础设施、维护网络空间活动安全,并增强民众的网络素养。
SG Cyber Safe计划是该总体规划的一部分,旨在帮助企业提升其网络安全水平。部分举措包括开发网络安全工具包,以及为具备领先网络安全实践的企业设立信任标识。
行业和企业的作用
行业合作伙伴同样可以发挥作用。政府正与行业合作,以提高企业对网络安全的认识并推动其采用。新加坡还鼓励企业在数字产品和服务的构思、开发、部署和提供过程中优先采用“安全设计”(secure-by-design)实践。为此,新加坡推出了 网络安全标签计划(CLS) ,旨在提升物联网(IoT)设备的安全水平,并支持在产品开发生命周期中纳入安全措施的最佳实践。
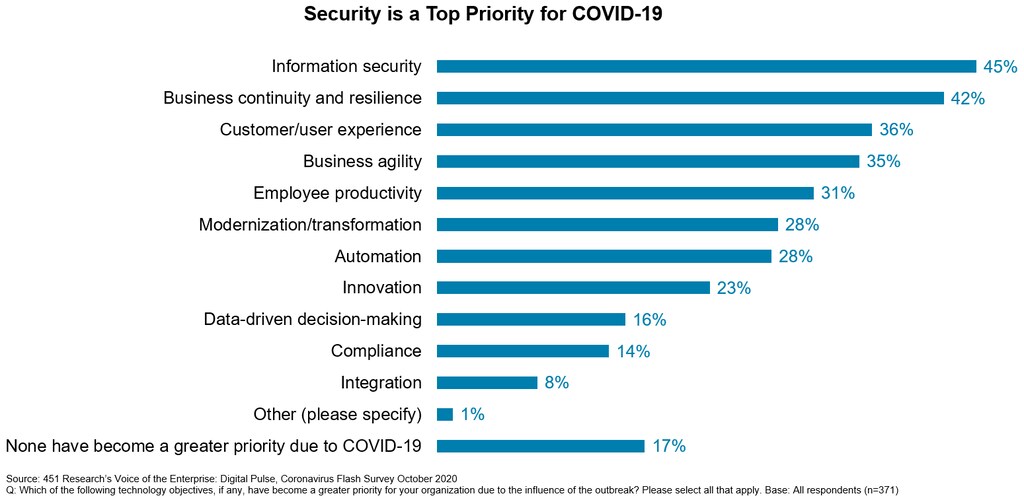
在企业层面同样大有可为。疫情期间网络攻击数量激增,加之远程办公带来的额外安全风险,几乎迫使所有组织加快数字化转型计划。正如标普全球 报告所指出的,新的安全技术也因此不断崭露头角。
为有效且安全地推动战略发展,高级管理人员和董事会将更加依赖富有洞察力的网络安全负责人,以使组织的安全状况符合其风险偏好。
高级管理人员和董事会将更加依赖富有洞察力的网络安全负责人,以使组织的安全状况符合其风险偏好。
David Koh(新加坡网络安全局)与 Nancy Luquette(标普全球)
为满足这些需求,有效的首席信息安全官(CISO)必须磨练四项关键技能,从专业专家转变为战略领导者。
1) 采取主动姿态
这意味着具备基础措施,例如身份与访问管理、防病毒保护、补丁管理,以及有效的物理安全和访问控制。同时也意味着建立持续监测机制,以发现来自外部行为者和内部人员(即组织自身员工)的威胁。
首席信息安全官还必须紧跟不断演变的威胁格局。这应包括持续关注本行业及其他行业的安全漏洞,思考这些漏洞可能如何影响其组织,并制定应对潜在威胁的策略。
主动性还需要实践。组织必须养成快速、有效应对威胁的肌肉记忆。定期开展演练,可使网络安全负责人和支持团队练习在发生安全漏洞时组织将如何应对。事后复盘会议也能将所获经验纳入网络安全流程。
2) 倾听并努力理解
要确立战略合作伙伴的地位,网络安全负责人必须是熟练的倾听者。通过倾听并了解组织的关键业务流程和运营,首席信息安全官将能够保护这些流程和运营,并在必要时协助恢复。
网络安全负责人需要把握以下两点:
横向理解,即确定对组织使命至关重要、需要最多关注和保护的职能。
纵向理解,即涵盖在平衡成本的同时,为保护业务运营并应对风险而需实施的网络安全原则和措施。
有鉴于此,首席信息安全官还需清楚了解其组织的风险偏好。在平衡客户和利益相关方的优先事项与保障业务运营安全之间的需求时,领导层愿意承担多大风险?
3) 兼通技术语言与战略语言
要成为有效的沟通大使,首席信息安全官不应只具备卓越的沟通技能,事实上,他们必须精通两种语言。这意味着既要熟练掌握技术语言,也要熟悉董事会和高级管理层的更广泛战略语言。
作为这些关键利益相关方的盟友和合作伙伴,网络安全负责人必须学会将网络安全定位为战略投资和核心业务要务,而非仅仅视为成本中心。网络风险涉及声誉和法律影响,一旦发生安全漏洞,可能转化为潜在成本。投资网络安全有助于防止此类成本。
首席信息安全官还应将网络安全定位为差异化因素,尤其是在信任对业务关系至关重要的行业。网络安全日益成为客户期望的关键要素,并最终关乎客户留存,而不仅仅是产品开发过程中的一个环节。
通过从防御性定位转向主动赋能业务创新,首席信息安全官将能够帮助组织在这一数字时代安全、稳妥地实现转型。他们也将在业务领导者和高级管理层中拥有更大的影响力。
首席信息安全官应将网络安全定位为差异化因素,尤其是在信任对业务关系至关重要的行业。
David Koh(新加坡网络安全局)与 Nancy Luquette(标普全球)
4) 建立定期对话机制
网络安全负责人应与业务领导者和高管定期沟通,使网络风险管理成为日常决策的一部分。理想情况下,通过双向对话,高级管理人员会将首席信息安全官视为关键合作伙伴,与其分享战略、目标和需求。首席信息安全官则可以向管理层阐明潜在风险、补救措施,以及权衡取舍的影响。
培养这四项技能应有助于首席信息安全官清晰理解网络问题,使业务领导层树立风险意识,并最终帮助建立董事会层面风险缓解决策的制度化流程。掌握这四项技能后,网络安全负责人将具备良好条件以取得成功。




