我们的数据基础设施极其脆弱。最新的网络安全事件已凸显第三方应用程序开发者在大规模数据访问管理不当中所产生的漏洞。
在大数据时代,关于安全的讨论已上升至最高层级。10月,苹果公司首席执行官蒂姆·库克在国际数据保护与隐私专员大会上表示,“安全是信任的基础”。为重建信任,全球领先企业在收集、存储和共享世界上大部分数据时,在向第三方开放数据时应优先考虑安全问题。
如果所有这些数据只能由收集它们的企业访问,情况或许还好。然而,所发生的复杂数据交换带来了一系列新的安全挑战。大多数互联网平台通过提供应用程序编程接口(API)来增强功能和可用性,使第三方开发的应用程序能够与平台通信并获取用户信息,包括个人身份信息。API是软件即服务(SaaS)、大数据、机器学习和人工智能等重要新兴技术领域的交汇点。
通过向全球开发者开放其API,科技企业推动了各类应用程序的开发,为其平台带来了新功能。与此同时,开发者借助API获得与用户相关的数据,并可利用这些数据创造新价值。然而,如果管理不善,这些数据交换就会成为漏洞,并导致数据泄露。
由于当今世界90%的数据是在过去两年内产生的,科技企业显然正在存储海量数据。其中大部分与其用户相关。截至2018年10月,全球有42亿人——远超世界人口的一半——已经上网。在这些网民中,有34亿是活跃的社交媒体用户。不仅网民数量在持续增长,他们的上网时长也在增加。简而言之,我们所有人产生和共享的数据量正在激增。
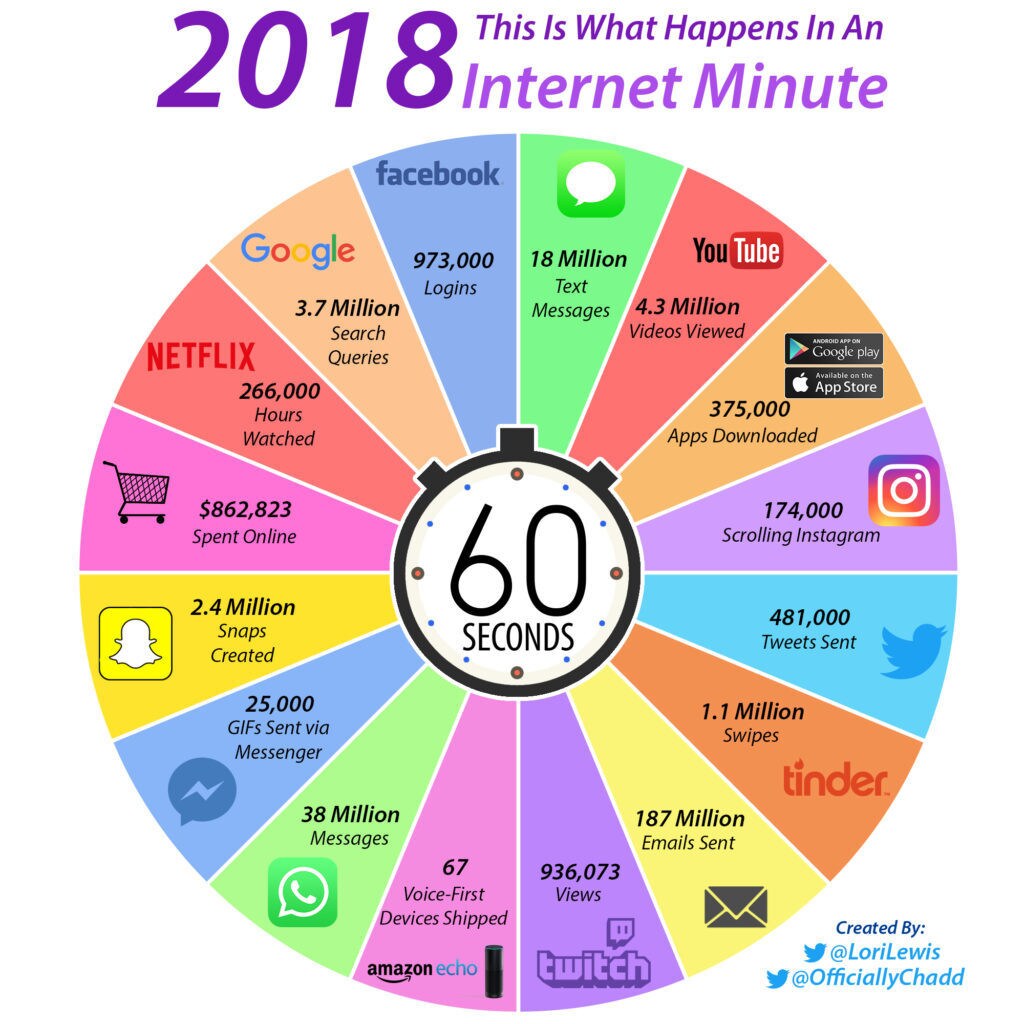
每分钟,人们发送1.87亿封电子邮件;下载37.5万个应用程序;发布48.1万条推文;上传4.674万张Instagram照片;并且进行370万次谷歌搜索。这些只是几个例子。这些数字说明了大量需要数据流动的活动正在发生。这导致科技企业存储的数据量达到EB(艾字节)级别。
近年来,与第三方数据访问和管理不当相关的网络安全事件数量有所上升。全球数以亿计的公民因黑客攻击而暴露个人信息。网络犯罪和数据泄露并非国家层面的问题,甚至不仅是地区性问题。所有这些泄露事件都会对消费者对数字平台的信任造成负面影响。为有效应对这一上升趋势并落实改进措施,全球科技企业领导者和政府代表必须就数据共享方式达成明确的指导原则,以确保安全并树立对技术的信心。
我们如何重建对科技平台的信任?
以下是一些建议:
1. 优先考虑安全
各组织迫切需要重新调整优先事项,将安全放在首位,并为应对新兴网络风险做好准备。尽管许多组织各自为政,但在制定数据共享和存储安全的标准与指导原则方面,公共部门与私营部门之间仍需合作。唯有将数据安全和用户隐私置于首位,才能在第四次工业革命时代重建信任。
2. 公私合作
网络犯罪是一门大生意,并且持续增长。全球网络犯罪成本据Juniper Research预测,到2019年将达到2万亿美元。应对网络犯罪必须依靠公共部门与私营部门之间精心协调的伙伴关系。执法机构与私营服务提供商之间的直接合作将加强网络空间的安全。
虽然网络犯罪分子在暗网上密切合作,但执法人员在跨境合作以及与服务提供商合作方面仍存在诸多障碍。各国政府应侧重于区域层面的合作,以改进信息交换流程。这将使事件响应更快、更高效。目前,执法机构之间在跨境调查中的合作颇具挑战。这一问题必须得到解决。
3. API部署指导原则
ProgrammableWeb(最大的API目录)上有超过2万个API。API的使用正在增长,使企业能够构建更具活力的应用程序。API支持数千种可能的连接和数据流。但如果在开发时忽视安全,它们将带来暴露企业和客户数据的巨大风险。
目前,大多数开发者关注的是功能和敏捷性等方面,而非安全。但正如近期的数据泄露事件所表明的那样,企业需要指导原则,以确保其API部署不会产生安全问题。API部署指导原则应纳入“安全设计”原则,优先考虑访问保护与控制,并利用经过验证的安全标准进行身份验证和授权。
作为社会,我们无法完全避免技术被滥用。但企业有责任增加获取客户数据的难度并防止此类访问。加强对第三方开发应用程序的管控,并更好地监督谁有权访问企业的API,有助于防止此类滥用。


