云原生应用保护平台(CNAPP)有助于管理风险,但其重点在于告警和补救,而非预防攻击,这使云环境容易受到不断演变的威胁侵害。
为保护云环境,组织必须采取主动的预防优先方法,包括实时、由人工智能(AI)驱动的工具以及零信任安全模型,以便在风险显现之前将其降至最低。
CNAPP必须与Web应用防火墙(WAF)和虚拟安全网关等预防性解决方案相结合,以降低风险严重程度,并有效排定关键威胁的优先级。
在当今以云为驱动的世界中,网络安全是一项根本性的战略考量。
因此,CNAPP作为保护关键云环境的一种手段,已日益受到青睐。这些安全解决方案旨在全生命周期保护云原生应用,涵盖从开发到部署的各个阶段。
尽管CNAPP有助于识别和管理风险,但它们主要侧重于向用户发出告警并提出补救建议,而非预防攻击。随着各组织迅速采用云技术,不断演变的威胁格局暴露出CNAPP的局限性,使其安全承诺并不完整。
要实现稳健的云安全,必须转向以预防优先、实时安全为核心的方法,并包括零信任模型。
云安全面临的风险日益上升
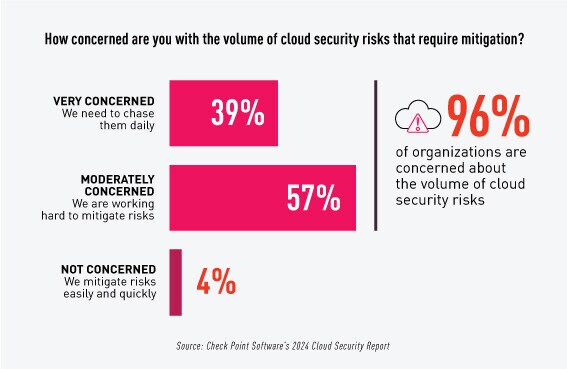
在全球范围内,云安全事件增长了154%(自2023年至2024年)。然而,我们的研究表明,仅有4%的组织具备快速、有效地修复风险的能力。
随着企业业务运营日益依赖受严格合规标准约束的全球云网络,云中拼凑式安全的责任风险急剧攀升。对每个组织而言,建立以预防为先的网络安全态势都应是一项关键战略目标。
遗憾的是,网络安全常被视为会拖慢创新的因素。事实上,网络安全是业务的推动因素,因为强有力的网络安全能使组织专注于创新和速度。仅靠CNAPP无法实现这一点。组织应着眼于通过安全设计来构建网络,以实现这种网络安全态势。
被动响应而非预防
云环境日趋复杂,随之而来的风险清单也在不断增长,包括配置错误、开源漏洞和复杂的恶意软件。CNAPP解决方案通过向用户告警潜在威胁并建议补救步骤来应对这些问题。告警和建议或许有所帮助,但它们并未解决核心需求:预防。
CNAPP的主要功能之一,是通过对关键风险进行优先排序来减少告警疲劳。它们通过关联漏洞和配置等不同指标来实现这一点,从而识别最紧迫的问题。但问题恰恰出在这里——CNAPP侧重于告警和管理风险,而非从一开始就预防攻击的发生。
当您考虑到即便CNAPP能够精准定位漏洞,它们也无法阻止这些漏洞被利用时,这一悖论便显而易见。原因在于,当前的CNAPP模型是围绕响应和修复构建的,而非主动防御。简言之,CNAPP能帮助您应对风险,却无法防止风险变为现实。
修复的延迟
即便CNAPP已识别出最关键的风险,修复速度仍常是一项挑战。许多组织都在处理漏洞所需的时间上存在困难,这为攻击者留下了可乘之机。云安全联盟显示,平均而言,即便是处理最关键的漏洞也需要两天时间。
这种延迟是当今云安全的一个关键弱点。CNAPP解决方案在应对零日漏洞方面也存在不足。威胁分析组显示,2023年有97个零日漏洞被利用,较2022年发现的62个零日漏洞大幅增加。仅靠CNAPP已无法跟上步伐。
此外,随着风险数量的增加,实际得到修复的漏洞比例反而下降。CNAPP可能会带来一种虚假的安全感,因为未处理风险的庞大数量仍在持续增长。
尽管CNAPP能为云安全提供宝贵的洞察,但它们无法单独构成完整的解决方案。
Itai Greenberg,Check Point Software Technologies首席战略官
拥抱实时预防与零信任
组织需要采取主动方法,以克服CNAPP的局限性。实时预防以及零信任安全模型的实施,对于实现全面的云防护至关重要。理解全面云安全态势的关键组成部分,是迈出的第一步。
网络与工作负载层面的实时、AI驱动预防
云环境需要先进的、由AI驱动的WAF解决方案,通过分析模式与行为来预防云应用中的零日攻击。这种AI驱动的检测远比过时的、基于特征码的WAF更为有效。研究表明,与其他组织相比,广泛且有效部署AI和自动化的组织,平均将入侵遏制的速度快了近100天。
这种战略性AI还支持情境化决策,这是实时预防的另一关键组成部分。安全解决方案应能够基于整个工作负载环境做出决策,包括已执行的代码和开源组件。这可以将修复时间从数小时缩短至数分钟甚至数秒。
自适应零信任安全
每个组织都应制定一项统一的零信任策略,适用于所有云环境,无论是公有云、私有云,还是Kubernetes等开源系统。采用统一策略和日志的单一管理视图,对于保持一致性和消除不必要的盲点至关重要。
这些策略应基于身份(如职位和职能)进行自适应调整,从而在整个组织内限制风险。同样,零信任可遏制网络内的横向移动,确保即便环境的某一部分遭到入侵,威胁也仍被控制在范围之内。
具备预防性情境的增强型CNAPP
尽管CNAPP颇具价值,但它们必须与WAF、虚拟安全网关和基于代理的防护等预防性工具相结合,才能充分发挥作用。整合这些工具有助于降低风险,并通过聚焦最关键的威胁来减少告警疲劳。
通过关联代码漏洞和配置问题等指标,CNAPP能够检测最严重的风险。安全应贯穿从代码到云的全过程,从开发阶段(CI/CD流水线、代码仓库及生产环境)的全面扫描入手,尽早发现漏洞。这种整体方法可确保更准确的风险评估,并帮助安全团队对有意义的告警进行优先排序。
转向预防的必要性
尽管CNAPP能为云安全提供宝贵的洞察,但它们无法单独构成完整的解决方案。不断增长的威胁格局要求转向实时预防,并实施一种零信任 模型。
通过采取这些主动策略,组织最终可以超越CNAPP所营造的安全假象,真正抵御当今云环境中不断演变的威胁。




