任何组织的数字化转型能否成功,不仅取决于技术,也取决于人力资本。
恶意行为者日益将目标对准科技系统中最薄弱的环节:与之交互的人。
企业需要在这一领域重点提升员工技能、提高网络安全意识,并开展导师指导。
据工程师兼企业家彼得·迪亚曼迪斯(Peter Diamandis)表示,未来十年,我们很可能经历的技术变革规模相当于过去100年的变革总和。第四次工业革命的技术第四次工业革命将变得更加广泛、更易获取。这些技术还将相互融合,创造新的价值。
世界各地的企业和政府正在制定现代化战略,以运用这些新技术,其中包括人工智能、基于云的服务和物联网。然而,任何组织的数字化转型能否成功,并不完全取决于尖端技术;它同样依赖于人力资本。这是技术变革管理中一个经常被忽视的方面。
将人的安全作为事后考虑
在技术设计和实施中,安全往往被视为事后考虑,然而网络攻击对业务连续性、服务交付和知识产权保护构成严重威胁。随着更先进的加密技术和安全协议不断涌现,恶意行为者越来越多地试图攻破最薄弱的环节——与这些系统交互的人。毫不奇怪,仅在2021年上半年,勒索软件攻击就增长了两倍。随着新技术创造出更为复杂的数字供应链,网络安全技能缺口变得更加严峻。以下是提升人的安全性的几项关键措施:
1. 投资于新技能
根据论坛2020年发布的《就业未来报告》,当地劳动力市场的技能缺口,以及无法吸引合适人才,仍是采用新技术的主要障碍之一。打造面向未来的劳动力,将取决于能否准确界定所需技能,并为人们提供培训机会。网络安全行业需要多元化的经验、专业知识和思维方式,以应对未来的巨大挑战。
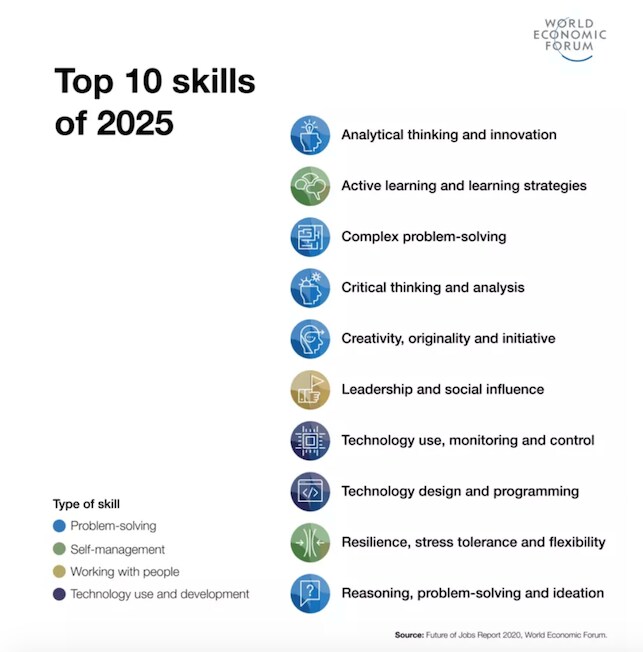
尽管科学和技术技能仍是重要基础,但在处理大数据时,分析技能同样重要。与业务利益相关方合作时也需要营销和沟通技能,在解读复杂的监管政策时则需要法律技能。
要解决劳动力挑战,企业领导者需要重新思考并建立有效的体系,以提升个人和团队能力。打造这支面向未来的劳动力,将依赖于企业、政府机构和学术机构之间的合作。
2. 安全意识是职场技能提升的核心要素
如今,一些应届毕业生已发现自己甚至在入职第一份工作之初就需要提升技能。许多企业已认识到,高等教育的有效期正在缩短;为保持员工队伍的相关专业能力,企业需要主动开展技能提升。美国电信公司AT&T例如,已投入10亿美元用于员工技能提升和教育培训。
然而,目前仍缺乏对网络安全意识的优先重视。IT和网络安全职能部门以外的人员需要接受该领域的培训,以便在数字基础设施的设计、运营和监督方面做出更佳决策。随着组织采用新技术、软件和数字流程,它们需要制定网络安全教育计划,使员工时刻了解并警惕各类风险。
世界经济论坛在网络安全领域做些什么
网络安全中心为各方领导者提供可信赖的平台,共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
3. 招聘兼具技术专长与指导能力的人才
仅仅制定能够按时完成、控制预算的数字化转型计划是不够的。转型还需与组织文化相契合。人是组织中最重要的资产,因此,考量他们在不同技术采纳者类别中所处的位置十分重要。
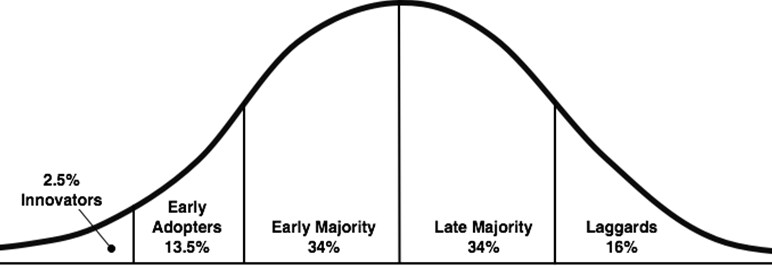
无论在个人生活还是工作中,一些人抵触技术变革都并不少见。应指定专门人员负责推动技术教育,并在任何技术转型期间为员工提供辅导。这些人员应是善于沟通、熟悉技术变革管理、技术与风险管理的人士。他们需要具备合适的个性,以在员工应对新技术和新风险时给予支持。
新技术的空前增长提醒我们,数字系统已成为21世纪商业运作中不可或缺的组成部分。这些数字系统不仅须包括技术层面的网络安全措施,还需对员工技能及其如何助力建立可持续的安全文化进行深入分析。




