没有任何行业或组织能够免受勒索软件的侵害。这是一种恶意软件,它会将数据文件扣为人质,黑客则要求支付赎金以恢复访问权限。此类攻击正在增加。据FBI称,平均每天发生4000起勒索软件事件,年成本达10亿美元。
这与已知的首个勒索软件相去甚远。1989年,一位名叫约瑟夫·波普(Joseph Popp)的进化生物学家向艾滋病研究人员同行分发了2万张软盘,据称其中包含一款可评估个人感染艾滋病风险的软件应用程序。一经激活,恶意软件便会在计算机屏幕上显示勒索信,索要高达378美元的赎金。
如今,赎金要求从名义金额到数百万美元不等,且往往附有截止期限,使受害者几乎没有时间评估其选择。
企业系统负责人必须在支付赎金或自行恢复系统之间做出抉择。在时间压力下,企业往往会倾向于支付赎金。通常,所索要的金额比补救成本更低,而补救成本可能高达数百万美元。
如今的勒索软件会搜寻联网设备并将其加密,通常也包括备份。即便存在可用备份,对于IT部门人手不足、资金匮乏的组织而言,从备份中恢复系统也并非总是易事。法律上并无禁止,但安全专家和FBI均建议切勿向所谓的“数据绑匪”付款,因为他们往往不会如约恢复数据访问权限。
归根结底,这是一项业务风险决策。那么,贵企业应如何应对?
是否付款:需考虑的三个因素
在决定如何应对勒索软件攻击时,组织必须考虑三个因素:
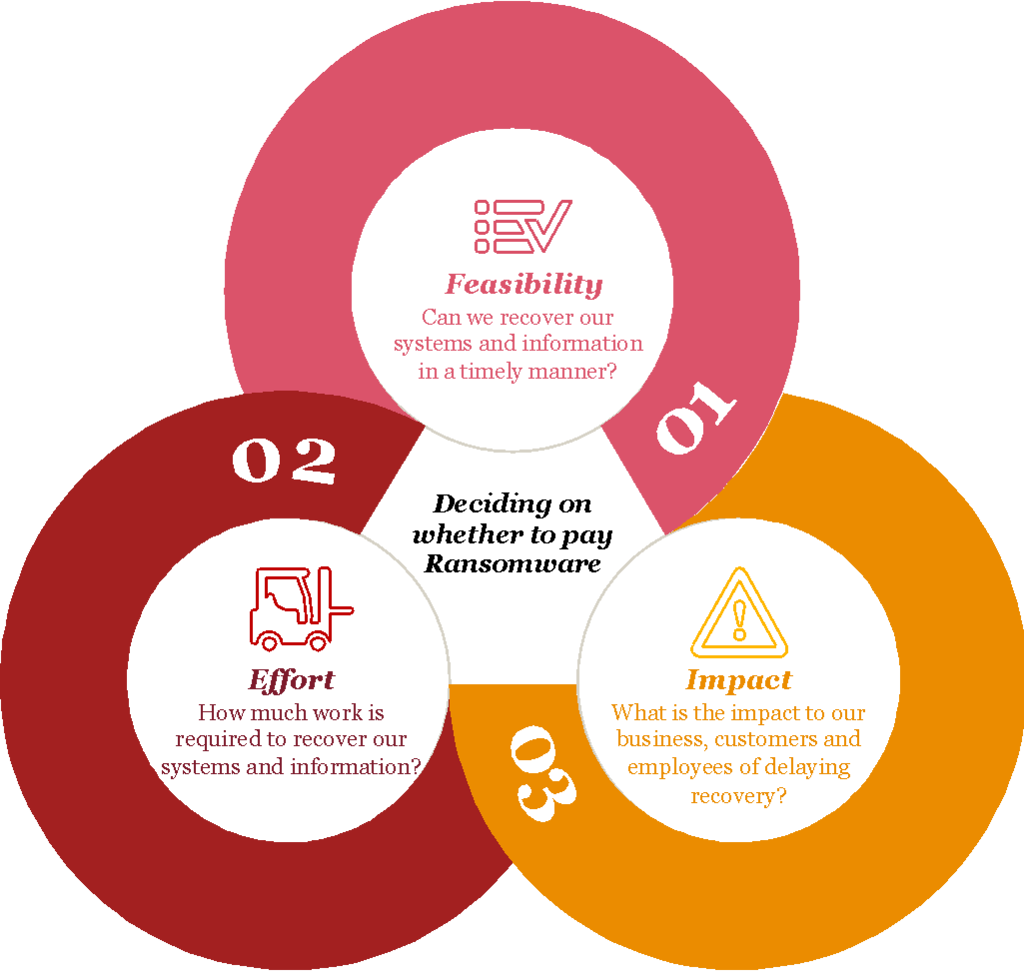
1)确定恢复的可行性。受害者必须确定是否拥有可用备份,即备份是否足够近期,足以使恢复工作具有价值。通用的备份最佳实践是采用“3-2-1规则”:至少保留所有数据的三份副本,其中两份存储于不同的存储介质上,且其中一份应异地存放。隐匿性极强的勒索软件还可能加密或损坏备份,从而使系统恢复更加艰难。
2)确定数据恢复所需的工作量。
a)数据量与位置:大量数据需要更长时间和更多精力才能恢复。分散的位置会使恢复工作复杂化,尤其是在攻击者仍潜伏于网络某处的情况下。
b)重建业务系统:有时,必须先将受感染操作系统的全新镜像加载到计算机上,才能恢复数据。重新部署新系统将延长恢复时间。
c)转向人工流程:在系统锁定期间,业务用户可能需要使用纸笔流程,并且在系统恢复后需要核对人工交易。例如,去年一家医院在意识到恢复虽然可行、但所涉及的成本、工作量、停机时间和声誉损害过高后,支付了赎金。在系统锁定期间,该医院实施了人工纸笔流程。从头到尾,整个事件持续了四天。
d)人力资源:技术人员需要协助恢复工作。转向人工流程可能需要额外的资源。恢复工作是一项跨职能的任务,包括律师和沟通专员,他们需要在整个事件期间到位。
3)确定恢复工作的影响。业务的客户和员工会因服务中断而受到何种影响?这可能包括工作成本、收入损失和声誉损害。若恢复工作拖延,成本可能会急剧攀升。今年,在一次勒索软件攻击之后,美国城市巴尔的摩估计其影响超过1800万美元,远高于该市拒绝支付的约7万美元赎金。
即便迹象指向支付赎金,组织的价值观在决定是否付款方面仍起着关键作用。例如,若受害者是执法机构,这一选择可能构成真正的两难:支付赎金可能会向公众传递错误的信息,而不付款则可能影响一线应急人员。
支付赎金:关键考量因素
已决定支付赎金的受害者应注意以下实际考量因素:
验证完全恢复。在收到攻击者持有解密密钥的证明以及样本解密数据真实可靠之前,请勿转账。然后验证文件是否正在被安全地恢复、加密文件是否已被删除,以及信息系统是否正在重新上线。一些受害者支付了赎金,但并未恢复全部数据。检查解密脚本以评估攻击者是否在密钥中隐藏了额外的恶意代码,这一点也很重要。
请执法机构协助安全转移赎金。执法机构可以就中介机构以及保障交易安全的最佳方式提供建议。让执法机构参与调查和付款追踪,因为这可以帮助其深入了解对攻击负有责任的犯罪组织。
调查勒索软件是否窃取了敏感信息。在系统锁定期间,勒索软件可能已外泄敏感信息。敏感数据的机密性和完整性受损会产生严重的监管影响,并可能根据当地及全球数据保护法规招致高额罚款。
考虑寻求恢复中介机构的帮助。这些服务提供商拥有恢复数据所需的工具和技术专长。就此决定让执法机构参与是审慎之举;近期有观点认为,一些恢复中介机构自己就支付了赎金。
防范勒索软件
考虑购买勒索软件保险。评估组织的网络保险是否涵盖勒索软件攻击(包括赎金支付),并在攻击发生后第一时间通知保险公司。保险公司也可能在适当情况下让执法机构介入。
保持良好的网络安全卫生习惯是预防攻击的最佳方式。黑客不一定具备高超技术;缺乏专业知识的人可以以远低于组织为保护资产所需支付金额的价格,雇用“勒索软件即服务”。然而,数据的价值可能是无法估量的:数据是信息时代的现代货币,也是许多组织的命脉。
事实上,应对勒索软件攻击并不存在一刀切的程序。情况和场景与组织的数量一样多。每个组织都需要选择适合自身的应对方式,在成本、声誉和组织价值观与屈从于黑客的要求之间进行权衡。
世界经济论坛在网络安全方面的工作
网络安全中心为领导者提供了一个可信赖的平台,使其齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
本内容仅供一般参考信息之用,不应替代专业顾问的咨询意见。




