公用事业行业正在经历转型,这一进程使该行业面临一系列新的网络威胁。
攻击的频率和复杂性将持续攀升。
两位行业专家就这一新格局发表看法,并探讨该行业可以采取哪些措施保护自身及其客户。
公用事业行业正经历一场大规模转型。从关键基础设施的数字化,到公用事业公司与其客户之间的关系,各个方面都在转变之中。在过去十年间,成熟的组织借助信息技术(IT)所提供的数据,优化包括传统发电资产、原生数字能源及配电系统在内的运营技术(OT)。虽然提升连接性的努力有助于公用事业行业提高效率、减少排放,并为客户提供可靠且价格合理的电力,但这也暴露了其网络防御的薄弱环节。
网络攻击如今正威胁能源企业的核心价值主张。数字化运营技术成为众多行为体的诱人目标,其动机从谋取经济利益到纯粹制造破坏不等。如今,网络军备竞赛已成为公用事业公司及其供应商的新常态。随着数字技术在能源基础设施中扩散并为其增值,攻击的频率和复杂程度将持续升级。
为探讨公用事业行业面临的网络挑战与机遇,西门子能源工业网络与数字安全全球负责人兼副总裁Leo Simonovich,以及国家电网运营技术网络安全工程全球负责人兼首席安全工程师Phil Tonkin,就该行业现状分享了各自的观点。
世界经济论坛正在采取哪些行动,以增强我们电力生态系统的网络韧性?
Phil,您如何看待该行业网络威胁的演变?您目前在国家电网一线观察到哪些情况?
Phil:多年来,我们看到公用事业公司以刑事目的或其他恶意动机为目标,攻击手段日益成熟,利用运营技术系统的能力也不断增强。随着攻击者和对手对我们所用技术愈发熟悉,针对公用事业的网络威胁随之增加。过去,只有公用事业内部的网络安全专业人员才了解哪些终端产品和协议容易受到攻击;而如今,我们正面临一系列由技术高超的对手实施的威胁,这些对手有能力专门针对工业领域发起攻击。
发生这一变化的一个关键原因在于,长期以来,能源行业的网络安全一直围绕提高组织内部连接性以提升效率的需求而构建。因此,公用事业的安全架构是以在高度可信的环境中确保运营韧性为出发点设计的。然而,随着公用事业公司日益采用数字技术以提高效率,并构建系统级解决方案以平衡电网,这些企业在不经意间产生了新的网络威胁,而这些威胁对恶意行为体极具吸引力。我们已经看到,攻击者的目标正明显转向承担社会或关键基础设施职责的工业组织,例如能源行业的我们,以及制造业、关键医疗保健或市政职能部门的所有机构。
Leo,西门子如何看待工业领域面临的网络威胁?
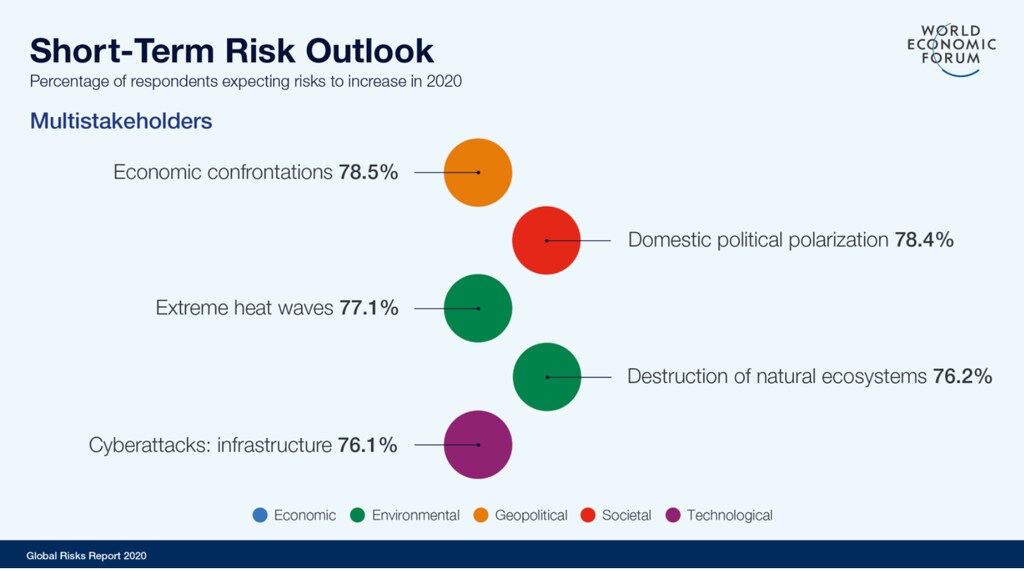
Leo:在西门子,我们看到了类似的趋势。攻击数量呈指数级增长,攻击的复杂程度也在不断提高。更重要的是,这些威胁日益针对工业领域,尤其是能源生产领域。攻击造成的影响确实更加严重,因为一次针对运营技术环境的攻击可能导致停工,甚至引发更为严重的安全事件。
这些攻击越来越多地来自物理世界与数字世界的融合。我认为,那种认为“物理隔离即安全”的观念已基本失效,因为现在很大一部分攻击源自工厂内部。攻击或是从办公环境渗入运营技术环境,例如通过网络钓鱼诈骗;或是由携带恶意软件的内部人员带入工厂环境。这形成了一种新的威胁格局,公用事业公司、运营商以及像我们这样的原始设备制造商都必须迫切应对。展望未来,解决这一问题需要公用事业公司(如国家电网)与像我们这样的企业建立牢固的合作伙伴关系,这些企业在制造业运营技术领域和保障当今数字环境所必需的信息技术系统安全方面都拥有悠久的积累。




