随着服务日益数字化,在线证明身份仍然至关重要。
跨系统应用场景需要对信任有共同的理解。
提高身份安全性和可信度能够激励更多人参与。
我们持护照穿过机场、凭护照进入其他国家时,有时很容易忘记,签发国与接收国之间的信任建立在一系列基础步骤之上。至少,这些步骤包括:国际标准化组织对面部识别软件所用“中性表情”的定义;护照上承载个人生物信息的机读区;内置芯片的接口特性;以及最重要的流程——最初核验护照持有人身份及其护照权利,并在此后通过身份验证步骤,确认在机场和边境出示护照的人确实是本人。
实体护照让出行更加便捷。试想,如果你拥有自己的数字身份“护照”,每次访问新的在线服务时都可以出示它,无需提供所有常规个人信息,也不必创建用户名、密码及其他身份验证凭据,那会多么方便。然而,尽管全球疫情使网络世界日益普及,在线服务并不要求使用标准化实体证件,但随着用户尝试在没有任何直接面对面接触的情况下访问各种服务并享受相应权益,身份核验和身份验证正变得愈发复杂。如今,对于商业或政府领域中单一用途的交易,自包含式身份解决方案通常既可靠又易用。当我们开始将一个系统创建的凭证用于另一个系统时,挑战便随之出现。
为什么这如此困难?挑战的核心在于两个彼此相关的重要因素:信任与激励。对于旅行证件,签发国有动机允许本国公民前往其他国家,而两国也就护照的运行条件达成了共识,因此彼此信任。保障数字身份生态系统安全至关重要,因为这有助于在线建立信任基础:服务提供商、身份服务以及——最重要的——推动商业和政府交易活动的用户之间的信任。
不过,这种信任需要与各方的激励相协调。例如,管理并重复使用护照等身份凭证的用户,很可能会因获得更大的便利和信心而受到激励,进而推动在线经济增长。此外,如果商业身份服务提供商受到激励,愿意让用户重复使用凭证来访问众多服务,就有助于减少消费者被要求提供的不必要、重复的在线个人信息。这意味着各方需要克服彼此之间的责任顾虑,以及组织希望保留客户信息供自身独家使用的自然倾向。
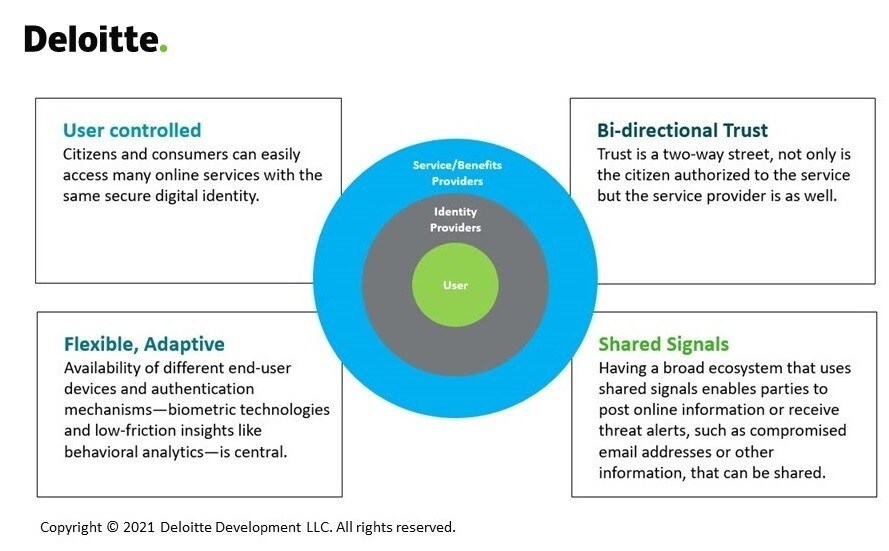
围绕这些问题仍有大量工作待完成,但数字身份的国际信任层面正在迅速成熟。德勤在为政府和商业组织提供相关项目支持十余年后,最近提出了四项具体原则,这些原则对于实现范围更广、更安全、更便捷的在线交易至关重要:
数字身份解决方案应由用户掌控,并可跨场景使用。这意味着公民和消费者可以使用同一个安全的数字身份,轻松访问多种在线服务,而不必为每项服务分别创建不同的身份。
数字身份服务应灵活且适应性强。服务应能根据不断演进的技术和变化的威胁环境,快速整合不同的终端用户设备和身份验证机制,例如生物识别技术,以及行为分析等低摩擦解决方案。
随着经过验证的信息被使用,更广泛的数字身份生态系统很可能会逐步形成。例如,公民可以围绕自己的数字身份建立声誉信任,随后用它发布在线信息或接收威胁警报,例如电子邮件地址遭到入侵的警报,或生态系统内各组织可能共享的其他信息。
强大的数字身份系统应实现双向信任。也就是说,政府需要知道,获得授权的公民正在访问服务和信息;公民也需要相信自己正在与合法服务互动,个人信息会受到保护,并且能够高效地访问服务。
如前所述,信任应贯穿身份生态系统内各类身份服务提供商和服务提供商。尽管已有助于实现技术互操作的联合工具(即数据格式是否合理?),但在界定一套能够量化身份凭证所承载信任的“规则”方面,仍存在空白:也就是说,我们是否真的能确定,出示凭证的人就是其所声称的那个人?
在激励方面,数字身份生态系统参与者之间有望共享数据。此类数据可以包括共享的威胁信号、新漏洞信息、新兴威胁行为者的特征,以及有助于释放整个身份生态系统安全能力、支持可信交易的广泛信息。这样,政府和商业组织便能采用分层方法,根据当前已知的情境风险和交易风险动态调整安全控制措施。这也能让更广泛的数字身份生态系统中的所有参与者更加信任所依赖的数据,从而吸引更多类型的参与者。
世界经济论坛正在如何推动数字身份发展?
疫情迫使人们更多地在线互动,更虚拟化的社会很可能会在危机结束后延续。因此,我们需要一个动态、协调的数字身份生态系统,让公民和消费者能够更高效、更便捷地在线活动,同时让政府和商业组织确信,相关权益和服务将提供给正确的个人。这个虚拟社会将面临多种不同情境,数字身份的应用场景也将涵盖广泛的需求。但关键在于实现恰当程度的信任和激励,以建立用户信心,推动未来多年经济增长。




