大多数企业和网络安全领导者认为,地缘政治不稳定将在两年内引发一场灾难性的网络事件。
2022年全球网络攻击同比增长38%,使网络安全成为近期在哥本哈根举办的一场活动的核心议题。
作为数字优先国家,丹麦表明,做好共享、准备和简化的准备,是建设有效网络韧性的关键。
大多数企业和网络安全领导者认为当前的地缘政治不稳定可能会在未来两年内引发一场灾难性的网络事件。
事实上,近期一份报告来自Check Point Software Technologies的报告显示,与前一年相比,2022年全球网络攻击增加了38%。因此,在丹麦哥本哈根近期举行的一场政府、企业和技术领袖聚会上,网络安全成为首要关注议题,也就不足为奇了。
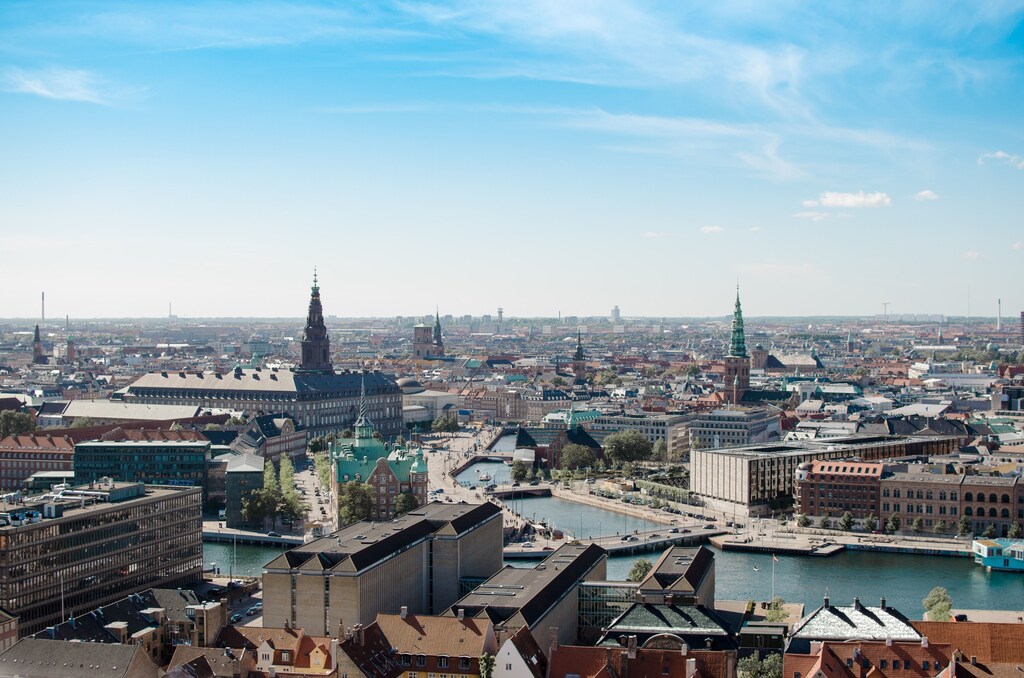
此次活动在丹麦议会具有历史意义的克里斯蒂安斯堡宫举行,位于哥本哈根市中心,来自私营和公共部门的演讲者与参与者围绕议题展开了热烈的讨论。丹麦首任数字化部长玛丽·比耶雷(Marie Bjerre)分享了新设立的丹麦数字政府与性别平等部的职能独家见解,以及该部未来将如何推进网络安全工作。
作为全球数字化程度最高的国家之一,这个斯堪的纳维亚国家高度重视数据安全和隐私。比耶雷解释道,在数字化和IT安全方面,该部将与丹麦其他部门发挥协调作用。
活动期间反复提及的一个共同话题是协调合作。这凸显出,所有IT安全专业人员、政策制定者和立法者需要坐下来共同商讨,深入了解彼此的工作和面临的挑战,从而共同应对网络犯罪分子。
此次会议提出了三点关键启示,对所有企业都有裨益,即便在欧洲以外也同样适用。
分享网络攻击的经验教训
尽管欧洲大陆上举办了许多IT活动和聚会,但安全专业人员往往不愿坦诚分享其面临的挑战以及从网络攻击中吸取的经验教训。然而,如果没有开放的对话,我们就无法真正从彼此的错误和成功中学习。
几乎所有与会者都认同,作为网络安全社群,亟需提高透明度并加强知识共享。这是一个悖论,因为全球各国、企业和组织遭受的网络攻击比以往任何时候都多。
事实上,全球每31个组织中就有一个在2022年遭遇过勒索软件攻击。然而,总体而言,攻击发生后,最佳实践和经验教训的公开分享仍然不足。
多位与会者认为,丹麦企业、组织与政府机构之间迫切需要加强协调与知识共享。
多位演讲者还认为,关注社会IT安全的政府机构必须更加公开地沟通,告知企业和组织所面临的网络威胁。
一个可行的思路是借鉴美国网络安全战略,该战略推动公共机构与私营部门之间更好地共享信息。网络犯罪分子在暗网上分享知识和工具——因此,要战胜他们,我们也必须坦诚对话、共同努力。
企业不应畏惧NIS 2.0
丹麦企业非常了解新的《网络与信息安全指令2》(NIS 2.0),其关注度或许比其他国家更高。
与保护公民个人数据的修订版《通用数据保护条例》(GDPR)不同,NIS 2.0旨在保护经济数据,即对欧盟成员国的企业和经济具有重要意义的数据。
该新指令要求成员国制定国家网络安全战略和国家立法,其中包括针对NIS 2.0所涵盖企业的风险管理和报告要求,并设立负责处理NIS 2.0相关问题的单一国家联络点。

丹麦企业对实施NIS 2.0存在一定顾虑。GDPR的影响让它们心有余悸,并担心NIS 2.0将是一项难以承担的艰巨任务。它们还担心该指令无法达到预期效果。
然而,会议结束后,很明显,企业不应畏惧NIS 2.0。目前它看似难以驾驭,但会议上的所有演讲者都认为,它将成为直接或间接与关键基础设施合作的企业和组织的安全支柱。
受NIS 2.0约束的企业往往规模较大、影响力较强。由于许多企业也会因例如为受约束企业提供服务而受到该指令影响,NIS 2.0可能产生涓滴效应。这意味着,NIS 2.0将成为推动全社会提升IT安全水平的杠杆。
IT安全解决方案亟需整合
哥本哈根网络安全会议的最后一点启示是,需要整合IT安全解决方案。在活动期间的交流中,话题很快转向企业和组织如何更好地应对日益复杂且不断扩大的网络威胁格局。
复杂性与企业目前使用的IT安全解决方案数量直接相关。包括戴尔科技(Dell Technologies)在内的多项研究表明,若使用多个IT安全供应商,网络攻击的成本会显著提高。戴尔科技表明,
世界经济论坛在网络安全方面开展了哪些工作?
网络安全中心为各方领导者提供了一个值得信赖的平台,共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解并建立信任。
通过推动跨行业合作与洞见共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
IBM的一份报告发现,在受访的全球组织中,三分之一部署了超过50种安全工具和技术。通过整合安全解决方案,组织可以提高效率,并实现更高水平的IT安全。此外,整合还将减少对IT安全人员的需求和成本,并释放现有IT专业人员的时间,以便其专注于创新。
在网络韧性方面做到共享、准备和简化
丹麦或许是一个小国,但作为数字优先国家,其在建设网络韧性方面有许多值得其他国家借鉴之处。归根结底,就是:共享、准备和简化。
通过在企业、政府和网络安全领域之间建立开放对话的文化,我们可以从彼此的失误中吸取教训,更好地保护我们的数据和数字平台。
接下来,现在正是为NIS 2.0做好准备的时候,这也包括知识共享的内容。最后,通过整合IT解决方案,简化日益严峻的威胁格局是可行的。
这既能减轻IT团队的负担,也能帮助他们更高效地利用时间。




