人工智能、地缘政治分化和相互依存日益加深,正在重塑网络环境,放大机遇与风险。
多种力量汇聚,使网络风险显现为一种系统性风险。
在此背景下,上周,各方领导人齐聚日内瓦,参加世界经济论坛2026年网络安全年会,推动合作,共同塑造更具韧性的数字未来。
在人工智能驱动且日益分化的世界中,网络安全已成为一项系统性、经济性和战略性要务。这并非渐进式演变,而是一次根本性转变。
尽管如此,这一转变并非一蹴而就,而是在过去二十年间加速发生。21世纪初,互联网兴起,最初的网络威胁也随之出现;到了21世纪第一个十年末和第二个十年初,随着攻击日益组织化、战略化,且企业和政府系统进一步数字化,局势迎来转折。到2010年代中期,大规模事件暴露出网络风险的系统性特征,并扰乱关键基础设施和全球供应链。
进入2020年代,互联互通的数字生态系统、人工智能以及不断加剧的系统性压力——包括地缘政治紧张局势、自然灾害和后疫情时代的经济变化——深刻重塑了网络环境,使网络风险无处不在、易于扩散,并成为经济与社会稳定的核心议题。
显然,网络攻击已存在数十年,那么为何如今它们成为经济和国家安全的核心优先事项?
上周,在世界经济论坛2026年网络安全年会上——这是日内瓦网络周期间的一项旗舰活动——全球领导人齐聚一堂,探讨这一转变及其对经济、社会和全球合作未来的意义。以下是此次活动的一些主要收获。
从技术威胁到系统性经济威胁
网络安全对经济成果的影响日益显著。如今,人们能够理解网络事件的战略和经济影响,这也证实网络安全已构成重大的系统性经济威胁。
2025年,一起重大网络攻击迫使英国汽车生产长期停摆,扰乱了广泛供应商网络中的运营。该事件被认为是全国GDP增长疲软的一个原因,估计造成的经济影响为约19亿英镑,波及数千家组织。
网络事件推高保险、合规和恢复支出,同时扰乱运营、侵蚀客户信任;在某些情况下,还会威胁企业的偿付能力,尤其是中小企业。
在国家层面,网络韧性薄弱可能阻碍外国投资、削弱创新生态系统,并损害关键行业的竞争力。随着经济日益数字化、互联化,网络安全正成为经济安全的基础支柱。
至关重要的是,领导人强调,只有清楚了解网络风险的财务影响,这一风险才会成为持续关注的优先事项。因此,市场对更稳健的风险量化模型和汇总的经济证据需求日益增长,以便更好地为决策提供依据并调动投资。
从合规到可衡量的韧性
对此,各组织正从以合规为导向的做法转向可衡量的韧性。关注重点正转向系统恢复的速度、可避免的损失规模,以及运营在压力下持续运行的能力。
这一转变正在重塑投资重点。领导人不再一味扩充工具,而是聚焦高影响力能力,提升对关键资产及其依赖关系的可见性,加强事件响应准备,并推动快速恢复。
网络韧性也被重新定位为企业整体能力。它要求将技术与治理、员工准备度和可信赖的合作伙伴关系结合起来。相应地,首席信息安全官(CISO)在推动这一转型中发挥着核心作用,连接技术执行、业务战略和董事会层面的优先事项。
从各自为战到系统性防御
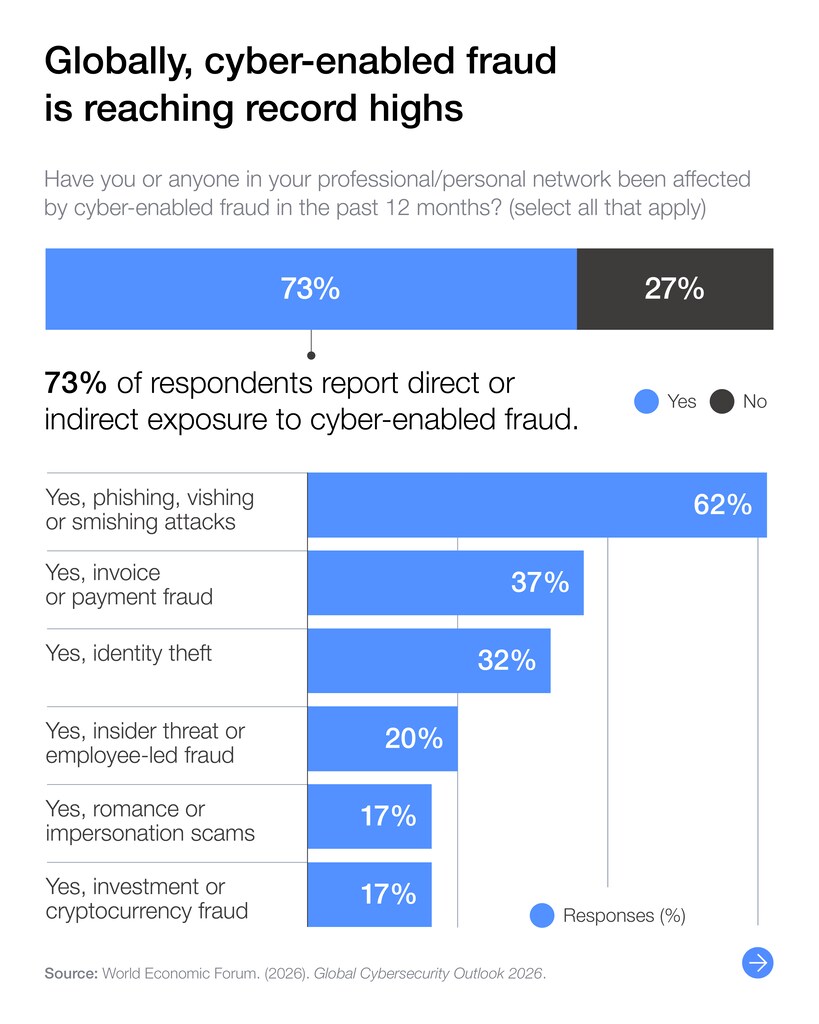
随着数字供应链日趋复杂和集中,网络风险正变得愈发系统化。单个节点发生中断,就可能在行业和国界间层层扩散,暴露出孤立、以组织为中心的防御方式的局限。与此同时,网络犯罪活动中利用网络实施的欺诈和诈骗日益增多(如今已是最普遍、最少被报告的形式之一),这表明威胁不再局限于企业,而是大规模直接影响个人、社区和经济。这些攻击利用平台、司法管辖区和用户认知方面的漏洞,凸显出除传统安全措施外,还需要加强预防、公众意识和受害者支持。
应对这一转变,需要从被动响应转向协调一致、覆盖整个系统的方法,从源头降低风险。领导人强调,与其依赖组织或个人在攻击发生后作出响应,不如从一开始就提高犯罪分子建立和扩大欺诈活动的难度。同时,日常数字服务应内置更强保护措施,以便更早发现并阻止威胁;还应提高公众意识、改善数字素养,从而降低易受攻击的程度。
因此,专家强调,需要加强公私合作和跨行业协调,才能大规模落实这些措施。这包括联合演练、改进信息共享、建立可互操作的情报框架以支持迅速的集体响应,以及制定更明确的机制,在危机期间界定各方角色和责任。
然而,在监管格局分化的情况下,扩大此类协调仍面临挑战。贸易等全球业务依赖高度互联的系统,监管却仍处于多地化而非真正全球化的环境中。领导人指出,与其追求全面统一,不如采取更务实的方式,例如达成诸边协议并推动监管机构相互承认,以实现不同司法管辖区之间的互操作性。与此同时,人们日益认识到,监管必须超越制定规则,通过激励措施、责任框架和透明度要求,推动大规模实现全面的网络安全成果。
从应对威胁转向预判人工智能规模的威胁
新兴技术正在加快网络威胁的发展速度并提升其复杂程度。尽管77%的组织已开始部署人工智能用于防御,攻击者几乎已普遍使用人工智能,造成不断扩大的力量失衡,并使攻击更具自主性、规模更大。此外,量子计算和智能体人工智能系统的进步带来了新的攻击面和治理挑战,现有战略尚未做好充分应对准备。领导人强调,需要提高判断力,区分真实风险与炒作,并优先采取能够立即增强韧性的“无悔”行动。
展望未来,与会者特别强调,应将安全设计融入技术之中,尽早整合防护措施,确保问责,并随着技术从试验走向实际应用,保持人工监督。更广泛地说,领导人呼吁制定多时间跨度战略,将近期风险缓解与长期能力建设结合起来,并认识到在人工智能驱动的威胁环境中,被动应对已不再足够。
重新界定网络安全要务
2026年网络安全年会上的讨论最终形成一个核心观点:长期以来,网络安全被定位为一项支持职能,导致网络风险被系统性低估;这种定位已无法反映智能时代威胁的现实。
随着人们日益认识到,网络安全是数字时代经济稳定、国家安全和战略优势的决定性条件,有关各方正更积极地采取行动,更有效地管理这些风险。这一进展令人鼓舞,但仍存在重大缺口。因此,与会者重新将网络安全视为一个合作不仅必要,而且能发挥强大作用的领域。
网络安全的下一阶段取决于领导人能否有效协调激励机制、量化风险,并在互联系统中建立信任。这需要企业与政府深化合作,加强技术与政策的融合,并持续关注可衡量的成果,以跟上变化的速度。




