网络安全是当今世界最具有战略重要性的议题之一。网络攻击者持续对全球企业构成重大挑战;未来五年内,估计价值超过5万亿美元的资产面临风险。
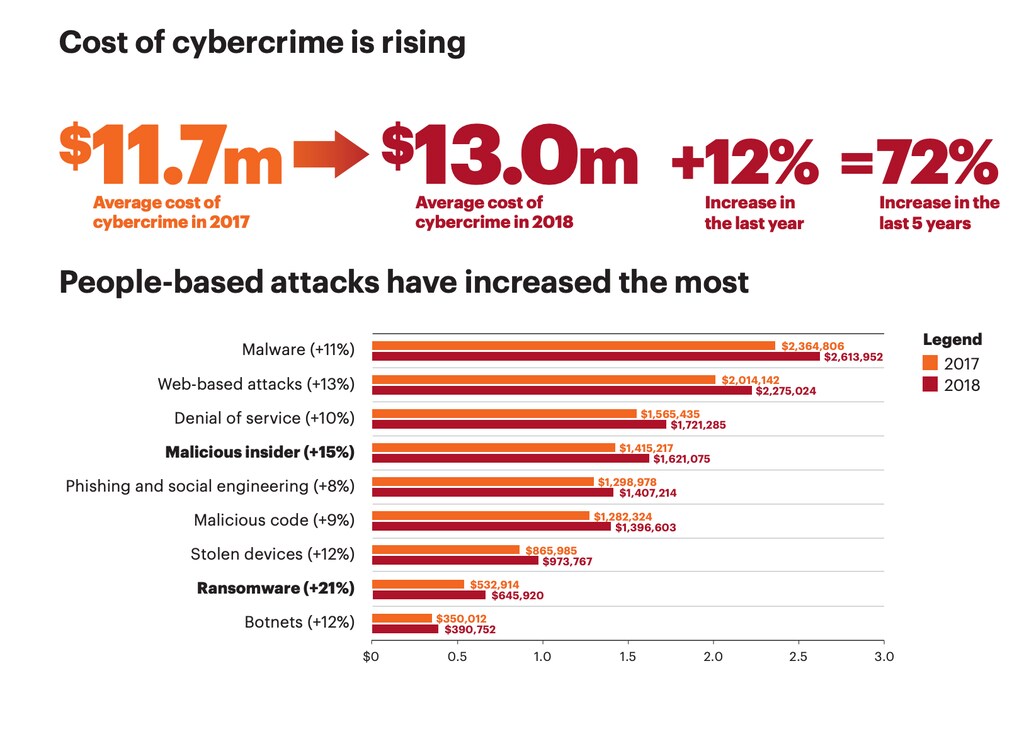
数字化的快速推进,以及第四次工业革命的关键技术趋势、高度互联网络的部署、人工智能和智慧城市,都有可能大幅加快网络攻击的速度并扩大其影响。为应对这些日益严峻的威胁,全球企业界计划在2019年底前在网络安全上投入超过1240亿美元,这一金额与去年全球在癌症治疗及护理药物上的支出相当。然而,尽管全球网络安全支出飙升,传统投资的回报并未遏制安全漏洞的蔓延。在过去五年中,安全漏洞事件增加了67%。
常规观点认为,投入最多的人将得到最好的保护。但当前格局的变化表明,今后在构建网络安全能力时,关键问题将不再是组织投入了多少,而是投向了什么。
迄今为止,网络安全行业一直高度关注在人员、流程和技术方面的投入,旨在保护组织的资产。“边界防御”“皇冠明珠”“纵深防御”“网络杀伤链”和“检测与响应”等术语和流行语,促使人们在任何必要的环节上投入资金,以阻止攻击者入侵并保护珍贵资产。
然而,仅专注于内部的策略注定失败。要在新的数字化未来中成功运营,组织需要在其所处的更广泛的多利益相关方环境中审视网络安全。企业领导者必须认识到自身是动态且强大的生态系统中的关键参与者,而对这一生态系统的网络安全进行成功投资,将是最有效的防御手段。
对角色与责任认知的转变
为更好地理解网络安全挑战的真正本质,组织领导者需要将其思考框架从自身边界扩展到更广泛的互联社区中所扮演的角色,该社区涵盖合作伙伴、供应商、客户、政府机构、竞争对手等众多主体。
在当前的网络安全范式下,组织的首要角色是防御者。其主要职责是确保自身防御坚固,并避免“被黑客入侵”或成为“最薄弱环节”这两大致命过失。在生态系统语境下,纯粹的防御姿态是不够的,因为它加剧了各主体之间固有的信任缺失,而这些主体事实上共同依赖并使用相同的资源。
以信息共享作为信任的支柱
要建立具有韧性的生态系统所需的信任,参与者必须投资于其可用的最有力工具之一:信息共享能力。信息共享与分析中心(ISAC)及相关倡议为信息共享提供了运营平台,旨在保护特定社区。同样,各类商业实体也已展开合作,基于共享情报和能力提供整合的安全解决方案。虽然这些努力为主动保护某些网络提供了技术和沟通渠道,但它们仅仅是构建信任型关系这一关键发展的开端,而这种关系将为强大生态系统奠定基础。
要从交易式信息共享迈向一体化生态系统,组织必须将信息共享视为由共同价值观和建立信任的内在需要所驱动的战略资产。网络资源投入必须更加侧重于共享洞见,衡量标准不应是信息共享的数量,而应是所共享信息的质量及其所依托的关系。此外,企业必须优先考虑并投入资源,以确定何时、与谁以及分享什么内容。尽管新兴的企业架构已初具雏形,领导者仍须推动其向新的最终状态演进。这一最终状态包括范围广泛、跨越新行业与地域、在技术和运营细节上深入,并且日益以数字化速度推进的信息合作伙伴关系。
持续推动集体行动是最佳防御
持续的集体行动必须成为新常态,而稳健的信息共享与信任建设正是实现这一目标的途径。有效的集体行动应采取多种形式,并以共同守护我们数字未来的目标为驱动。这些形式包括:通过共享技术专长加固共同基础设施;制定更智能、更有效的监管措施;以及增强全球执法能力。从宏观层面看,这种共同的网络安全投资的全部力量,将有助于塑造与第四次工业革命能力的使用及滥用相关的全球伦理和技术治理。
要朝着这一新范式迈出第一步,高层领导者可以在其现有影响范围内采取切实举措。领导层应为其所在组织内能够构建并推动集体行动的能力提供资源,这不仅包括技术平台,还包括与外部主体开展合作所必需的内部流程。此外,领导层有责任在可能存在不确定性的法律环境中勇于前行,开展推动集体行动所需的活动,例如稳健地共享可能敏感的专有信息。近期出台的信息共享相关法律,是公私合作朝着这一目标迈进的有力范例,并在必要时为企业领导者提供正式保障。
这一从企业到生态系统的关键聚焦转变,要求建立新的框架,以衡量社区韧性和集体行动,而这些框架需超越传统的组织风险管理。公共部门与私营部门的行为体需要携手合作,修订现有框架和标准,以反映这一新现实。董事会和高级管理层必须将生态系统层面的思维融入其网络领导实践的根本基础之中。组织的关键绩效指标(KPI)必须衡量关系建立与管理、信息共享流程、洞见生成以及协作行动的成效。这些变革完全在公共和私营主体的能力与权力范围之内,但它们迫切需要的是视角上的根本性且彻底的转变。




