• 安全工程实践可以很容易地应用于网络安全。
• 制定安全“场景”有助于构建更全面的网络威胁应对方案。
• 场景还有助于向该领域以外的专业人士传达网络安全最佳实践。
借鉴安全工程界经验教训而制定的网络安全战略,将帮助管理人员和该领域的从业者更高效地降低风险。通过考虑场景而非网络攻击的单一组成部分,并采用安全工程学严谨的规划方法,网络安全专业人员可以建立更加稳健的应对机制。
通过更具思考性、以场景为核心的规划,还可以更好地向运营人员以及包括董事会在内的其他非网络安全高管进行沟通,将网络安全场景作为一种叙事工具。目前,使用自身专业语言的网络安全专业人员有时与运营人员和业务领导者存在分歧。
网络安全战略应基于场景制定,并包括以下三项关键建议:
分析场景,而非单一要素。
从情报驱动和后果驱动的分析中推导场景。
对网络安全与安全交叉的领域进行优先排序,并消除其中的障碍。
通过直接借鉴安全工程的实践,所获得的洞察可以直接服务于组织最重要的职能,例如保护人的生命。
1. 分析场景,而非单一要素
对组织的入侵是由人发起的,而非恶意软件。因此,网络安全分析不应仅专注于修补或反恶意软件等控制措施。相反,组织应尝试全面了解入侵生命周期,尤其是恶意软件背后的人所采取的各个步骤。
以下面的案例为例:2017年沙特阿拉伯一家石化厂安全仪表系统遭受的攻击,这是首次直接针对人的生命发起的网络攻击。在此场景中,过度关注恶意软件以及攻击者导致安全系统中断的最后一步,掩盖了攻击者在三年内执行的十几个不同步骤所带来的更深层风险所蕴含的宝贵洞察。该组织侧重于通过分享有关恶意软件的技术细节来识别和补救攻击;这虽然重要,但攻击者在后续攻击中很容易对其加以改变。
这次攻击实际上始于2014年。从2014年至2017年,攻击者入侵了该组织,并在其工业网络中移动,了解运营情况和设备。该攻击背后的团队被称为XENOTIME,他们在部署名为TRISIS或TRITON的恶意软件之前执行了一系列步骤:总计十几个独特步骤。在涉及同一攻击者的其他案例中,许多步骤保持一致,尽管所使用的具体恶意软件未再次出现。这在网络安全中很常见:攻击者会改变能力,但在攻击方式上保持一定的一致性。
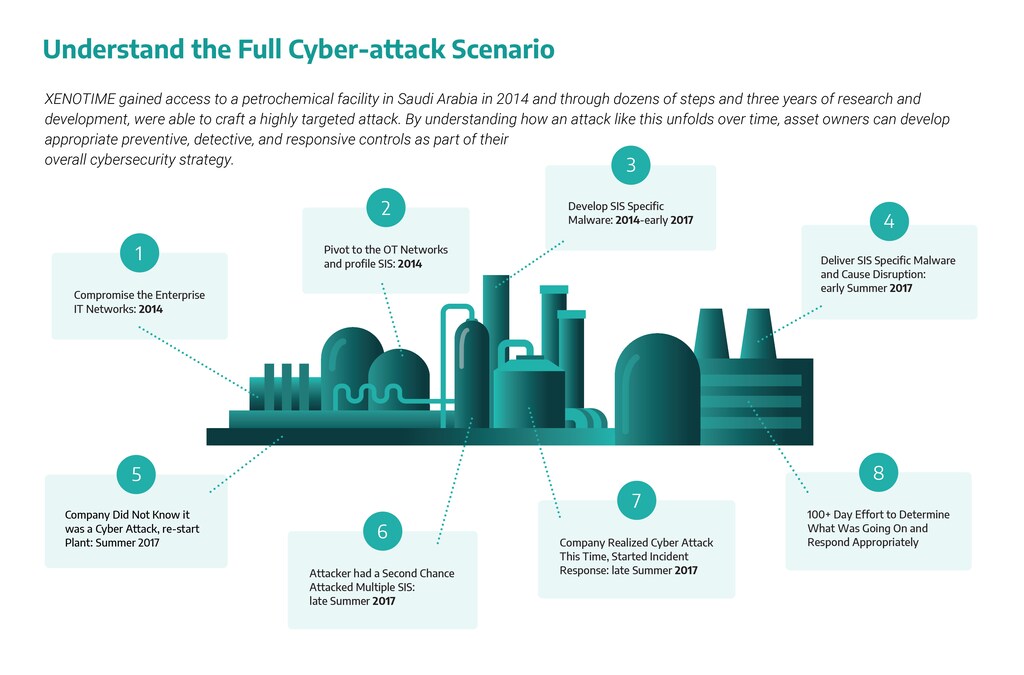
攻击链中的每一个行动,都存在多种针对攻击者所构成风险的补偿性控制措施,这些措施可以告知任何组织如何防范此类攻击。例如,监测攻击者在网络化环境中的移动方式。将完整场景贯穿起来讲述,该案例研究呈现了一个故事:如何制定并传达防御策略,以应对与XENOTIME运作方式存在任何重叠的其他攻击者,从而帮助组织做好准备。分享策略是网络犯罪分子的常见做法,但它同样能让防御方在应对中占据优势。
基于场景的分析使人们更容易理解风险,而无需具备高深的技术术语或专业能力。安全工程师的长期实践可以为此类分析提供极佳的模板。例如,通过开展危险与可操作性(HAZOP)分析过程,该过程考察并管理与工业系统设计和运行相关的风险。开展HAZOP分析的一种常见方法是过程危害分析(PHA),即由专业人员制定可能导致不安全或危险状况的场景。这并非仅着眼于单个控制措施的风险降低策略,而是更全面地考虑系统如何协同运作,以及可能影响它的各种不同场景。
2. 从情报驱动和后果驱动的分析中推导场景
网络安全威胁是有意图且审慎的攻击者所为,而安全场景往往源于人为或系统错误及故障。因此,安全完整性等级可以通过故障率(例如每10年或100年发生一次)以一定的把握进行衡量。相比之下,在网络安全场景中考虑频率或可能性是一种高度不可预测且难以奏效的做法。相反,组织应将针对这些风险场景的防护视为二元的是或否决策:组织要么希望为该类事件做好准备,要么不希望。
为了制定能够最大程度体现安全风险与网络风险共性的场景,组织应考虑采取双管齐下的方法:
• 情报驱动的场景——即基于真实攻击的场景——的优势在于,它们是对其他导致事件发生的组织所经历情况的确切记录。研究以往的网络威胁及其所采用的方法,是极佳的老师。
• 后果分析更类似于“可能性的艺术”(即思考近乎无限的各种可能性),应由技能背景涵盖网络安全到工厂工程的多元化团队来进行。随后,可以从网络手段如何影响或实施的角度,思考哪些后果对组织或工厂场地影响最大。
基于客观现实的场景与具有重大影响的“可能性的艺术”场景相结合,将形成多层重叠的安全与风险降低机制,构成有意义的网络安全战略的基础。
3. 对网络安全与安全交叉的领域进行优先排序,并消除其中的障碍
凡与安全直接相关的网络安全工作,都应基于整个组织、工厂人员安全以及工厂周边人员和环境安全的利益,予以优先安排并配置资源。
在许多组织中,网络安全被作为IT服务向业务部门或单个工厂收费。然而,大多数组织一直将与安全相关的支出视为公司层面的费用,此类费用不会对工厂预算、绩效奖金和关键指标产生负面影响。并非所有网络安全工作都与安全相关,但那些确实有助于安全的工作,应在公司层面优先安排并充分配置资源,而不应计入各个工厂的费用。
世界经济论坛在网络安全领域开展哪些工作
网络安全中心为领导者提供了一个可信赖的平台,使其齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心专注于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
通过理解更广泛的网络攻击场景,而不过度聚焦于任何单一步骤,可以将预防性、检测性和响应性控制措施纳入整体网络安全战略之中。考虑网络安全风险且可能直接影响安全的场景,应成为优先排序和资源配置的首选对象。




