技术改变并提升了企业的经营方式,但同时也带来了一系列新的网络安全风险。
企业领导者必须了解其网络安全风险,以及如何管理这些风险,以确保组织、客户和产品的安全与保障。
组织最好的防御方式是准确评估其风险、有效运用相应技术管理该风险,并制定与其风险状况相匹配的网络安全战略。
移动、云、物联网和人工智能等颠覆性技术已从根本上改变了我们的生活。它们以几年前我们无法想象的方式改变了我们的生活和工作方式。这些技术为组织带来了大量益处,但也改变了企业的经营方式,并带来了一系列新的网络风险。如今一切都已上线,数据无处不在,网络风险是组织面临的最大商业风险。
2023年全球数据泄露的平均成本为445万美元,在过去三年中增长了15%,且没有放缓的迹象。领导者需要理解网络安全与风险的细微差别,并有效管理该风险,以确保组织、客户和产品的安全与保障。
坦诚的真相
风险无处不在,这一生活的基本事实在商业世界同样成立。随着数字业务的兴起,组织现在需要像保护其实体资产(如办公场所和设备)一样,着力保护其数字资产,例如客户和员工数据。然而,随着数字数据成为商业的支柱,其对网络犯罪分子的价值也随之增加,而数据泄露对组织可能造成的潜在损害包括声誉受损、知识产权被窃取以及收入损失。
由于商业风险无法被完全消除,而网络风险在其中占据最大比重,领导者应转而专注于管理风险,即识别对其组织至关重要的事项,然后确定最佳的保护方式。
审视不同类型的网络安全风险
为有效管理风险,领导者必须开展全面的商业风险评估,并评估其组织的风险偏好。除网络风险外,领导者还必须考虑其他风险类型,例如运营风险、信用风险和市场风险,并将其细分为三类:
1. 可缓解风险 - 可通过投资于技术、培训和额外资源加以缓解的风险程度。
2. 可转移风险 - 可通过保险转移给第三方的风险程度。
3. 可接受风险 - 组织可以接受的风险程度(也称为可接受损失)。
需要牢记的是,并非所有风险都同等重要。在当今数字驱动的商业世界中,无论从何种角度和标准衡量,网络风险仍然是现代组织面临的最大风险。然而,针对不同风险类型,对上述每一类风险类别进行审慎评估,将使领导者能够为其组织做出恰当的风险管理决策。
监管要求对领导者提出了新的期望
近期政府在以下方面的行动,体现了网络风险在组织风险体系中的突出作用: 对多个网络安全相关领域进行监管,例如网络事件的报告与披露,以及数字产品的制造。
政府监管的例子包括美国证券交易委员会于2023年7月发布的网络监管要求,该要求规定美国上市公司须披露重大网络安全事件,并提供其网络安全风险管理策略的相关信息,目的是确保关于组织网络安全风险和事件所面临风险敞口的披露保持一致且对决策有用。而最近,欧洲议会与欧盟理事会已达成协议,就《网络弹性法案》相关立法达成一致,该法案要求联网设备制造商报告严重网络事件和被积极利用的漏洞。
显然,这些发展表明网络风险对商业的影响日益加大,但我认为,在政府监管方面,采取平衡的方式最为审慎。虽然需要一定程度的政府监督,但过度监管也可能扼杀创新,并总体上损害企业乃至经济的发展。
尽管如此,监管要求的增加要求企业领导者在风险管理的背景下,深刻理解网络安全漏洞对企业造成的影响。

管理风险的其他考虑因素
商业和行业环境瞬息万变,就网络安全而言,技术能够发挥的作用终究有限。网络犯罪分子的手段正以惊人的速度演变,风险也越来越高。然而,网络安全支出已达到历史最高水平——仅防火墙和VPN等传统解决方案的支出就高达2190亿美元——为何网络事件并未出现大幅减少?
答案是惯性。领导者需要意识到,在管理网络风险方面,惯性所带来的不利影响。由于变革令人不适,许多组织只是一味延续既有做法——采用传统技术解决方案,寄希望于增加投入即可解决问题。但正如那句俗语所说:“让我们走到今天的方法,无法带我们走向未来。”因为游戏规则已经根本改变,这意味着当前的网络防御模式也必须随之改变。领导者必须对零信任架构等新方法保持开放态度,以抵御不断升级和演变的威胁。
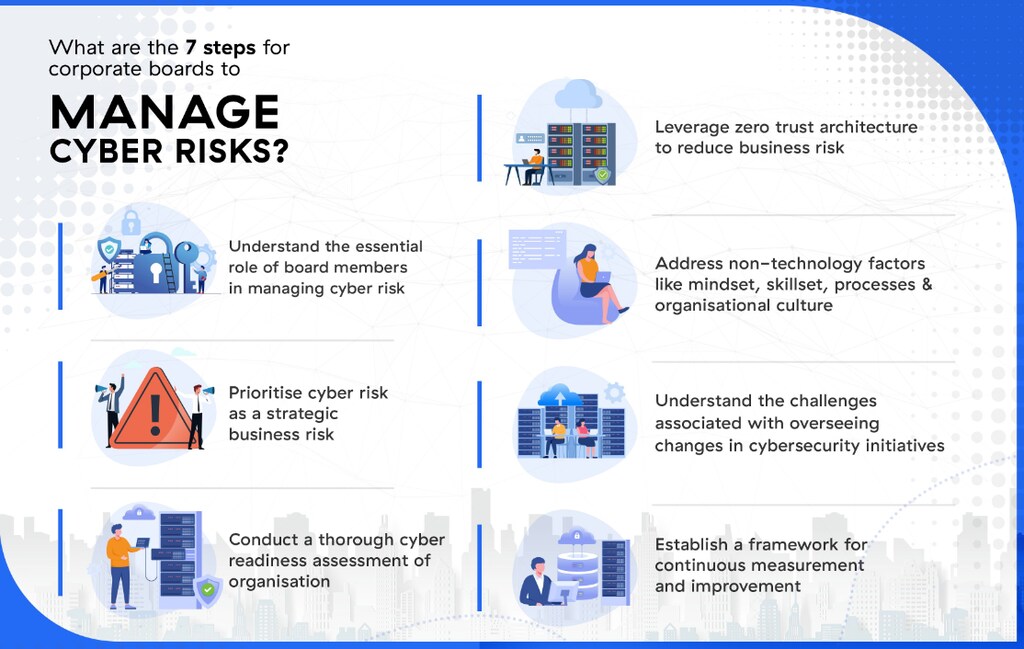
应对这一问题的唯一途径,是转变当前的思维模式、调整预期并拥抱变革。这一过程是循序渐进的,需要领导者借助非技术因素,例如建立积极进取、具有风险意识的文化,通过透明的领导力和开放的沟通,将网络安全融入所有流程。我亲眼见证,那些遵循这一策略的领导者,往往在管理风险方面最为成功,从而降低了遭受严重网络攻击的可能性。
现实情况是,网络攻击仍将持续发生,尤其是在人工智能等技术不断进步、威胁行为者不断寻找利用漏洞的新方法的背景下。因此,组织最好的防御方式是准确评估其风险、有效运用相应技术管理该风险,并制定与组织风险状况相匹配的网络安全战略。这并非一刀切的方法,但上文所述的步骤以及零信任架构等经过验证的方法,有助于组织打下坚实基础,加固其网络威胁防御能力。




