全球各国政府正在制定法规,以增强网络安全韧性。
2024年,欧盟、美国和新加坡等主要经济体的新法律相继生效。
随着人工智能等新兴技术持续对网络安全产生重大影响,监管格局也在不断演变。
2024年,全球主要经济体颁布了多项重要的新网络安全规则,有效地改变了全球监管环境。
随着企业领导者对强化网络安全规则的接受度日益提高,相关法规应运而生。事实上,世界经济论坛最新发布的《全球安全展望》全球安全展望发现,60%的高管认为,适当的网络和隐私法规能有效降低风险,较2022年的21%大幅提升。
新法律中,部分修订了此前已颁布的规则,旨在提供更强的网络安全保障措施,有效遏制不断演变的网络威胁。其中包括网络犯罪分子日益使用人工智能等先进技术的情况。
以下是全球网络安全法规方面的四项重要进展。
1. 欧盟的NIS2
今天,即2024年10月17日,是欧盟成员国将《网络与信息安全(NIS)指令2》转化为适用国内法并开始执行更新后的网络安全规则的截止日期。
NIS2指令于2023年初颁布,设有21个月的实施期,旨在加强网络安全韧性,并协调整个欧盟集团的法规。该法规尤其旨在加强欧盟对能源系统、医疗网络和交通服务等关键基础设施的网络安全能力。
该指令还引入了新机制,以加强各国主管部门之间的合作,并设立新的中心,以统筹应对重大网络攻击。此外,该指令要求组织在知悉网络漏洞和攻击后的24小时内予以报告。未能满足这一要求的公司可能面临巨额罚款。
2021年,世界经济论坛为NIS2的制定提供了支持,发布了一份报告,详细说明如何在欧盟有效构建网络韧性。该报告的重点之一是应对针对能源系统的网络威胁。
“关键能源基础设施机构必须迅速适应数字威胁格局的变化步伐,以改善对日益频繁、规模更大和更为复杂的网络攻击的检测、预防、响应和恢复能力。”该报告指出。“此外,新兴技术的数字化特性使其本质上易受网络攻击,攻击形式多种多样,从数据窃取和勒索软件,到系统被接管,并可能造成大规模的有害后果。”

2. 美国国家网络安全战略
2024年5月,美国政府宣布美国国家网络安全战略的多个方面在今年取得了进展或已正式生效。
这包括在众多目标上取得的进展,例如开展网络安全情景演练,帮助关键基础设施所有者应对民族国家和恶意网络行为体的攻击;提议改变政府采购物联网设备的方式,以确保其在设计上即具备安全性。该战略还旨在确保美国处于制定网络安全标准的前沿,并设立美国国务院网络空间和数字政策局,以建立国际伙伴关系,应对恶意网络行为体。
美国国家网络安全战略于2023年初首次发布,旨在“为所有美国人确保安全可靠的数字生态系统带来充分益处”,并加强公共和私营部门之间的合作,以确保网络生态系统的安全,此信息来自白宫声明。
具体而言,该声明指出,美国战略概述了美国应对网络安全方式的两个“根本性转变”。其中包括:1)将“网络安全负担从个人、小型企业、地方政府和基础设施运营商身上转移,并转向最有能力、最具优势降低风险的组织”;以及2)通过“审慎平衡当前应对紧迫威胁与同时进行战略规划并投资于具韧性的未来,从而激励长期投资”。
2024年,美国还发布了一项行政命令,以加强港口网络安全。该指令要求美国国土安全部评估海上网络威胁,并加强美国港口运营系统的网络安全能力。
3. 新加坡运营技术网络安全总体规划
新加坡的《2024年运营技术网络安全总体规划》于2024年8月发布,是一项新的立法,旨在加强对支撑现代经济大部分运作的技术的网络安全保护。
这类技术被称为运营技术(OT),包括与物理世界交互的大部分数字设备,例如,交通信号灯控制器、加油站泵和能源电网控制系统。
新加坡网络安全局(CSA)在一份声明中指出,该规划是“持续努力的一部分,旨在加强运营工业控制系统的组织以及利用支持物理控制功能的运营技术的组织的安全性和韧性。”
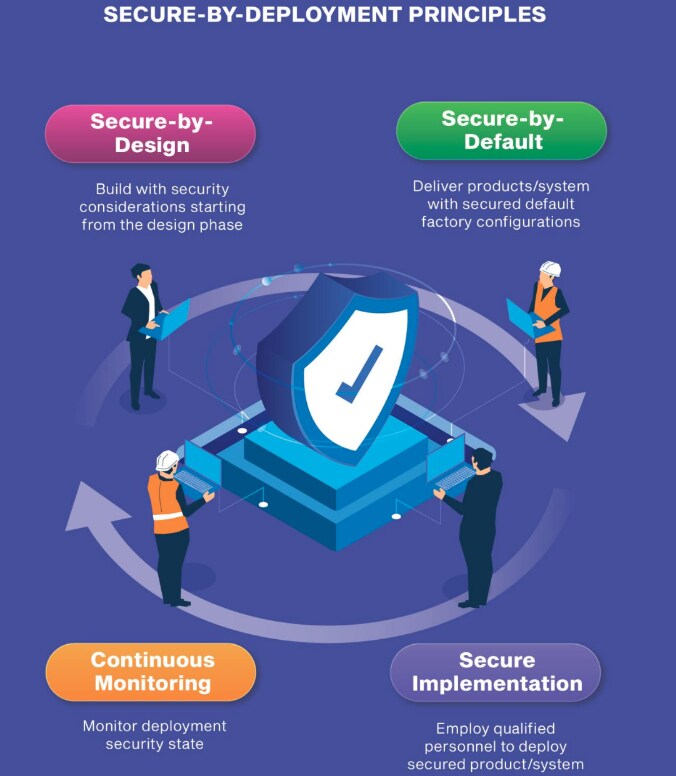
新加坡总体规划提出的安全部署原则,要求技术制造商、安装商和最终用户承担同等责任,确保运营技术设备在交付时即具备安全性,并在设备整个生命周期内持续保持安全。
超过60家组织共同制定了该总体规划,旨在阻止和挫败来自有组织的网络犯罪到国家支持的攻击等各类网络攻击。该规划将网络安全描述为“团队运动”,各利益相关方都需对安全承担责任。
“《2024年总体规划》更新版体现了运营技术生态系统日趋成熟的状况,以及在地缘政治和技术变革背景下,针对运营技术系统的网络威胁所具有的动态特性。”新加坡网络安全局补充道。
4. 欧洲网络弹性法案
2024年,欧盟《网络弹性法案》(CRA)正式生效,要求在各类日常硬件和软件产品中强化网络安全机制。
“从婴儿监视器到智能手表,含有数字组件的产品和软件在我们的日常生活中无处不在,”欧盟委员会在一份声明中指出。“许多用户并不太清楚,此类产品和软件可能带来的安全风险。”
《网络弹性法案》旨在确保网络安全协议在数字产品的整个生命周期内得到维护。新法规包括将新数字产品或软件推向市场的统一网络安全规则,以及规范此类产品规划、设计、开发和维护的新网络安全要求框架。该法案规定,网络安全义务须在价值链的每个环节得到遵守。
此外,为向消费者提供更清晰的信息,符合《网络弹性法案》的智能产品将带有欧洲标准标志。
“要求制造商和零售商优先考虑网络安全,将使客户和企业能够做出更明智的选择,”欧盟委员会补充道。

迈向网络安全的未来
全球网络安全监管环境的演变,恰逢政府和企业领导者日益意识到网络攻击的威胁不断加剧,以及风险格局迅速变化。
尽管如此,论坛的《2024年全球网络安全展望》指出,一方面是积极采取果断行动的组织,另一方面是在缺乏长期解决方案战略视角的情况下应对网络安全挑战的组织,两者之间仍存在巨大差距。
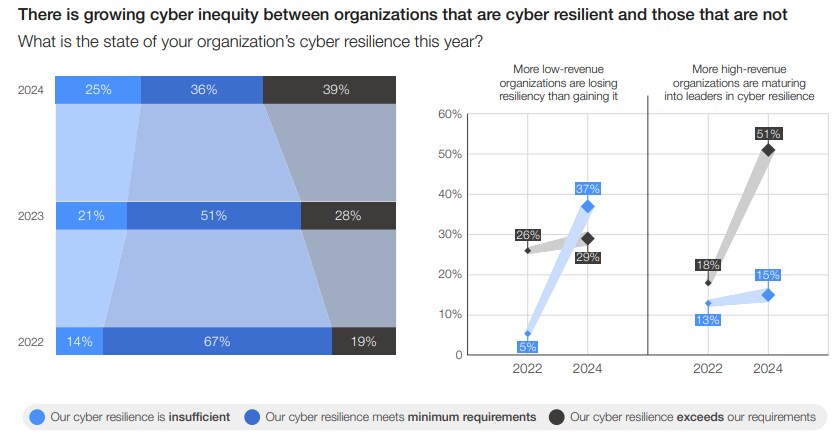
此外,除了强调网络不平等加剧的风险外,论坛报告还详细阐述了人工智能等新兴技术对网络安全产生的“深远影响”。
“随着各组织竞相采用生成式人工智能(AI)等新技术,有必要对这些技术对其网络韧性态势产生的即时、中期和长期影响有基本的了解,”该报告指出。
该展望补充道,“前进的道路需要战略思维、协调一致的行动以及对网络韧性的坚定承诺。”




