尽管数十年来的研究揭示了最常见的网络威胁攻击手法,防御人员仍将过多资源集中在可能性较低、危害较轻的威胁上。
数据驱动的防御框架有助于防御人员识别并排列最危险威胁的优先级。
企业遵循三步防御策略,就能实施更有效、更高效的网络防御计划。
设想两支强大的军队在一场旷日持久、历经多次战役的战争中交战。在战场的右翼,对手不断得手。我方主角知道这一情况,却把更多资源投入到防守毫无伤亡的左翼。事实上,随着战事推进,他们继续把资源投向各处,却把资源投入苦战中的脆弱右翼,甚至开始把资源往高处堆叠,因为他们听说对手有朝一日可能从空中发动攻击。
最后,一位新领导者受命带领军队走出混乱。他评估局势,注意到右翼已遭受重创,经过深思熟虑后,却下令再向左翼调派更多资源。
这种情形听起来是不是很荒唐?
遗憾的是,大多数防御人员正是这样应对网络安全威胁的。尽管数十年来积累的证据已经揭示了最常见的网络威胁攻击手法,分心的防御人员仍一味把资源集中在可能性较低的威胁上,随后又纳闷自己的网络防御策略为何不起作用。
数据驱动的网络防御原则
相反,数据驱动的防御框架会利用防御人员的本地经验来判断最可能出现的威胁,优先部署相应防御措施,再应对风险较低的威胁。
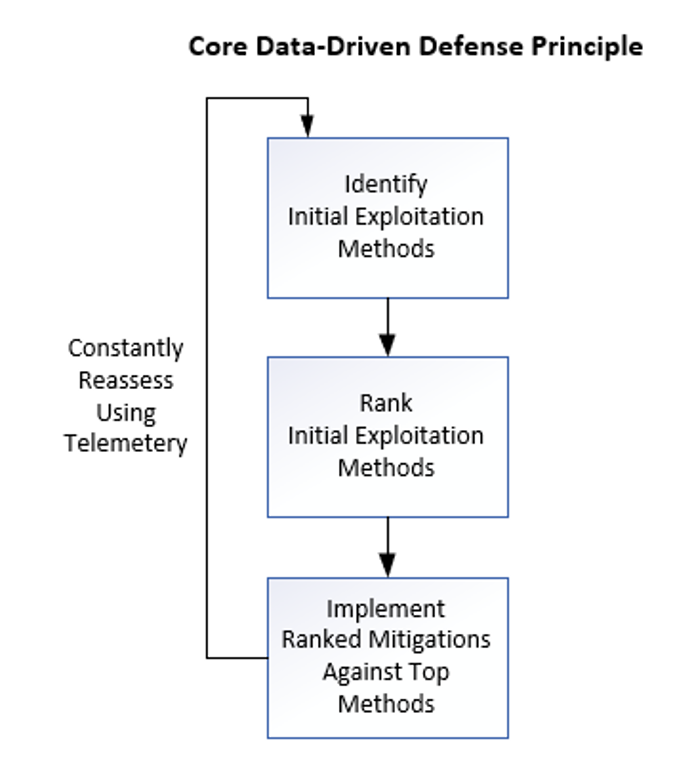
在这一防御策略中,若干核心原则能为防御人员提供支持,帮助他们构建更完善、响应更迅速的网络防护体系,并有效降低网络安全风险。这些原则包括:
重点缓解根源威胁(也称为初始利用手法),这些威胁使黑客和恶意软件得以初步访问受害者环境
利用本地经验和数据对这些根源威胁进行排序,首先识别风险最高的原因
优先缓解最高风险
衡量缓解措施的实际效果,并与预期效果进行比较
持续重新评估威胁,确保缓解措施按照风险高低得到适当排序
简而言之,要更有效地保护虚拟资源,网络安全防御人员必须列出网络攻击者可能利用这些资源的各种方式。随后应根据攻击手法发生的可能性进行排序,并优先针对最可能出现且最危险的威胁实施缓解策略。以下是实现数据驱动防御的三个步骤:
步骤1——全面列出潜在的根源利用手法
基于22年的研究,我整理了一份基础清单,列出当今可能使用的各种初始根源利用手法。无论动机如何,每个黑客和恶意软件攻击者都会使用以下某种利用手法来获得初始访问权限:
社会工程
编程漏洞(有可用补丁或无可用补丁)
恶意指令/脚本
人为错误/配置错误
窃听/中间人攻击
信道/信息泄露
暴力破解/计算攻击
数据格式错误
网络流量格式错误
内部人员攻击
第三方依赖问题(供应链/供应商/合作伙伴等)
物理攻击
这份清单绝非详尽无遗,防御人员可以自行制定全面的根源利用手法清单,也可以采用其他模型,例如MITRE ATT&CK 根源访问清单,前提是清单覆盖全面且各项之间没有重叠。
还需注意,与恶意软件的初始访问入口相比,攻击的实际结果(例如勒索软件攻击)对于规划而言并没有那么重要。如果你想阻止窃贼闯入家中,就应把注意力放在他们会如何闯入,而不是他们进屋后会偷走什么。
世界经济论坛在网络安全领域开展了哪些工作?
网络安全中心提供了一个可信赖的平台,让各方领导者齐聚一堂,理解不断变化的网络风险及其系统性影响。中心致力于在日益互联的数字世界中增进理解与信任。
中心推动跨行业合作与洞见分享,帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
步骤2——对初步确定的根源原因进行排序
接下来,应根据刚刚确定的各项根源原因危及组织环境的可能性进行评估。查看步骤1生成的清单,结合经验和近期风险分析,判断哪些攻击手法最常见或最可能被用于初步进入组织环境。该组织近期曾如何遭到入侵?安全防护在不久的将来又可能如何被攻破?
数十年来,社会工程和未打补丁的软件一直是黑客和恶意软件在大多数遭入侵环境中获得初步立足点的两种最常见方式。然而,各组织面临的风险和排序可能大不相同,因此每个组织都应根据自身经验、当前防御状况和预测,确定独特的威胁风险排序。
步骤3——针对排名最高的网络威胁实施缓解措施
根据防御人员独特的风险分析对初步根源原因进行排序后,就可以首先针对排名最高的根源利用手法实施最有效、最适当的缓解措施。
每家公司都需要制定并实施分层、纵深防御的组合方案,包括政策、技术防御措施(防病毒软件、安全配置、内容过滤软件等),以及针对排名靠前威胁的培训。此外,公司所有利益相关方都应了解主要威胁是什么,以及将如何降低这些威胁。还应评估每项已实施的缓解措施,判断其在降低威胁方面是否有效地发挥了特定作用。
随着结果随时间变化,应持续评估危险因素和所采用的缓解措施,以判断总体成效。缓解策略应根据需要调整,但始终应聚焦于最主要的根源威胁,并确认这些威胁是否得到有效应对和管理。
每位防御人员都应不断问自己:
“我们关注的是正确的威胁吗?”
“我们部署的是最有效的缓解措施吗?”以及
“我们需要做出什么改变吗?”
如果能切实遵循这些数据驱动防御的核心原则和步骤,就能建立更强、更经济的网络防御体系,更高效地降低风险。




