据世界经济论坛《2025年全球网络安全展望》显示,网络犯罪持续增长,网络安全与人工智能日益相互关联,既是威胁,也是防御工具。
组织面临复杂多变的威胁格局,从精密的深度伪造诈骗和社会工程攻击,到日益扩大的网络安全人才缺口。
增强韧性需要全球协作和公私合作伙伴关系,例如论坛所倡导的合作,以应对无国界的网络犯罪并培养专业人才。
网络攻击正急剧增长。过去四年间,其平均每周数量已增长超过一倍:从2021年第二季度每个组织818次,增至今年同期的1,984次。仅过去两年,组织平均每周遭遇的全球攻击次数就增长了58%。
与此同时,世界经济论坛的《2025年全球网络安全展望》指出,威胁格局日益复杂。从地缘政治紧张局势到网络安全与人工智能的影响,企业的脆弱性正在迅速增长。与此同时,日益扩大的技能缺口正阻碍其加强防御的努力。小型企业尤其面临风险,报告网络韧性不足的组织数量是2022年的七倍。
随着今年十月网络安全意识月的临近,很明显,2025年的前十个月因网络风险加剧,以及全球最大组织面临的重大挑战而备受瞩目。
以下是今年迄今塑造了这一年的10项重大事件和统计数据。
1. 网络安全预算收紧——人工智能介入
尽管攻击数量不断增加,行业分析机构IANS报告称网络安全预算停滞不前。增长率已从2022年的17%放缓至2025年的仅4%,如下图所示,而非与威胁水平同步增长。
更为复杂的是严重的人才短缺,使得招聘网络安全专家不仅困难,而且成本高昂。许多企业的解决方案是加大人工智能的使用,以加强其网络防御。
2. 人工智能智能体正在提升威胁水平
其另一面是,人工智能不仅被网络防御专家使用,也被威胁行为者利用。论坛的《人工智能与网络安全:平衡风险与收益》报告发现,生成式人工智能正日益被用于高级网络钓鱼、身份盗窃以及针对未知安全漏洞的零日攻击《人工智能与网络安全:平衡风险与收益》报告。
Claude聊天机器人的开发者Anthropic警告称,黑客正在“武器化”其人工智能,该技术已被用于开发影响至少17家组织的恶意代码。该技术还帮助黑客选择目标并建议勒索金额。
被盗凭证是网络犯罪分子最广泛使用的入侵手段之一,使人成为最薄弱的环节。

3. 利用人类信任
网络犯罪分子能够获取此类信息,未必是因为员工疏忽,而是因为作案者本身的手段日益精巧。
Scattered Spider,一个据信对安联、澳洲航空(Qantas)、马莎百货(Marks & Spencer,M&S)、维多利亚的秘密(Victoria’s Secret)和Whole Foods等公司发动攻击的黑客团伙,尤其擅长社会工程学手段。他们经常冒充员工或承包商,以获取企业IT系统的访问权限。
菲律宾前信息与通信技术部部长伊万·约翰·伊(Ivan John Uy)向世界经济论坛表示,阻止此类企图不仅是IT人员的责任,而是每个人的责任:“网络安全不是一项技术技能,而是一项生活技能。”

4. 深度伪造现已成为网络犯罪工具箱的固定组成部分
深度伪造为社会工程攻击增添了另一层复杂性,今年早些时候英国工程公司Arup就深受其害。一伙犯罪分子利用由人工智能生成的该公司高管克隆形象进行视频通话,成功诱骗一名财务人员转账2,500万美元。
在一起未遂的法拉利欺诈案中,犯罪分子使用了由人工智能生成的首席执行官贝内德托·维格纳(Benedetto Vigna)的声音,成功骗过了除一名员工以外的所有人。该员工巧妙地提出了一个只有真正的首席执行官才能回答的问题。
今年夏天,丹麦成为欧洲首个通过修订版版权法保护个人对其外貌和声音的权利的国家。

5. 马莎百货的在线订购在3个月后恢复
继今年4月遭受重大勒索软件攻击之后,这家英国零售巨头马莎百货(M&S)终于于8月恢复了其“网上下单、门店自提”服务,此前该服务已暂停15周。据估计,此次攻击使该零售商的年利润损失约3亿美元。
此次事件及其他事件表明,网络韧性不仅仅涉及技术解决方案。正如世界经济论坛白皮书《网络韧性指南针:迈向韧性之路》所强调的,应对网络犯罪需要综合性策略。
6. 网络安全法律加速出台
随着网络犯罪的增长,各国政府正在加强法律框架,以确保网络韧性。今年,一系列欧盟数字韧性法律即将生效,包括《数字运营韧性法案》《网络韧性法案》以及《人工智能法案》。欧盟理事会还通过了经修订的网络危机管理蓝图,以支持企业并减少对美国网络基础设施的依赖。
英国已宣布计划禁止公共部门为勒索软件支付赎金,以消除黑客的动机并保护关键服务。根据论坛的《2025年全球网络安全展望》,企业认为勒索软件对其运营构成的网络风险最大。
7. 政府借助人工智能加强网络防御
与此同时,ChatGPT的所有者OpenAI将与美国国防部合作,提升其人工智能能力,包括网络防御方面的能力,合同金额为2亿美元。
在欧洲网络攻击激增之后,微软已向欧洲各国政府免费提供网络安全服务。与此同时,法国电信运营商Orange宣布将成立一个新的国防与国土安全部门,以支持欧洲组织在这些领域的工作。

8. 网络犯罪走向全球化
据信由Scattered Spider实施的一系列攻击表明网络犯罪的全球性质。要打击网络犯罪,跨地域的更广泛合作至关重要。今年8月,世界经济论坛报道了在安哥拉拆除25个加密货币挖矿中心一事,这是国际刑警组织和非洲警察合作组织(AFRIPOL)的联合行动,涉及18个国家,逮捕1,200人,追回9,700万美元。

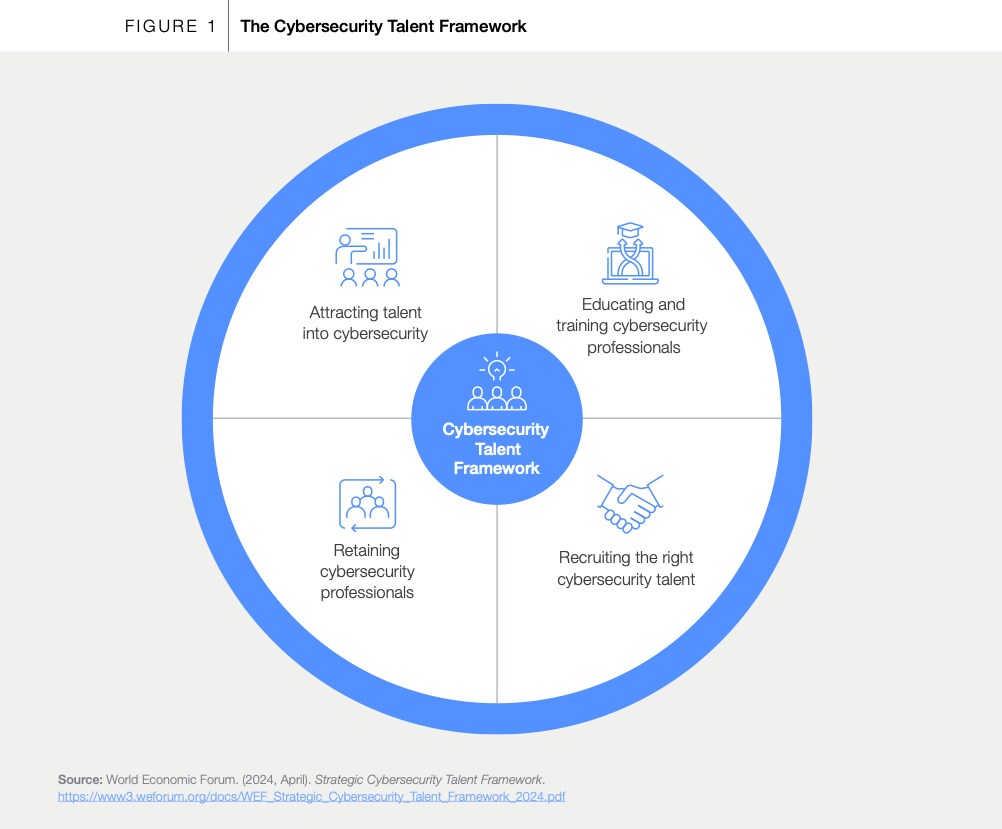
9. 应对网络安全人才短缺
人才短缺是组织抵御网络犯罪能力的主要障碍之一。《2025年全球网络安全展望》指出,只有14%的组织拥有合适的人才,发展中国家受影响最为严重。
今年5月,论坛的白皮书《通过公私合作伙伴关系培养网络人才》提出了一种政府、企业和国际组织之间的合作模式,以弥补人才缺口。所建议的方法借鉴了医疗、教育和基础设施领域成功的公私合营(PPP)项目经验,相关市场包括肯尼亚和沙特阿拉伯。
10. 欧洲机场的国际旅行中断
9月下旬,包括伦敦希思罗机场、柏林、都柏林和布鲁塞尔在内的多个欧洲机场遭受网络攻击,其值机和行李系统受到影响。黑客攻击了一套允许不同航空公司共用同一值机柜台的IT系统,导致长时间排队、航班延误和取消。
这一最新事件进一步表明,国际合作在打击网络犯罪的斗争中仍将至关重要,同时加快推进新方法也同样重要,以尽早识别潜在漏洞,防止其被利用。
“欧洲近期针对机场值机和登机系统的网络攻击清楚地提醒我们,网络韧性是整个航空生态系统的共同责任,包括航空公司、服务提供商、技术合作伙伴和监管机构。”世界经济论坛网络安全中心负责人Akshay Joshi表示,“在各个层面加强协作与备战,对于维护公众信任和确保运营连续性至关重要。”




