本月例行综述为您带来过去一个月的网络安全要闻。
网络安全要闻:Anthropic 发布新 AI 模型后,地缘政治与网络安全交锋;各国政府争相关闭 AI“修补窗口”;罗马尼亚医院遭网络攻击,为灾难规划提供了案例。
世界经济论坛的网络安全中心提供独立、公正的平台,强调网络安全作为一项战略要务的重要性,并推动全球公共和私营部门采取行动,应对系统性网络安全挑战。
1. 美国暂时限制对 Anthropic 最新 AI 模型的访问
上个月,美国下令 Anthropic 暂停向外国公民开放其新款 AI 模型Claude Fable 5 和 Claude Mythos 5 的访问权限。该命令在模型发布后不久下达,凸显网络安全日益增长的地缘政治重要性。数周后,在 Anthropic向政府保证能够识别风险、报告恶意活动并配合制定安全协议后,出口管制措施被取消。
Anthropic 曾宣布已向 50 家机构开放 Mythos,以便它们用该模型扫描自身 IT 系统中的漏洞。这一过程中发现了 10,000 多项威胁。参与机构包括医疗保健、通信、电力和供水领域的实体。据报道,美国网络防御机构 CISA 也在试用 Mythos,以审计政府软件。
对 Anthropic 模型实施出口管制后,OpenAI 也将其最新 GPT-5.6 模型的访问权限限制为经过审核的合作伙伴。
随后,在法国举行的七国集团峰会上,特朗普政府提议为前沿 AI 技术建立“可信赖合作伙伴计划”。成为可信赖合作伙伴意味着七国集团成员及其他盟友可以更广泛地使用先进 AI 模型,以加强网络安全及其他防御能力。
然而,AI 不仅对国家安全和网络安全至关重要,也关系到竞争力。相关讨论再次引发担忧:技术可能被用作政治筹码,而欧洲及其他地区也有必要发展 AI 主权。
2. 新 AI 或将大幅助长黑客攻击,亟须关闭“修补窗口”
随着AI 加快黑客发现并利用漏洞的速度,各国政府正承受压力,必须堵住系统中的这些后门。在美国,CISA 发布了一项新指令,要求联邦机构在三个日历日内修复(“打补丁”)、停用或移除受影响的软件或设备。危害较轻的漏洞必须在两周内处理,最轻微的缺陷则须在两个月内处理完毕。
同样,在私营部门,董事会希望确认组织了解前沿 AI 可能带来的威胁,并做好防范准备。这种日益增强的认识正转化为各组织的具体行动。今年 1 月,论坛发布的《2026 年全球网络安全展望》发现,过去一年中评估 AI 工具安全性的受访者比例几乎翻了一番,从 2025 年的 37% 升至 2026 年的 64%。
此外,随着新型 AI 模型进入主流应用,响应速度将更加关键。五眼情报联盟(美国、英国、加拿大、澳大利亚、新西兰)警告称,前沿 AI 模型将大幅加剧网络黑客威胁。该联盟在一份声明中提醒,这些新模型将进一步降低黑客的作案门槛。联盟敦促各组织利用 AI 本身加强防御,包括防范零日漏洞。
以火攻火或许有助于解决部分问题。然而,Infosecurity 的调查显示,尽管 21% 的受访者难以应对不断增长的数据量,17% 的受访者需要手动“拼接”威胁数据,专家对使用 AI 辅助决策仍持谨慎态度。
论坛如何帮助领导者理解网络风险并增强数字韧性
网络安全中心提供一个值得信赖的平台,让领导者汇聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过推动跨行业协作和洞见共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
3. 新闻简报:本月网络安全要闻
罗马尼亚医院遭网络攻击,为世界敲响警钟:2024 年,一款广泛使用的医疗管理软件遭勒索软件攻击,随后罗马尼亚 100 多家医院不得不与互联网断开连接五天,并改用纸质记录。据 BBC 报道,这被视为全球最严重的医疗网络攻击事件之一,因此也被用作应对“大规模医院遭黑客攻击”的范例。
英国一所大学面临重大数据泄露事件:6 月,诺丁汉大学遭到重大网络攻击,大量学生数据被泄露。专家告诉 BBC,事件原因可能是语音钓鱼,也可能是针对该校第三方供应商的早前攻击。黑客组织 ShinyHunters 声称对此次泄露事件负责,这凸显教育机构仍是勒索软件攻击和数据窃取的诱人目标。
微软发布创纪录数量的补丁:据 Computer Weekly 报道,6 月微软一次性发布了创纪录数量的补丁,修复 200 多个漏洞。2025 年 10 月发布的补丁数量为 170 个,此次增加凸显供应商处理漏洞的速度日益加快。
诺和诺德机密数据遭窃:减重药物 Wegovy 和 Ozempic 的生产商于 6 月中旬遭遇重大黑客攻击,网络勒索团伙 FulcrumSec索要 2,500 万美元赎金。这家丹麦制药公司拒绝付款。攻击者声称窃取了患者数据、源代码、现有及新药信息,以及内部 AI 模型信息。
AI 构建勒索软件工具包:网络安全公司 Sophos 的研究人员发现了一款由 AI 构建的勒索软件工具包,可自动规避 EDR(端点检测与响应)并探查 Active Directory。该工具包简化了关键攻击阶段,能够绕过常用 EDR 系统,从而帮助攻击者更快、更高效地攻陷企业环境。
NAIC 暂停投资风险评级:在美国,国家保险专员协会(NAIC)被迫暂停分配投资风险评级,此前ShinyHunters 访问了多家供应商的信用评级数据。这次攻击促使评级机构暂停与 NAIC 共享数据,影响了保险公司对保单持有人相关义务所需资本的计算。
4. 更多论坛故事中的网络安全内容
瓦解网络犯罪经济: 网络犯罪已成为一种融合型犯罪经济,Fortinet 的 Derek Manky 表示。勒索软件、欺诈、人口贩运、洗钱和有组织犯罪已彼此交织,使孤立应对措施难以奏效。防御攻击需要共享情报、开展公私合作并进行跨领域协调,以瓦解这些犯罪生态系统。
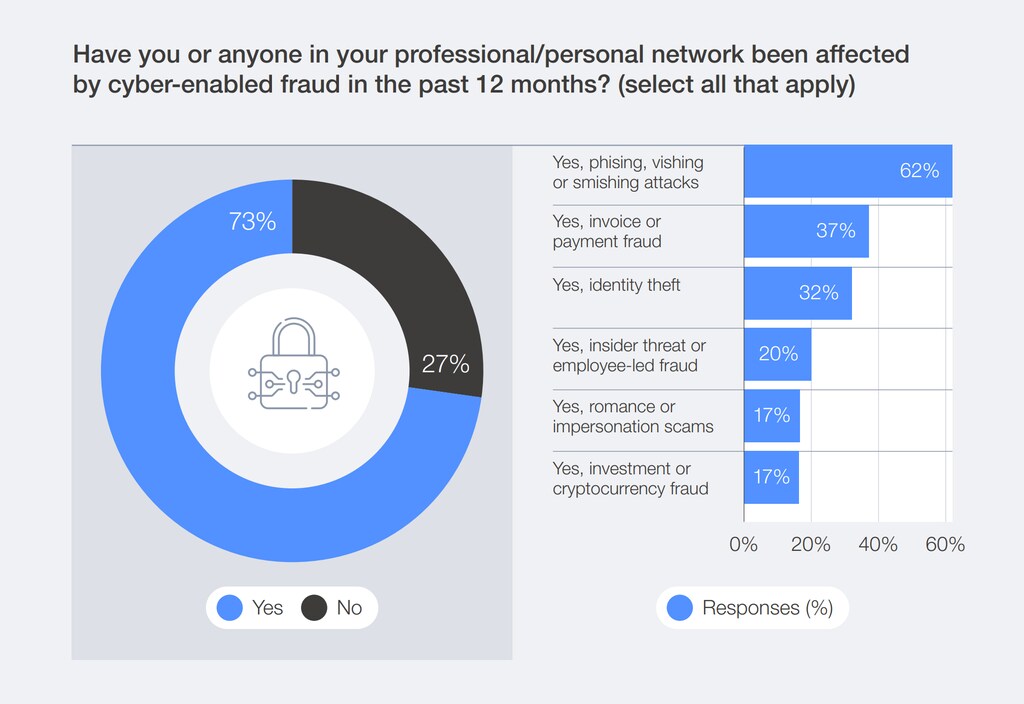
你的家——网络安全的前线:针对高管的网络攻击中,有三分之一源自家中,而非安全的企业网络。黑客经常瞄准安全性薄弱的居家办公网络以及高管的家庭成员,包括儿童和老年人。瑞士 CyberSmart 首席执行官 Elçin Biren 认为,真正的网络韧性应从一次性合规转向持续、灵活的学习,并从早年开始培养。
保护公民免受网络犯罪侵害:针对大型企业的网络攻击广受报道,而针对个人的大多数攻击却未被报告,造成了认知盲区。Cyber Helpline 首席执行官 Rory Innes 指出,这些攻击涉及多个领域,但行业和政策制定者往往将其分别看待。建立一个统一的威胁追踪模型将有助于改进预防工作并降低系统性风险。




