本月网络安全要闻:关键基础设施是网络犯罪分子的主要目标;苹果升级抗量子加密;数百万电信客户受暗网数据泄露影响。
这期定期综述为您汇总过去一个月的主要网络安全新闻。
1. 网络犯罪最大目标揭晓
网络犯罪分子在寻找目标时撒下了大网。我们都熟悉通过短信、社交媒体、电子邮件和电话传来的诈骗尝试,但整个商业和服务行业正在以完全不同的层级应对网络犯罪。现在,研究人员揭示了黑客、勒索者、数字间谍及其他网络犯罪分子最常针对的行业。
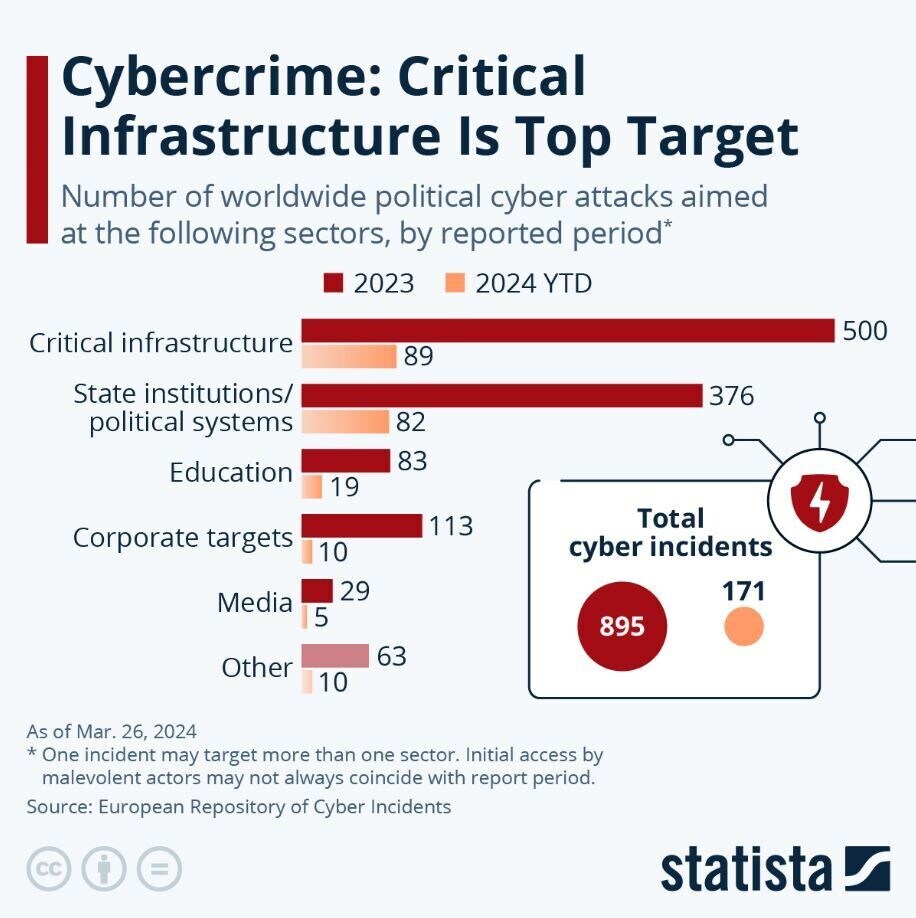
援引来自欧洲网络事件数据库(ERCI),Statista报告称,关键基础设施是网络犯罪分子最频繁攻击的目标。国家机构和政治体系是第二常见的目标,2023年报告的事件超过450起。
ERCI对关键基础设施攻击的细分数据显示了问题的严重程度,以及遭受攻击最频繁的服务。
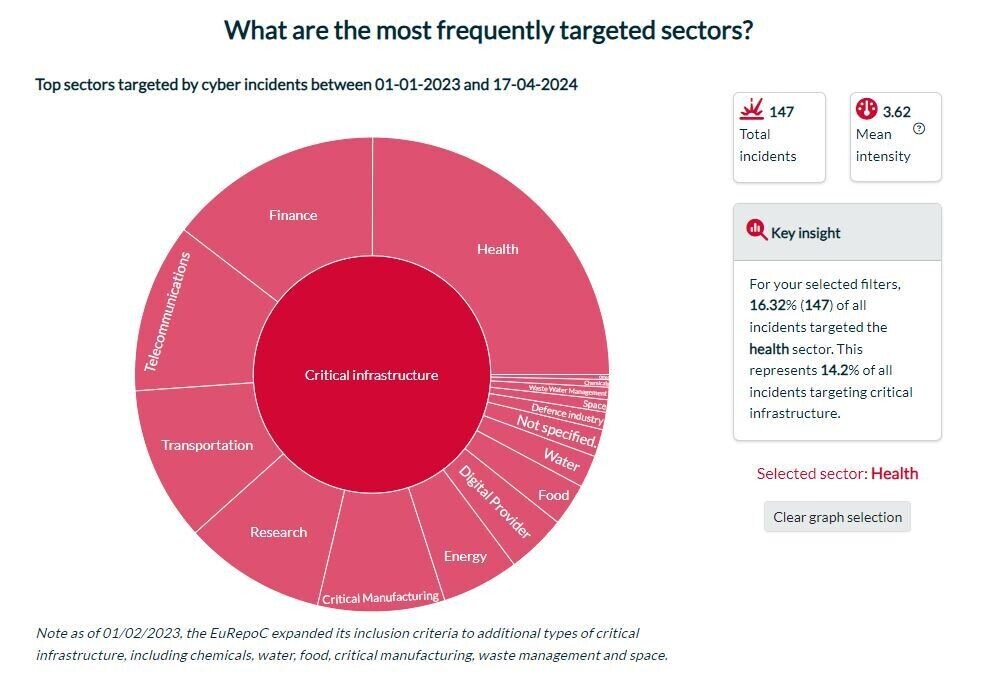
医疗保健行业首当其冲,占所有针对关键基础设施攻击的14.2%。这些攻击包括勒索软件攻击、窃取机密患者医疗记录以及扰乱医疗机构的护理服务。
金融机构是另一个主要目标,自2023年初以来占针对关键基础设施攻击的8.3%。据ERCI称,电信、交通和能源行业也经常遭到攻击。
论坛如何应对全球网络安全挑战?
网络安全中心为领导者提供一个可信平台,让他们共同探讨不断演变的网络风险及其系统性影响。该中心专注于在日益互联的数字世界中增进理解与信任。
通过促进跨行业合作与洞察共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
2. 苹果将加密技术带入量子时代
苹果最新操作系统更新正在为其iMessage功能添加“面向未来”的网络安全功能。
苹果称此次升级是“iMessage历史上最重大的安全升级”,根据科技媒体《Wired》的报道。该系统名为后量子3(PQ3),旨在保护数据免受极其强大的量子计算机的威胁。虽然可用的量子计算机仍需数年甚至数十年才能问世,但它们将能够迅速破解目前用于保护我们数据的大多数加密和网络安全协议。
PQ3系统与现有加密技术协同运行,为其iMessage平台中交换的内容增加了一层双重保护。
世界经济论坛很早就认识到量子时代计算机带来的机遇与风险。2024年1月,我们发布了《量子经济蓝图》,该蓝图扩展了论坛的量子计算治理原则。该蓝图旨在指导各方基于健全的伦理与安全准则,构建成功的量子经济。
3. 简讯:本月网络安全要闻
超过7000万人的个人数据已在网上泄露,据英国广播公司(BBC)报道。泄露的数据均属美国电信公司AT&T的现有及前客户。该公司在声明中表示,正在为受影响客户提供免费身份盗用咨询和信用监控服务。
日本和菲律宾正与美国携手,共同组建一个新的网络攻击防范联盟。这三国同意在四月初的一次峰会上共享情报与专业知识。
印度政府称已救出超过250名公民,他们曾被诱骗至柬埔寨并被迫参与网络诈骗活动。印度外交部发言人表示,两国正在“严厉打击负责欺诈计划的人员”。
流媒体服务平台ROKU表示,已发现近60万个账户在两起独立的网络攻击中遭到入侵。黑客利用约400个被入侵账户开通了未经授权的订阅服务。
欧盟已推迟了对一项新网络安全认证计划的表决,原因是各方在对大型科技公司施加限制的问题上存在分歧。路透社的一篇报道称,欧盟尚未就允许大型科技公司作为安全可信供应商运营的条款达成一致。
4. 博客上的更多网络安全内容
国际刑警组织就人工智能驱动的金融犯罪在全球范围内的增长发出了新的警告。其中一个问题领域是所谓的“杀猪盘”诈骗,这类诈骗通常利用人际关系中产生的漏洞。此类诈骗通常还涉及加密货币,而并非所有执法机构都有能力追踪这些资金。

网络安全专业人才的严重短缺使我们所有人都易受网络犯罪分子侵害。论坛已发现,填补数字安全岗位所需的技能缺口高达400万人。我们正在与公共和私营部门的合作伙伴合作,以弥合数字技能缺口。




