• 新冠疫情为网络攻击创造了更多机会。
• 不少董事会成员对其企业所面临的威胁认识不足。
• 世界经济论坛、普华永道、NACD和ISA正在合作制定良好网络安全治理的关键原则。
2020年,恶意行为者趁疫情之机牟利。工作和学校迅速转向数字化优先的安排,疫苗研发刻不容缓,云计算应用也日益普及,这些都为犯罪分子发动利润更丰厚的勒索软件、网络钓鱼及其他攻击提供了机会。为有效迈向数字连接支持大多数业务职能的未来,领导者需要围绕网络风险构建企业战略。
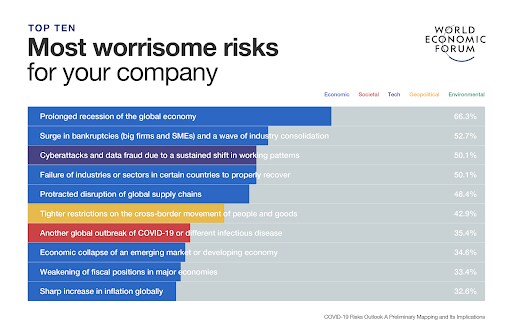
2020年网络安全攻击激增,使董事会和首席执行官更加深切地意识到安全防护不足的技术所带来的风险。事实上,在世界经济论坛的《新冠疫情风险展望》中,网络攻击的增加位列全球领导者最为担忧的三大风险之列。只要企业继续推行数字化增长战略,网络安全就始终是一个长期性问题;网络犯罪分子从不停歇,董事会和企业负责人也不能松懈。
据普华永道近期发布的《企业董事年度调查》显示,如今很少有董事会成员能够全面理解其组织网络安全所面临的风险。66%的董事认为网络安全事件会对其个人声誉产生负面影响,82%的董事认为网络风险方面的专业知识对董事会至关重要,但极少有董事会成员表示其了解企业面临此类威胁的风险敞口程度。
无知并非福气。若无法在整个企业范围内有效评估网络风险,这一短板可能成为最危险的弱点,恶意行为者可能充分加以利用,而该问题也并非易于解决。那么,董事会在应对此类风险中应扮演什么角色?又应如何监督企业团队更好地管理这些风险?
原则与问题
厘清董事会在监督网络风险中的角色,第一步是确立指导董事行为与决策的原则。当领先企业将共同原则转化为实践时,这些实践进而可能成为商业界普遍接受并期待的标准,其连锁效应可能具有变革性。
基于我们的经验以及对行之有效做法和真正产生实效举措的认识,世界经济论坛(论坛)、全美董事协会(NACD)、互联网安全联盟(ISA)和普华永道在与合作伙伴组织及专家磋商后,共同推出了以下一套共识原则,供组织领导者和董事会成员使用。请围绕您当前的实践提出以下问题,以帮助您将每项原则转化为能够改善网络风险治理的行动。
这些原则是多年来与全球董事会成员、安全从业者、学者及政府机构广泛磋商的成果。因此,它们旨在构成事实上的行业标准,供寻求履行网络风险监督受托责任的企业董事会参考。
深入的操作手册将结合合作伙伴的真实案例,对这些原则进行具体阐释,届时将可获取,作为完整出版物的一部分。
1. 网络安全是战略性的业务推动力
网络安全不仅仅是IT问题
强有力且有效的网络安全能够为企业创造价值。控制网络风险意味着需要与企业各业务部门协调与协作,包括首席执行官和董事会。这可以确保整个企业,而不仅仅是IT部门,共同应对网络风险。此外,企业必须通过树立良好的网络决策示范,培养网络安全文化:
• 是否所有高管(包括整个高级管理层)都需要考虑其活动的网络安全影响?
• 贵组织是否已探讨如何将网络安全作为市场差异化优势和业务驱动力?
2. 理解网络风险的经济影响
企业决策需要分析网络安全选择的经济影响
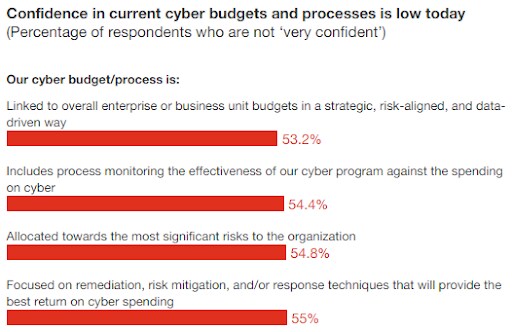
要做出有效的商业决策,组织的风险评估应权衡网络安全成本与战略目标、监管及法定要求、业务成果以及管理该风险所涉成本。在普华永道《2021年全球数字信任洞察》中,超过半数(55%)的3249名业务及技术/安全高管对网络安全支出是否与最重大风险相匹配缺乏信心。《2021年全球数字信任洞察》。
• 贵组织是否采用一致的框架来计算网络安全事件的经济影响及发生可能性?
• 业务决策是否考虑了网络安全遭受入侵的成本?
• 贵组织是否在公司现实脆弱性和战略目标的背景下设定了网络风险承受度?
3. 使网络风险管理与业务需求相一致
董事会应理解并评估网络风险如何得到有效管理,以实现业务目标
通过关注网络风险如何影响业务,以及如何应对这些风险(即接受、转移、规避或减轻),企业可以构建符合业务需求的安全状况。战略型领导意味着确保在每一项决策中,包括并购、业务数字化、创新以及所有其他领域,网络风险管理都与业务目标保持一致。
• 在贵组织中,谁是网络风险的“负责人”?是业务部门还是安全职能部门?
• 是否要求所有业务部门就关键网络风险及应对策略进行报告?
• 在所有重大业务决策中(例如推出新产品或发布应用程序),是否都会考虑网络风险?
4. 确保组织架构支持网络安全
组织架构应支持安全与战略目标
企业应设计内部治理架构,覆盖整个企业的网络安全事务。明确界定各关键行动的问责主体,并将网络安全实践纳入业务运营和决策流程之中。
• 您最近一次审查组织架构是什么时候?是否确保网络安全职能在整个业务中得到充分体现?
• 哪位高管有权力和责任统筹全组织的网络风险战略?该职位的级别是否足够高?
5. 将网络安全专业知识纳入董事会治理
董事会需要多元化的网络安全专业知识来源
2020年,标普500指数成分股公司中有28%报告称其董事会成员中有网络安全专家,这一比例高于2019年的23%和2013年的7%。为有效监督企业的网络安全计划,董事会需要了解常见风险、挑战及失败案例。为提升自身认知,董事可参考行业及其他指导意见、董事会同行、第三方以及内部资源。
• 贵董事会是否与组织内外部建立了适当的关系,以增进其安全知识?
• 董事会成员中有多少人(如有)具备网络安全专业知识?
• 您多久会听取向董事会汇报的第三方专家和评估人员的意见,以确保对管理层进行有效监督?
6. 促进系统性韧性与协作
董事会可率先提升各行业及领域的网络韧性
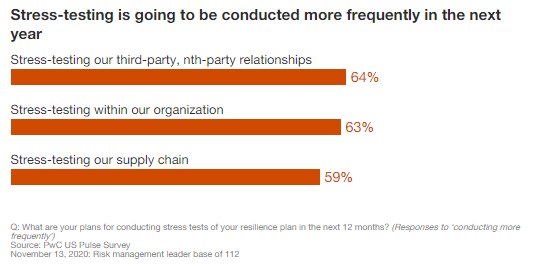
打击网络犯罪需要众志成城。近期事件表明,即便是最优秀的、重视网络安全的企业,也可能遭到高度复杂的攻击者入侵。鉴于攻击者迟早会得手,关键在于做好应对准备并限制任何攻击造成的损失。安全漏洞可能波及整个行业,与同行乃至竞争对手协作对于实现系统性、行业范围的韧性至关重要。压力测试韧性计划是疫情带来的持久教训之一。美国的风险领导者表示,到2021年,压力测试将在内部和外部都变得更加频繁和普遍,。董事会可在高层为组织间关系的走向定下基调,并对管理层提出网络风险协作的期望。
• 您与同行(包括其他董事会成员)的协作程度如何,以提升整个行业的基础网络安全水平?
• 贵组织是否与公共部门的对口机构互动,以了解整个行业面临的韧性问题?
世界经济论坛在网络安全领域开展了哪些工作
网络安全中心为领导者提供了一个可信赖的平台,使其能够齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过推动跨行业协作与洞察共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
只有具备正确的战略,即认识到网络风险在21世纪开展业务中的核心地位,董事会才能在未来成为更有效的领导者。遵循这些原则,NACD、ISA与论坛一致认为,董事会将开启迈向更具网络韧性和创新能力的企业之路。
本文于2021年3月23日更新。




