俄罗斯入侵乌克兰增加了针对企业及其他组织(如非政府组织和大学)的网络攻击风险。
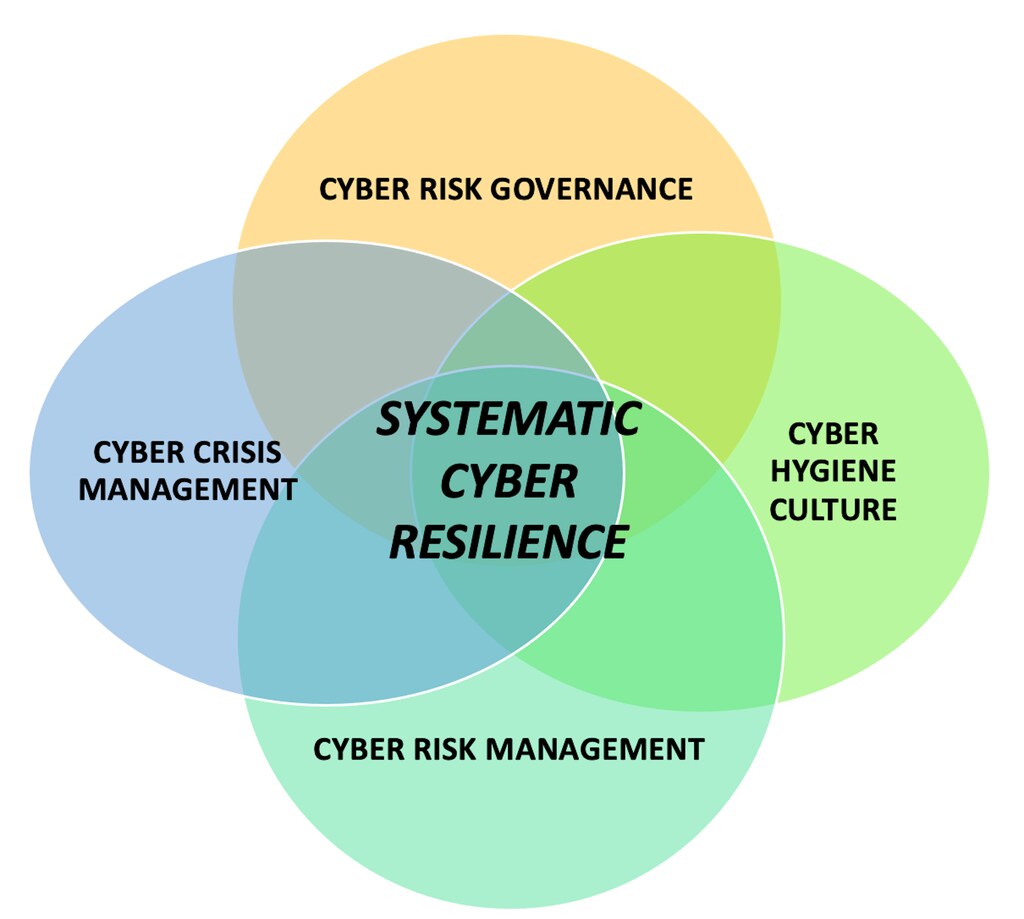
要制定有效的网络韧性战略,必须建立四个相互交叠的关键内部网络系统,分别涉及治理、文化、风险和危机管理。
采用系统化网络风险治理方法,并培育网络卫生、网络风险管理和网络危机管理文化的组织,能够实现系统化的网络准备和韧性。
随着俄罗斯入侵乌克兰日益根深蒂固,网络和虚假信息因素也愈发重要,企业及其他组织(如非政府组织和大学)必须建立四个相互交叠的关键内部网络系统,以打造强大的网络韧性战略。这些系统涉及治理、文化、风险和危机管理。
下图概述了本文的核心观点:采用系统化网络风险治理方法,并建立网络卫生文化以及网络风险管理和网络危机管理战略的企业,将能够实现系统化的网络准备和韧性。这对我们在动荡时代中生存并蓬勃发展至关重要。
仅仅寄希望于一切顺利,或“购置”一些技术解决方案,并将网络安全视为“一劳永逸”的工作、可有可无的事项或彼此孤立的职能,已经远远不够。网络安全是一项需要持续关注的多系统工作,如今又受到全球持续风险和危机环境的加剧影响。我们正面临来自全球多个方面的冲击——气候、地缘政治、战争、传染病、人道主义危机,还有网络攻击和虚假信息。
世界经济论坛在网络安全方面开展了哪些工作?
网络安全中心提供一个值得信赖的平台,让领导者齐聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过推动跨部门合作和洞见分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
为了掌握态势,企业和组织必须了解我们所处的时代,以及影响它们的五大趋势。这些趋势以可预测和不可预测的方式影响它们,使其面临网络风险。这些趋势在《ESGT Megatrends Manual 2022-2023》中有更深入的探讨,具体包括:
1. 地缘政治格局的重大变动催生新局面
2. 气候与战争加剧复杂风险
3. 技术颠覆日益多维化
4. 利益相关者资本主义与ESG相互交织
5. 领导力和机构信任重新校准
这些趋势的影响正令各类实体——企业、社会组织和政府机构——承受压力。组织必须将更强的态势感知作为首要任务,并系统地纳入网络韧性战略。先来回顾一下当前的情况:
网络韧性的地缘政治背景
自2022年2月普京入侵乌克兰以来,地缘政治格局发生了多项重大变化。其中一个重要变化是,全球民主国家加强了网络安全合作,包括政府间合作、私营部门与公共部门的业务协作,以及北约和欧盟等组织所展现的整体团结。
然而,迄今尚未发生类似NotPetya或Colonial Pipeline事件的重大网络攻击,这可能会使企业领导者产生自满情绪,误以为:(a)与战争有关的网络攻击不会发生,因为西方国家已“控制局势”;或者(b)俄罗斯方面因分心或能力不足,无法实施造成重大影响的攻击。
这两种想法都不正确。事实上,多个网络攻击追踪平台证明情况并非如此——例如这一平台来自外交关系协会,以及这一平台,来自网络和平研究所,都显示了这一点。
此外,已有若干重要事态发展表明,企业需要将几个关键网络系统纳入持续的网络韧性和组织韧性战略。这意味着:
网络战应作更广泛的理解,将信息战和虚假信息战也包括在内。
在俄罗斯境内运营或与俄罗斯开展业务的企业,仍将是日益增多的黑客行动主义者和匿名网络行动者的主要目标;这些行动者站在乌克兰一方对抗俄罗斯。
企业应警惕俄罗斯的官方和非官方盟友(中国、朝鲜、黑客组织等),他们可能趁机支持俄罗斯一方,对抗协助乌克兰的民主国家松散联盟及多边伙伴关系。
乌克兰、白俄罗斯和俄罗斯以外的企业或许尚未经历与乌克兰战争相关的重大网络中断,但世界各地的企业都应为能源、交通和金融领域的政府及商业基本服务中断做好准备。
对俄罗斯实施的经济制裁可能以可预测或不可预测的方式影响潜在的网络战局势,使处于部分制裁措施实施一线的企业尤其脆弱。
企业网络系统的四项要务
面对持续的风险和危机环境,企业必须依据下图所示的“良性韧性生命周期模型”的八个要素,建立整体组织韧性。
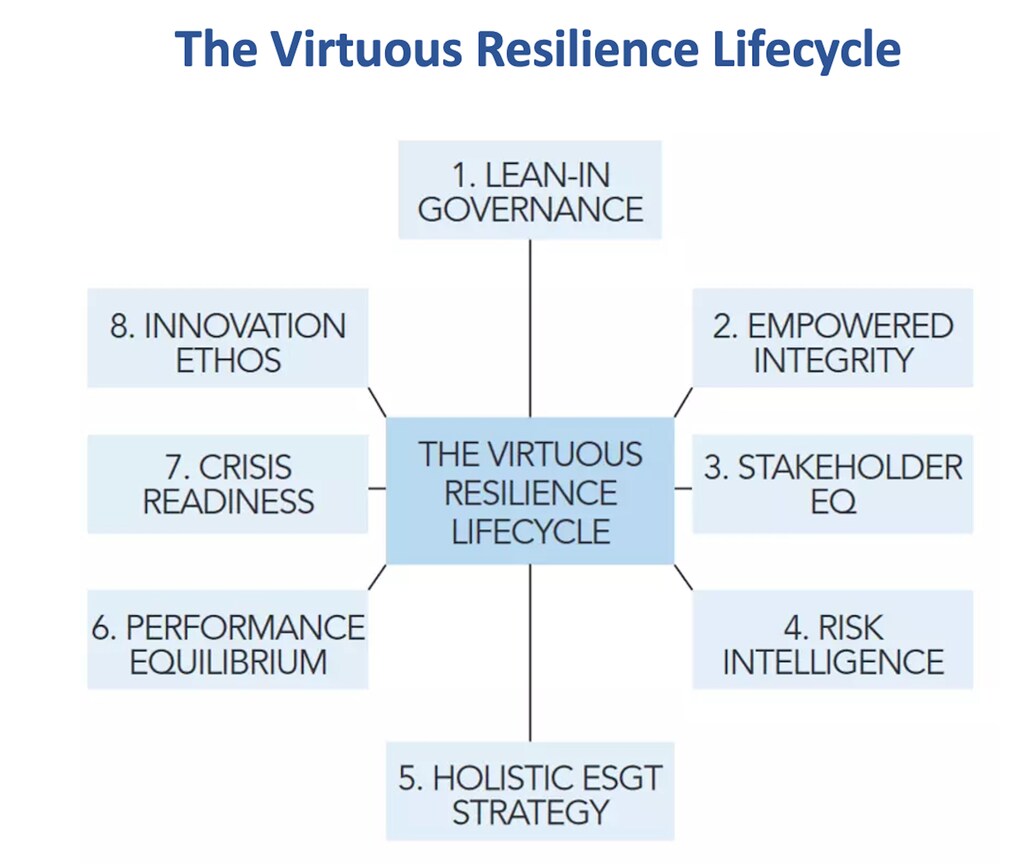
在我们关于网络与组织韧性的工作以及世界经济论坛、NACD和互联网安全联盟相关工作的基础上,以下先展示图示,再介绍构建整体组织韧性所需的四个网络系统。能够落实这些要求的公司,最有机会实现组织网络韧性,并在全球风暴中生存,甚至蓬勃发展。
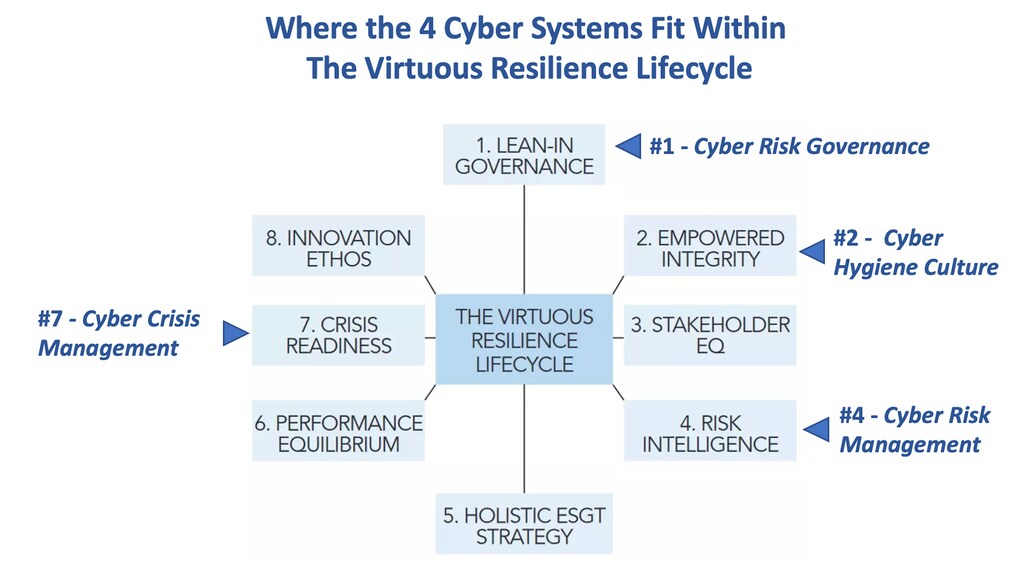
1. 系统化网络风险治理
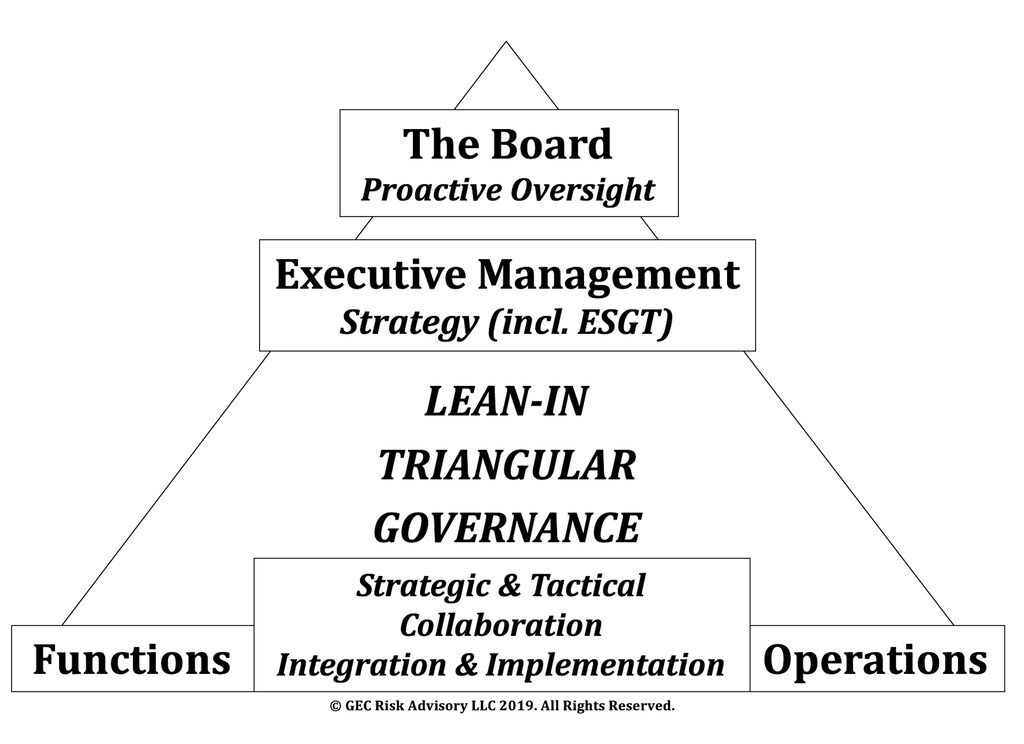
系统化网络风险治理必须成为董事会工作的核心部分。在当前环境下,必须将网络安全列入董事会和高管团队的议程,并至少每季度更新一次。下图概述了董事会必须推动网络风险治理,始终与高管团队协调战略,并与一线网络安全管理人员协调落实。
2. 系统化网络卫生文化
这是组织内必须全面贯彻的第二项系统性要素,首先要系统、有效地开展员工网络卫生教育。这种系统性文化的一个关键部分,是建立一套相互协调、经过审慎设计且彼此同步的IT系统,在各个层面——网络和云端——采取协同的信息安全措施,并开展预防、检测和审计。
3. 系统化网络风险管理
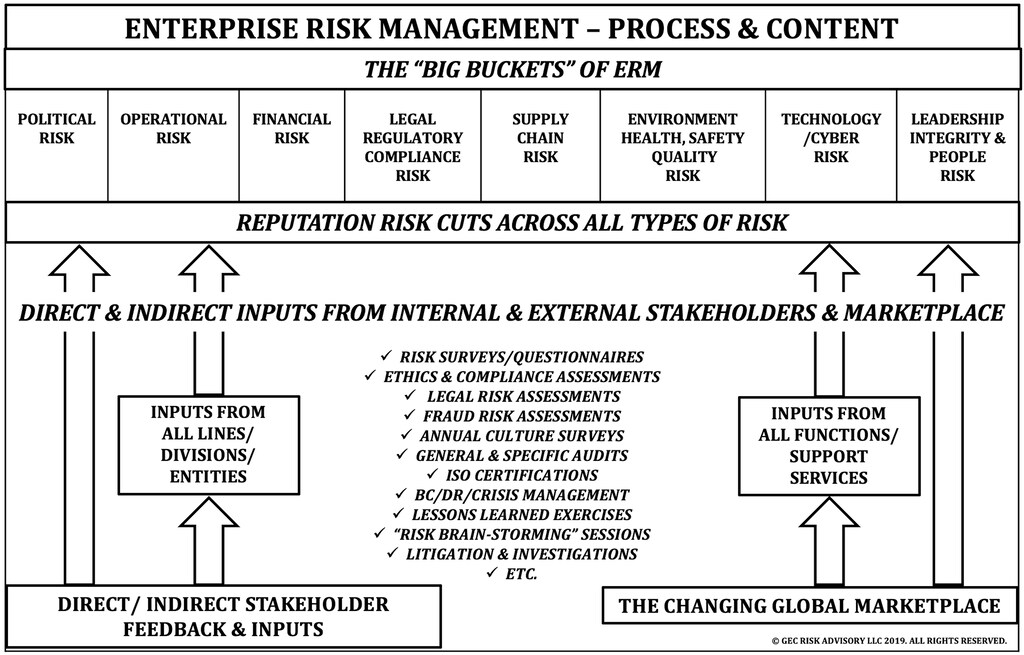
许多专家指出,网络风险就是业务风险,必须纳入企业风险管理(ERM)体系。请参见下图。只有这样,才能生成有用且一致的网络指标,将其纳入ERM,并编制网络安全专属仪表板和报告,提交给高管团队和董事会。监管机构等外部利益相关者也越来越需要这类指标。
4. 系统化网络危机管理
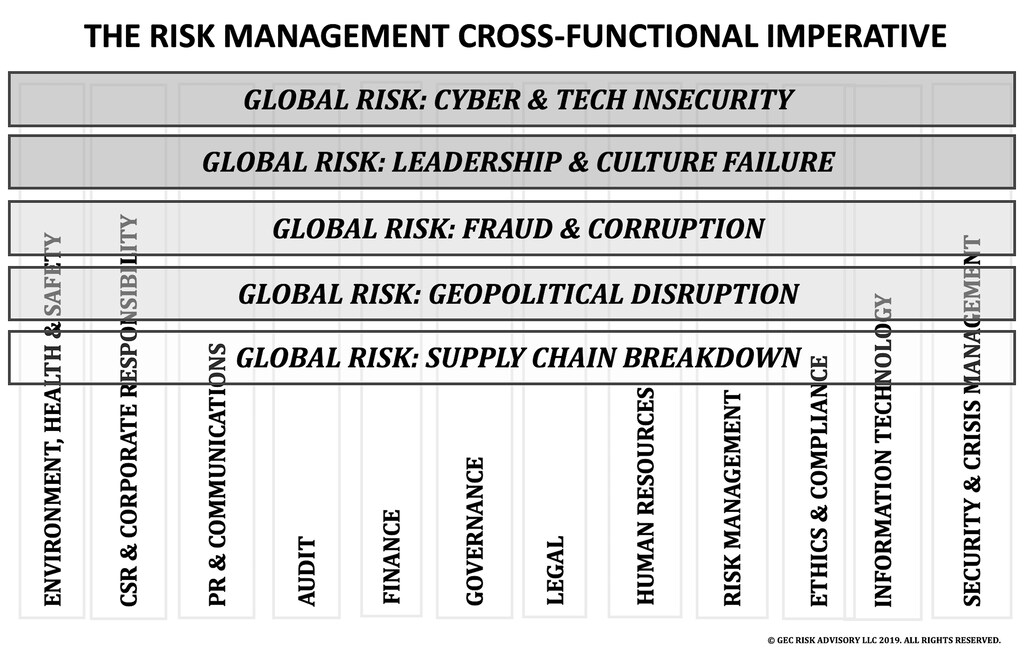
这意味着, 在创建、制定、修订和实施组织危机管理团队与计划、业务连续性战略和战术,以及数据保护和备份安排时,确保充分考虑潜在网络风险暴露的各种细节和复杂因素。下图表明,面对网络风险和危机(以及其他影响重大、后果严重的风险和危机),内部和外部专家组成的跨职能团队需要在危机事件发生前、期间和之后密切协作。
另请阅读《2023年全球风险报告》中关于世界面临的最大风险的内容。




