72%的组织表示网络风险有所增加,三分之一的小型企业表示其网络韧性不足。
组织必须将网络韧性融入整个机构,而不能将其仅视为IT问题。
要行之有效,网络韧性就需要通过有意义的数据加以衡量。
2025年,72%的组织报告网络风险有所增加,35%的小型企业表示其网络韧性不足。这一比例自2022年以来增长了七倍。
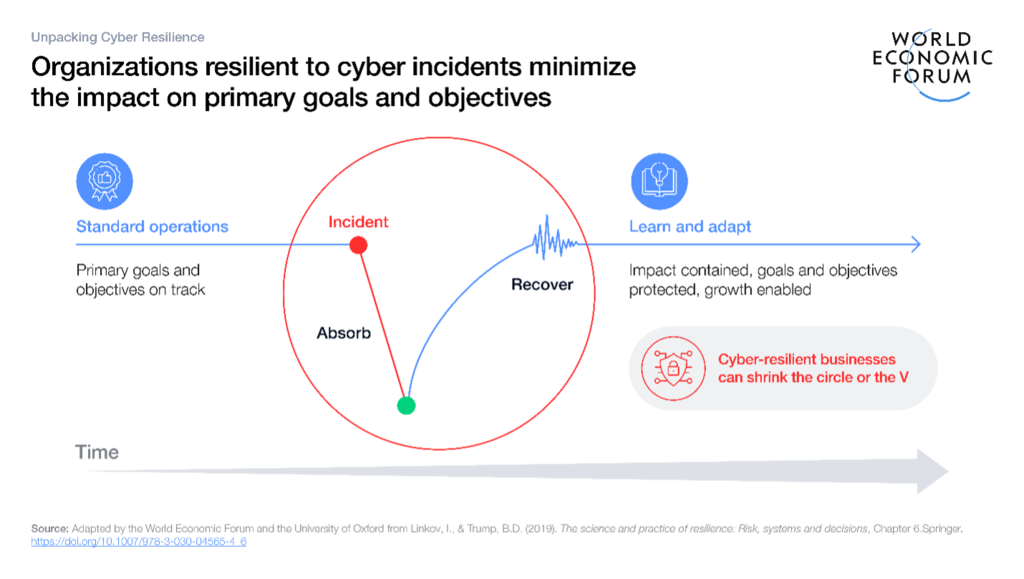
企业无法防止每一次网络事件,因此,能否将影响降到最低,与防止事件首次发生同样重要,甚至更为重要。关键问题不应是“我们如何阻止每一次攻击?”,而应是“我们如何在任何攻击中存活下来?”
这就是网络韧性的实际应用:即组织将重大网络事件对其主要目标和宗旨的影响降到最低的能力。
因此,如果韧性关乎结果,那么组织如何得知自身是否真正具备韧性?领导者如何向董事会、保险公司、监管机构、员工以及自己证明其韧性?
若未能了解组织的网络韧性状况,组织便可能处于暴露风险之中。而如果缺乏衡量,弱点可能在重大事件将其暴露之前一直隐藏。采取被动而非主动的应对方式,会形成恶性循环,耗费资源,使本可用于防止更多事件的投入减少。
然而,通过衡量网络韧性,组织能够更好地保护自身及其更广泛的生态系统,免受网络攻击的影响。
如何衡量网络韧性
衡量有助于以精确的方式描述世界,而非依赖“长”“重”或“快”等模糊说法。虽然并非所有事物都能量化,但对于任何可以衡量的事物,企业都可以依靠数据来了解现状,并优先采取能够提升灵活应变能力的行动。
衡量的真正价值在于它如何为人们及其决策提供信息。它使高管在投资决策中更加清晰,为监管机构提供可信的韧性证据,增强客户对产品和服务的信任,并帮助团队将精力集中于其所衡量流程中最具影响力的改进。数据为更优的决策奠定基础,并为多个利益相关方共同理解组织生态系统的韧性提供基础。正是这样,衡量成为连接战略、合规、客户信心与日常实践的共同语言。
迄今为止,尚不存在能够全面衡量网络韧性的单一综合框架。相反,当前的格局由多种相互重叠但不完整的方法构成,例如网络成熟度模型、威胁驱动测试框架以及运营韧性框架,每种方法仅涵盖网络韧性挑战的特定维度。
诸如ISO 27001和CIS控制措施等网络安全框架,例如,侧重于评估网络安全卫生状况与成熟度。诸如CBEST等威胁驱动测试方案,以及STAR-FS等框架或方法论,以及MITRE的ATT&CK评估则强调对抗性模拟与检测能力。与此同时,诸如巴塞尔原则等框架则着重提升韧性、恢复能力与规划,而FAIR则有助于量化网络风险并确定其优先级。

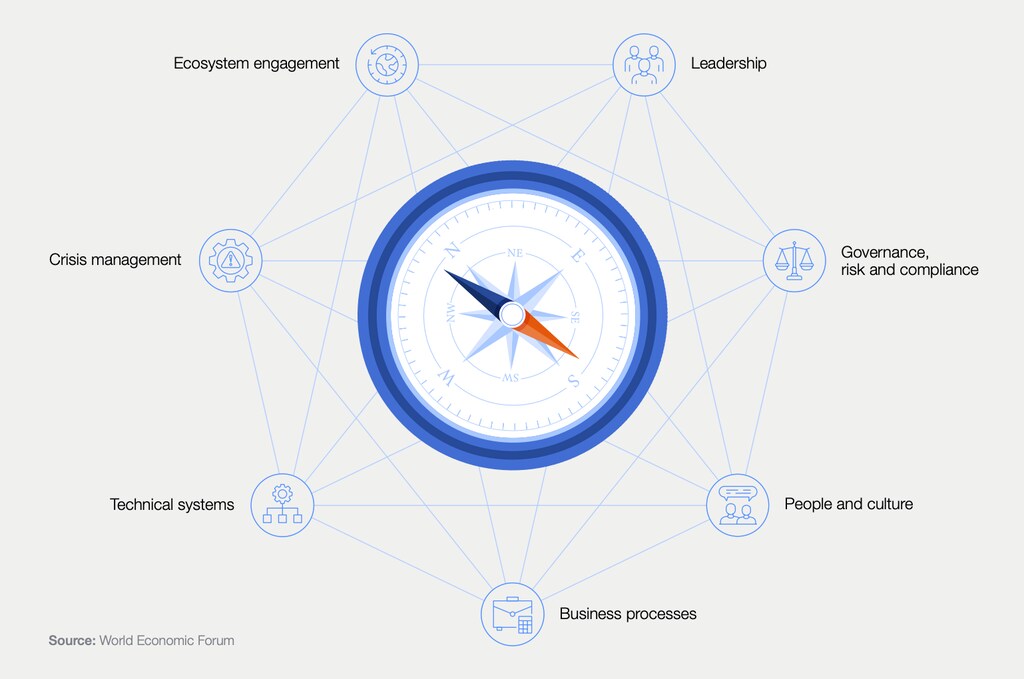
衡量网络韧性需要超越静态评估和以安全为中心的基准。它应整合技术、人员和组织因素,同时保持对不断演变的威胁与环境的适应性。
衡量网络韧性的关键原则包括:
工具应保持简单,以促进采用,允许重复评估,并鼓励组织内广泛参与。
采取整体性方法,将技术准备与人员和组织因素相结合,以考虑网络韧性的跨组织性质。
考虑跨组织因素,避免过度局限于安全领域。
选择指标或指数而非固定指标,以反映不断变化的基线,防止过度关注单一领域,并避免缺乏实际意义的比较。
保持灵活性,以适应不同组织对韧性的不同定义、多样的目标及不断变化的受众。
通过评估优先考虑决策,使组织能够采取干预措施、指导决策并跟踪进展。
制定能够支持领导层战略决策并推动文化变革的衡量标准与成果。
采取行动提升网络韧性
世界经济论坛的各行业网络韧性倡议汇集了来自产业界、政府、学术界和民间社会的观点,旨在共同构建衡量网络韧性的统一方法。该倡议借鉴现有框架的经验,识别关键缺口,并为领导者提供可付诸实施的网络安全洞察。通过促进跨部门协作,该倡议旨在推动组织及系统层面网络韧性的持续、可衡量的提升。
随着数字生态系统不断扩大、互联关系日益深化,以及威胁行为者日趋复杂,未经衡量的网络韧性所带来的成本将持续上升。等待入侵事件暴露弱点,可能会使企业损失数百万美元,甚至导致其破产。
为避免这种情况,核心业务职能必须具备网络韧性,而不应仅被视为IT问题。将衡量融入日常网络运营流程,正如其已融入财务审计或风险评估一样,将促成从被动的危机管理向主动的风险缓解的必要转变。这正是网络韧性成为组织DNA一部分的方式,而非仅在系统故障时作为最后的补救手段。




