网络空间正变得更加复杂,为公共部门和私营部门的领导者带来了新的挑战。
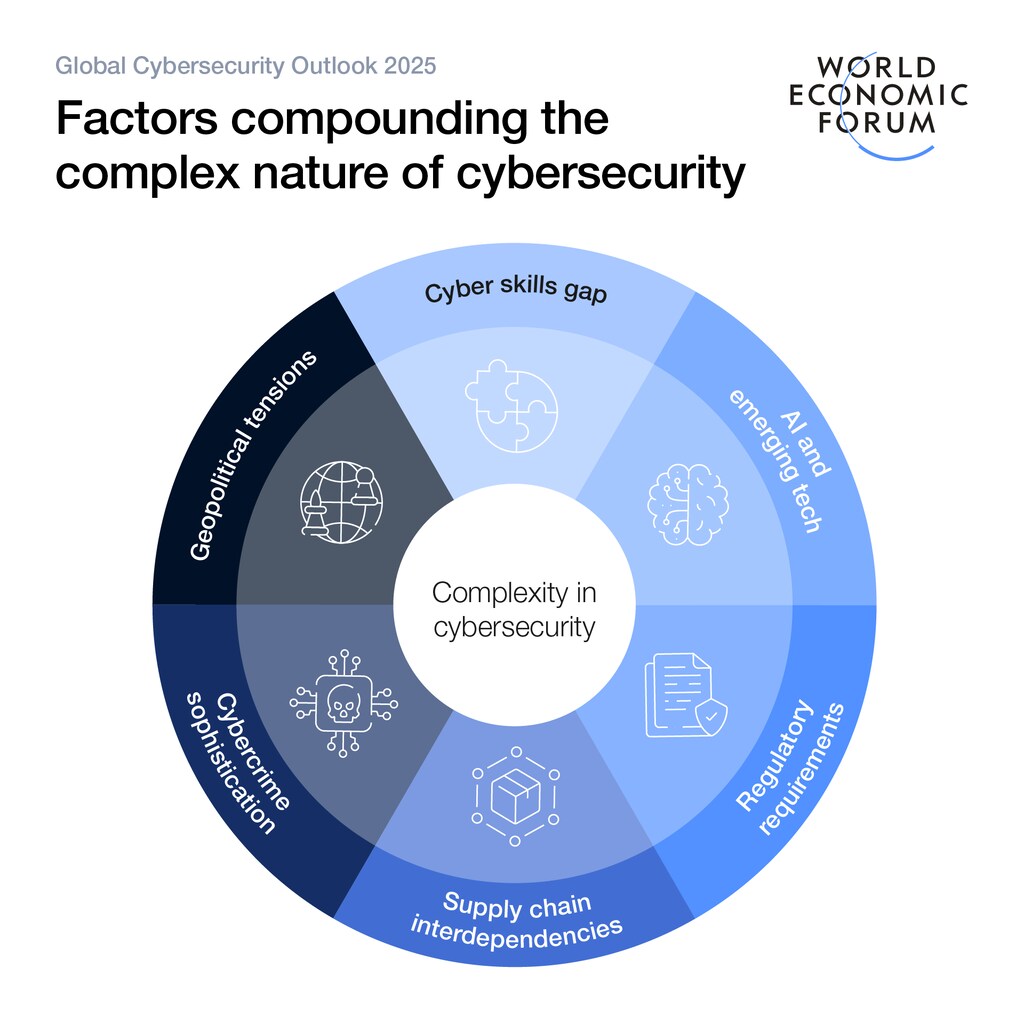
《2025年全球网络安全展望》报告发现,地缘政治紧张局势和供应链相互交织等多种因素正在加剧这种复杂性。
我们向五位领先的网络安全负责人询问了他们面临的最大网络挑战。以下是他们的看法。
一份新报告指出,地缘政治紧张局势加剧、供应链相互交织、新兴技术迅速普及以及监管要求不断增加,都使网络空间日益复杂。
本周,世界经济论坛发布了最新一期《全球网络安全展望》。该报告汇集了年度调查结果,以及对各行业和组织高管及领导者的一对一访谈。报告指出,日益加剧的复杂性正在扩大网络安全技能缺口,并加剧网络不平等。
报告还发现,供应链日益复杂,加上对供应商安全水平缺乏可见性和监督,已成为组织面临的首要网络安全风险。事实上,在大型组织(年收入超过55亿美元)中,超过半数(54%)认为供应链挑战是实现网络韧性的最大障碍。
报告指出:“随着网络空间日益复杂,无法应对不断增多的挑战的组织可能面临更严重的网络不平等。”
报告指出,尽管面临诸多障碍,积极开展风险管理、在生态系统中采取协作方式并投资于可扩展且公平的解决方案,能够帮助组织缩小差距。
鉴于多种因素使网络空间变得复杂,世界经济论坛邀请了来自世界各地的五位网络安全负责人,指出复杂性的哪些方面给各自组织带来了最大挑战或最令其担忧。
以下是他们的看法:
Grant Bourzikas,美国 Cloudflare 首席安全官
复杂性会引发混乱,而混乱会分散人们对保护组织这一切实要务的注意力。
复杂性的一大成因,也是实现韧性的主要障碍之一,是首席信息安全官(CISO)对老旧过时的技术产生了“人质心态”。CISO往往因为方便而继续使用某些供应商——也就是说,这些供应商已经纳入其基础设施——但方便很少等同于安全。一旦CISO认为不可能或太难更换供应商,力量平衡就开始向威胁行为者倾斜。
如果组织不启动安全转型,淘汰那些增加复杂性而非推动创新的工具和供应商,这些因素就会成为导致安全漏洞的主要症结。每天都有新型漏洞被发现,新的威胁行为者团体、策略和恶意软件不断出现,CISO必须坚定地自问:我们正在使用和续订的工具,是否确有必要用来应对当今的威胁行为者?
Christophe Blassiau,施耐德电气高级副总裁兼集团首席信息安全官,法国
自动化、云和人工智能等新兴技术迅速普及,使关键基础设施领域实现了超连接。这扩大了攻击面,也加深了技术提供商、资产所有者和供应商等利益相关方之间的依赖关系。
由此带来了新的复杂挑战。首先,施耐德电气通过其安全开发生命周期(SDL)系统地遵循“设计即安全”原则,但在此基础上进一步发展、聚焦“运营即安全”的需求日益迫切。明确界定利益相关方的角色和责任,对于推动部署后的多技术运营环境落实安全控制措施(例如安装补丁)至关重要。
此外,针对关键基础设施遭恶意网络行为者攻击的情况,监管机构要求提高透明度并加强报告。监管环境不断扩展,NIS2和CRA等重要法规产生了全球影响。施耐德电气继续拥抱数字化及其带来的益处,但也必须与价值链上的利益相关方合作,保障运营安全并履行监管义务——这是一项艰巨任务。
Sabrina Feng,伦敦证券交易所集团技术、网络与韧性首席风险官,英国
我们越来越依赖供应链提供技术和数字服务。
在我们采用云、大数据、人工智能和量子计算等颠覆性技术时,这一点尤为明显。
为应对这一复杂性,管理供应链风险的一些旧有思路可能需要重新审视。
Derek Manky,Fortinet首席安全策略师兼全球威胁情报副总裁,美国
网络犯罪活动日益复杂,进一步加剧了全球安全团队本已面临的挑战。恶意行为者利用人工智能等新技术,提高其发动威胁的规模和速度,同时持续构建有韧性且有利可图的生态系统,给企业和关键基础设施带来新的风险。
展望未来,对手将采取规模更大、胆子更大的行动,瞄准新的目标,并发动经过精心策划、旨在迷惑经验丰富的最终用户的攻击。组织往往认为,要应对网络攻击增加,就需要添置更多工具;但建立联盟是打击网络犯罪最有效、也最常被忽视的行动之一。
建立关系并交流信息有助于增进信任与诚信。当公共机构和私营机构彼此更加信任时,就能共享情报,不仅跟上网络威胁的步伐,还能帮助所有人领先一步,共同遏制威胁。
Janus Friis Bindslev,PensionDanmark首席数字风险官,丹麦
当前,三大因素正在加剧我们网络安全领域的复杂性:
严重且复杂的网络威胁,以及云运营所涉及的供应链相互依赖关系
在整合新的人工智能解决方案时,平衡风险与创新。
跟上不断扩大的监管与政策体系。
由于我们的IT遗留系统不多,主要挑战是持续改进云平台的安全性、架构和运营。这对于保持可观测性、避免技术债务,并在增加新解决方案、集成或功能时确保系统稳定安全至关重要。鉴于面向业务的新型人工智能解决方案发展迅速,这一点尤为重要。
我个人认为,2025年网络安全专家和CISO取得成功的关键,不仅在于管理和沟通网络安全与数字风险,还在于主动减少每项任务中的复杂性。尽可能实现自动化,并优先保持简单。与同行、供应商、监管机构及其他相关组织建立联系,定期协作并分享知识。




