网络威胁是组织面临的重大挑战之一,但网络安全失效仍被视为一项严重的短期风险。
缺乏“网络安全就绪能力”会使企业易受攻击,并面临遭受网络攻击后发生重大业务中断的风险。
董事会成员必须自上而下积极推动网络安全风险管理,并要求以财务和经济指标呈现网络风险。
网络风险是当今组织面临的主要挑战之一。《世界经济论坛《2022年全球风险报告》》指出,数字化转型和日益加深的数字依赖加剧了网络威胁。
然而,报告指出,网络安全失效仍被视为一项严重的短期风险;高价值企业也常遭受网络攻击,业绩因此受到重大负面影响。
简单的勒索软件攻击曾使全球企业的业务中断数周,导致数百太字节的敏感数据被公开发布,甚至令股价暂时下跌多达10%。
由于缺乏“网络安全就绪能力”,企业日益暴露于风险之中,因此容易持续遭受网络钓鱼攻击,系统中的弱点也会因此暴露,例如密码被盗或服务器未安装补丁。
80%的企业曾遭遇网络安全事件
近期一项Acronis开展的研究显示,过去一年中,80%的企业曾遭遇网络安全事件,高于前一年的68%。
与此同时,9%的企业每小时至少遭遇一次网络攻击,反映出当前风险水平很高。
这表明,组织的业务日益容易受到网络攻击,但大多数组织缺乏相应的应对准备,其准备程度跟不上攻击者日益高超的手段。
大多数高管和董事会成员了解全球主要网络威胁,也认识到网络安全风险是影响整个企业的风险,但并非所有人都了解这些网络风险的影响及其经济驱动因素。
因此,组织亟须建立相关能力,以增强网络韧性,并确保董事会成员积极参与并引领这一转变。
董事会应在规划中优先考虑网络风险
美国证券交易委员会近期提出一项有关《网络安全风险管理、战略、治理与事件披露》的新提案,强调董事会成员需要在规划中优先考虑网络风险。
在此背景下,世界经济论坛与美国国家公司董事协会和互联网安全协会合作,于2021年发布了《董事会网络风险治理原则》报告。
该报告提出了有助于董事会开展网络风险治理的六项原则:将网络安全视为战略性业务赋能因素;了解网络风险的经济驱动因素及其影响;使网络风险管理与业务需求保持一致;确保组织架构支持网络安全;将网络安全专业知识纳入董事会治理;促进系统韧性与协作。
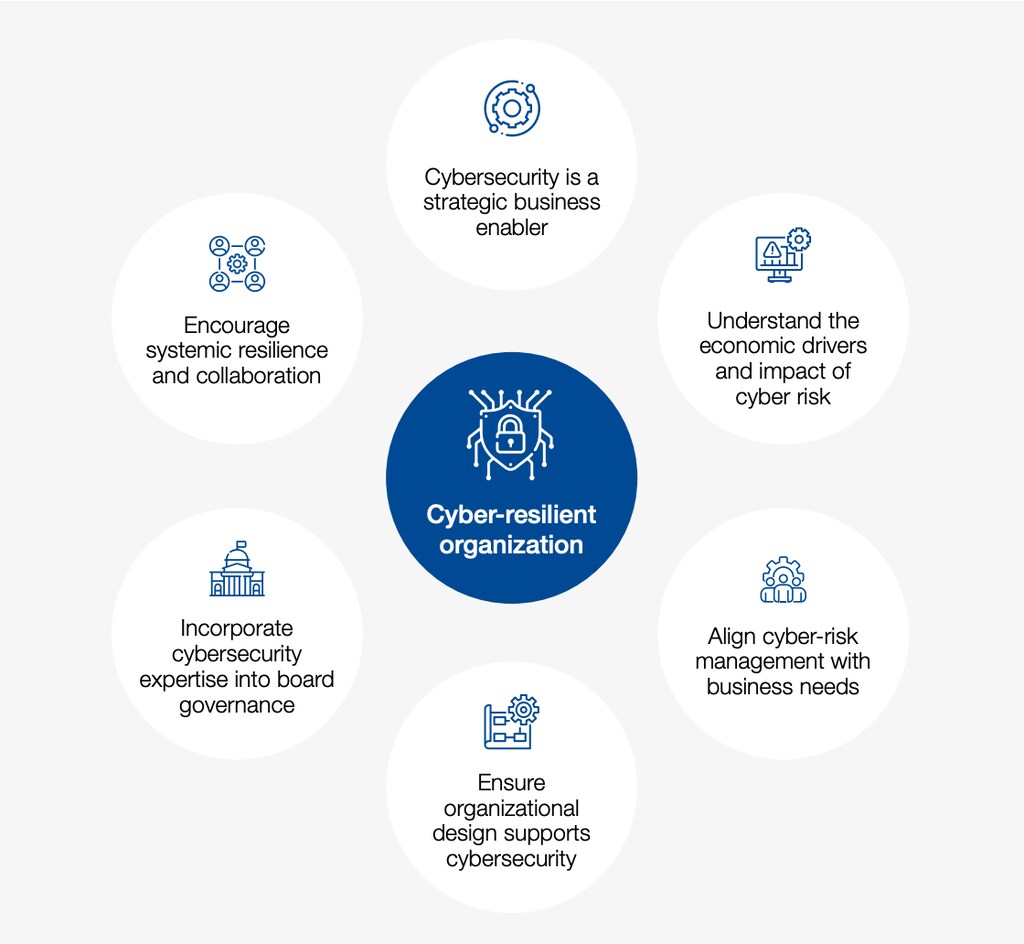
第四项原则“确保组织架构支持网络安全”强调,应从战略角度审视网络安全,并确保建立内部治理机制来应对风险。
要落实这一原则,需要考虑以下关键问题:
组织内谁负责网络风险?其职责是什么?
网络风险报告流程是否涵盖所有业务部门,并考虑关键业务决策?
面向内部利益相关方,网络安全方面的关键绩效指标有哪些?
借助这些信息,董事会可以公平评估网络风险相对于其他企业级风险所造成的财务和经济影响,确定组织的风险承受度,并明确问责机制和风险责任归属。
在组织内明确并就问责机制和风险责任归属达成一致后,至关重要的是制定与组织业务战略相一致的网络安全治理架构。
网络安全目标应与总体战略保持一致;网络安全团队应持续与业务代表、高管层及董事会沟通交流,涵盖战略和战术层面。
高管层和董事会的参与至关重要,因为他们应自上而下积极推动组织内的网络安全风险管理,并要求以财务和经济指标呈现网络风险,以便与公司的其他风险和优先事项进行有效比较,同时监督网络风险的监测方式。
战略层面的参与对于保障资产和服务至关重要
必须制定网络安全战略,并以高层计划说明组织如何在短期和长期内保护其资产和关键业务服务。由于技术和网络威胁难以预测且不断演变,长期战略还必须考虑适时更新。
要制定与组织目标相一致的网络安全战略,就应在高管团队与网络安全部门之间建立清晰的沟通渠道。关键要点如下:
首席信息安全官(CISO)的参与
CISO是执行委员会成员。他/她参加高管会议和电话会议,参与战略和产品规划会议、销售与市场营销评审等,使安全部门能够了解即将发生的变化,并提前做好准备,提供必要支持。此外,在推出任何技术转型计划或新产品之前,业务部门也应了解需要考虑的关键网络安全风险。网络安全治理
应成立由CISO部门各关键利益相关方组成的网络安全委员会,定期讨论年度进展、网络风险洞察以及未来规划的优先事项,并考虑治理、技术和运营领域中实现最大成效所需的关键要素。委员会议程
应成立董事会层面的指导委员会,成员涵盖CISO、首席信息官、首席营收官、审计和法务部门的利益相关方。在委员会会议上,应审查安全优先事项,讨论并迭代未来路线图中的计划,以确保这些计划融入组织各领域并产生相应影响。在此背景下,报告至关重要,有助于阐明组织如何更有效地管理和理解网络风险的经济影响。网络安全情况通报
安全部门直接与董事会沟通,报告网络安全计划的成熟度,并提出可能影响股东或生态系统内组织自身的问题。董事会成员仍需不断提升在组织内应对网络安全问题的知识。直接沟通有助于董事会加深对网络风险的理解,并为其加强履行网络风险相关职责时的互动提供指导。
跨职能协调有助于增强应对能力
安全团队通常处于网络安全事件响应的第一线,但与其他团队协调合作,以及提高整个组织的安全意识,对于增强应对能力至关重要。应实施多项举措,与其他部门协作:
培训:安全团队应为董事会成员制定培训模块,传授保护敏感数据和应对网络安全事件所需的网络安全基础知识与技能。此外,董事会成员还应参与桌面推演和模拟演练,以应对网络安全情景。这些演练不仅能帮助董事会成员统一认识并了解他们在安全事件中的职责,也有助于组织持续改进现有流程,并吸取经验教训。
开放沟通:安全团队应建立内部博客或工作空间,发布项目进展、宣布即将发生的变化,并在整个组织内收集反馈。团队还可以借助网络安全宣传月,提高更广泛的安全意识,并促进各方参与安全计划举措。
协作模式:安全团队应与组织内的技术和业务合作伙伴密切合作,明确关键流程交接、责任归属和协作模式,确保在业务决策中适当纳入网络安全风险考量(例如评估新供应商、潜在收购和新产品功能)。此外,还应征求各业务线的反馈,以持续改进安全计划举措和投资决策。
协作是实现“网络安全就绪”的关键
随着世界日益数字化,董事会推动组织内部开展跨职能协作,将有助于安全团队更好地契合业务需求。
组织建立能够促进沟通并支持落实网络安全就绪举措的治理流程和架构至关重要。
世界经济论坛在网络安全领域开展哪些工作?
网络安全中心提供值得信赖的平台,让各方领导者齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过推动跨行业协作和洞察分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
网络安全必须成为核心战略优先事项;网络安全风险管理活动的责任归属和问责机制必须在CISO部门内外落实。
改变现有架构并引入新流程,以提升对网络安全风险问题的讨论,需要付出一定努力。董事会和高管层必须支持这一转变,才能确保其成功:
应赋予CISO适当的职权。
CISO部门以外负责网络安全风险管理活动的人员应承担相应责任。
应制定激励措施,鼓励业务部门团队与安全团队合作,从而有效管理网络安全风险。
应建立报告流程和委员会,以促进关键网络安全指标、风险和问题的沟通,提升透明度。
抵御网络威胁的根本之道,是在组织内培育“网络安全就绪”的文化,使组织各层级都具备相应知识,并准备好在战略和运营的各个层面降低风险。




