企业的网络安全和韧性日益受到投资者和监管机构的审视。
世界经济论坛的网络风险原则有助于推动各行业的网络韧性建设。
MIT CAMS的模拟辅助研究表明,承诺并采纳世界经济论坛的网络风险原则可显著提升网络韧性。
研究结果还表明,与预期相反,承诺遵循这些网络风险原则并不会增加成本。
社会的前所未有的数字化,促使许多企业领导者和高管努力理解如何充分评估和治理网络风险。网络风险治理是一个旨在提升组织网络韧性的整体性过程。在此背景下,各国政府界定网络韧性义务,指定关键基础设施为需要强制保护的对象,并帮助投资者更好地比较其企业的网络安全投入情况。
随着组织和高管面临罚款及其他严重后果,成功管理网络韧性十分必要。潜在的影响意味着董事会成员必须了解网络风险以及缓解这些风险的最佳方法。
说起来容易,做起来难。93%的企业对其缓解网络风险的最佳实践充满信心,而57%的企业预计将遭受网络攻击。遗憾的是,这些组织中只有一半实施了适当的网络安全措施。
推动跨行业的网络韧性建设
2021年,世界经济论坛及其合作伙伴与全美公司董事协会(NACD)、互联网安全联盟(ISA)和普华永道共同发布了《网络风险董事会治理原则》(论坛网络风险原则),该原则对推动各行业的韧性建设至关重要。本指南(最初为企业董事会制定)概括为六项原则:
认识到网络安全是战略性的业务推动因素。
理解网络风险的经济驱动因素及其影响。
使网络风险管理与业务需求保持一致。
确保组织架构支持网络安全。
将网络安全专业知识纳入董事会治理。
鼓励系统性韧性与协作。
该原则所代表的韧性思路与组织将网络安全工作委托给IT部门、对网络风险的战略性质存有误解,并对入侵事件秘而不宣的做法截然不同。
对网络风险战略性质的错误认知可能产生巨大后果。例如,软件公司Kasaye遭遇了于2021年7月遭受勒索软件攻击,导致其计划中的首次公开募股(IPO)被无限期推迟,并致使其未能募集约8.75亿美元。此外,SolarWinds于2019年遭入侵,其曾采用特定的广告手法,展示其涉及高知名度客户的商业成功案例,最终为攻击者提供了一份“购物清单”。
采纳论坛的网络风险原则表明,各个组织可以在不增加成本的情况下显著提升其网络韧性。
Sander Zeijlemaker,麻省理工学院斯隆管理学院(CAMS)网络安全研究附属学者、Disem Institute董事总经理 | Michael Siegel,麻省理工学院斯隆管理学院(CAMS)网络安全首席研究科学家、网络安全主任 | Daniel Dobrygowski,世界经济论坛治理与信任负责人
通过模拟加深理解
鉴于网络风险已成为领导者议程中的重要议题,MIT CAMS开发了一种方法,用以提升领导者预见和管理网络风险的能力。该技术称为网络风险仪表盘,以控制理论和系统动力学为基础,并建立在该领域大量研究之上,包括对首席信息安全官(CISO)的访谈。该技术已在一家财富500强企业中经过多年验证,通过分析一系列广泛的战略性网络风险挑战得到检验。
该仪表盘高度模拟了网络风险决策生态系统。它考虑了当前的防御态势和攻击战术的发展、新出现的网络事件,以及组织在人员、流程和技术方面的变化。网络风险仪表盘提供了依据组织网络安全战略绩效指标进行预测的手段。这项工作可以很容易地适用于其他战略分析。MIT CAMS采用模拟增强的方法,以理解采纳论坛网络风险原则时的组织行为。
使用角色模型——即具有特定特征、驱动其网络风险管理策略的人工决策者档案——是一种有科学依据的方法,用于探究网络风险管理的行为层面。利用不同组织的角色模型驱动战略决策,该模拟技术可以预见其战略的未来影响。在本分析中,我们还复用了来自一家名为Smart Wealth Management Inc.的财富500强企业匿名案例研究的数据。因此,我们认识到:
网络意识型CEO(CC-CEO)
该CEO可能知晓这些原则,但尚未(yet)采纳。该CEO注重合理遵守安全标准并控制安全成本。工作量增加和安全资源匮乏促使其对网络风险采取更为被动的应对方式。
世界经济论坛韧性型CEO(WEF-CEO)
该CEO具有网络意识,并进一步采纳了论坛的网络风险原则以增强韧性。他或她可能是论坛“网络韧性承诺”的签署者。该CEO对威胁采取主动和前瞻性的应对方式,了解其技术如何驱动业务,并专注于维持业务绩效和网络风险成本预测。
战略意识促进网络韧性
在比较以安全事件数量或受损资产数量体现的防御态势强度时,我们观察到显著差异。遵循论坛网络风险原则的CEO(WEF-CEO)预计其网络事件数量最多可减少85%(见图1),相较于网络意识型CEO(CC-CEO)。
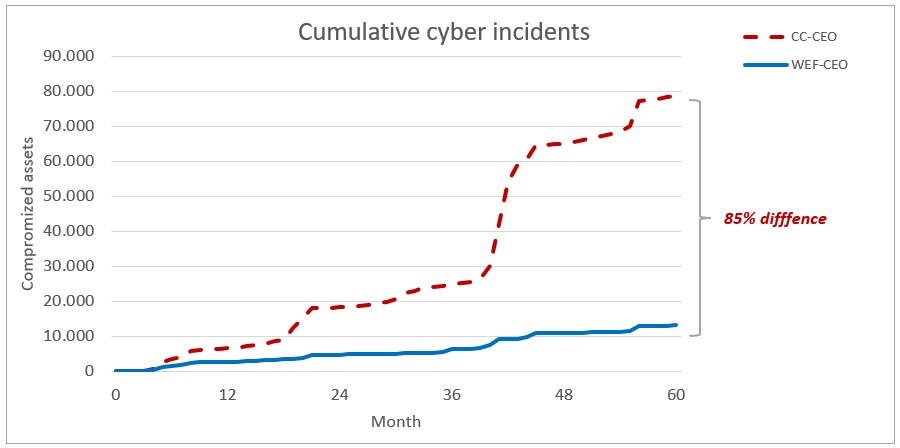
WEF-CEO的网络风险工作和任务优先级安排可实现早期干预,从而限制对手行为,而CC-CEO的团队通常响应较慢,最终使对手受益。
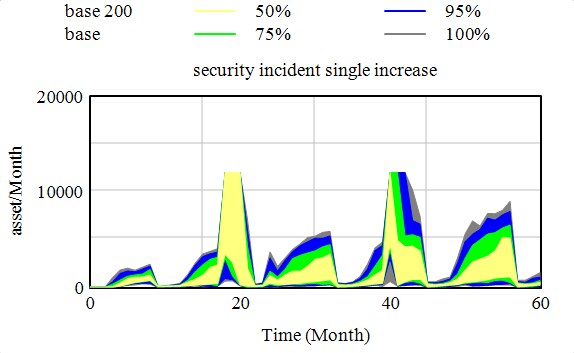
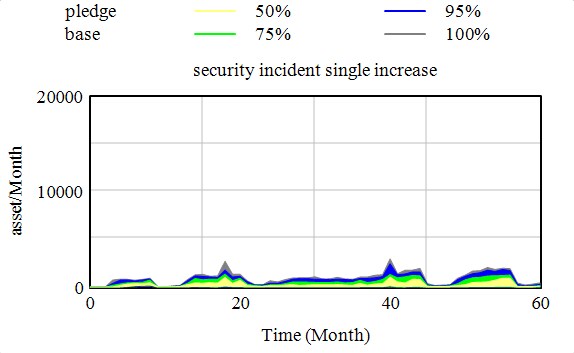
在风险概况(见图2)中也可观察到类似结论:潜在网络事件发生频率的分布有利于WEF-CEO,尤其是在大量网络事件可能需要IT团队协助安全团队时。这些情况被称为溢出效应,需要重新安排IT任务优先级,通常以牺牲IT项目交付为代价。
韧性方法不会增加成本
WEF-CEO的成本可能低于CC-CEO(见图3)。这两种情景的主要区别在于安全人员的任务优先级分配和网络风险工作投入。CC-CEO持续开展的工作需要额外的人员资源,以支持响应和恢复流程、开展事后研究,并据此调整和提升安全能力。WEF-CEO实施的“安全设计”具有持续主动的能力调整与改进(包括持续自动化),并已实施定期的董事会层面网络风险仪表盘监测与报告。
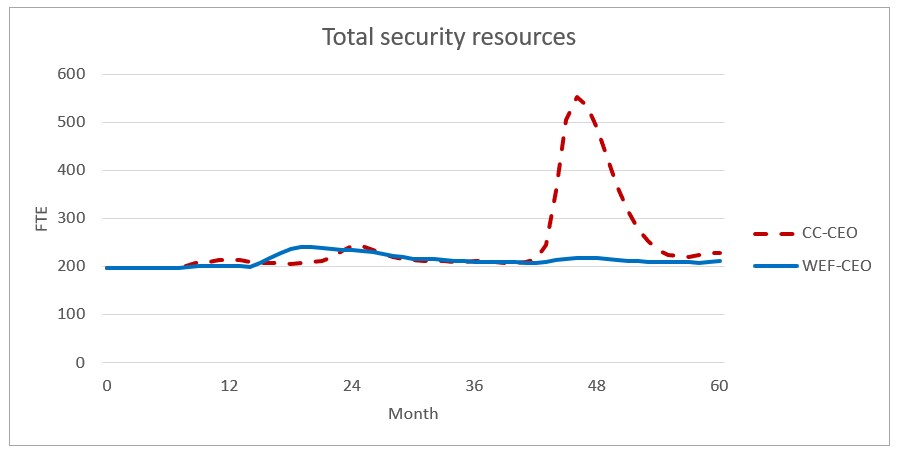
采纳论坛的网络风险原则表明,各个组织可以在不增加成本的情况下显著提升其网络韧性。在这些模拟中,采纳这些原则被证明是有价值的。在实践中,组织之间的相互关联性和连通性会引入新的相互依赖关系,这将通过进一步研究和模拟加以探索。然而,目前的研究结果本身就有力地说明,组织应当采纳论坛的网络风险原则。
MIT的工作由欧洲区域发展基金Fondo Europeo di Sviluppo Regionale Puglia POR Puglia 2014–2020 – Asse I – Obiettivo specifico 1a – Azione 1.1 (RS) – Titolo Progetto: Suite prodotti Cybersecurity e SOC与BV TECH S.p.A.共同资助,并由麻省理工学院斯隆管理学院网络安全(CAMS)共同资助。




