• 疫情期间网络犯罪增加,CEO们正日益意识到这一威胁。
• 金钱并非网络安全的灵丹妙药;经过深思熟虑的战略才是。
• 网络安全战略必须基于对业务目标的清晰愿景。
全球各地的CEO现在都充分认识到网络攻击对其业务构成的威胁的严重性和规模。这一认识来得正是时候:网络犯罪的全球成本据估计已超过1万亿美元。与此同时,CEO们正大力加快数字化转型步伐,普华永道(PwC)的第24届年度CEO调查显示:例如,超过77%的英国CEO预计将为此增加投资。
这是良好的进展,但为何花了这么长时间才达到现在的状况?企业如何能在保障信息、系统和网络安全的同时,更快地迈向全面数字化?
网络安全理应获得重视
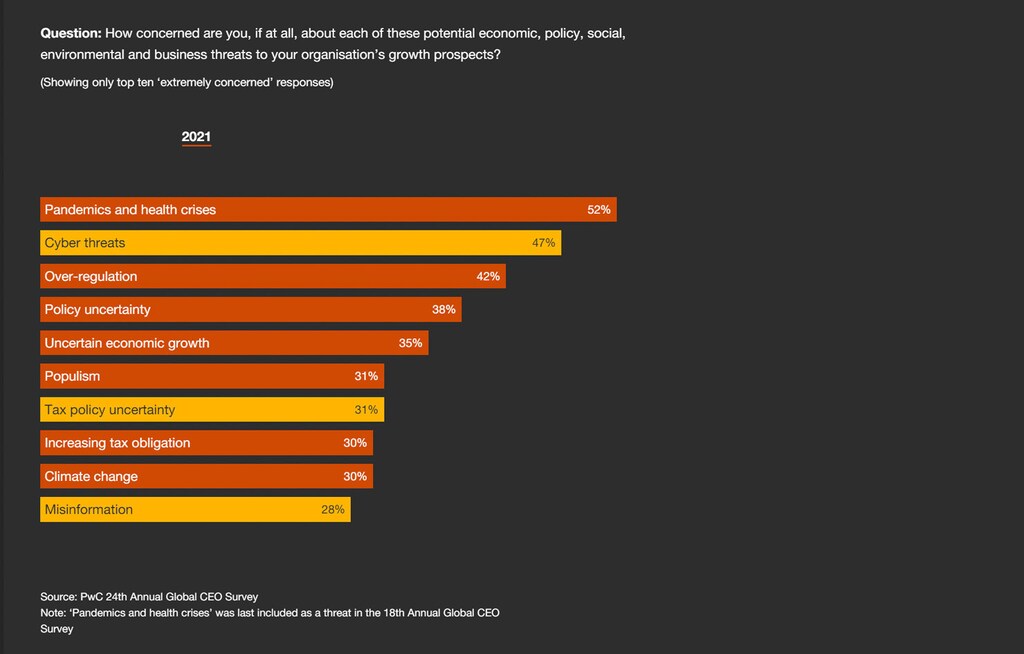
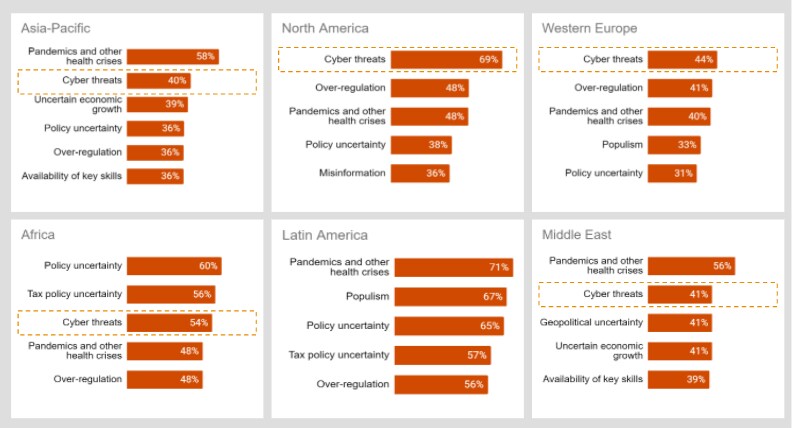
自2015年以来,网络犯罪已进入普华永道年度CEO调查中CEO最关注问题的清单。2020年,网络威胁位列第二,仅次于流行病及其他健康危机,此前一年则位居第四。但在北美和西欧,网络问题排名第一。
尽管新冠疫情在本次调查中的整体关注度超过了网络犯罪,但疫情与网络问题之间的关联不容忽视。大多数地区的CEO都感受到了应对这两方面问题的紧迫性,因为恶意行为者持续利用疫情造成或加剧的安全漏洞。
在美国,近70%的CEO表示他们对网络攻击“极度担忧”。在亚太地区和中东,网络问题同样位列CEO担忧清单的第二位;在非洲,则排名第三。
中欧和东欧(CEE)以及拉丁美洲是唯一网络威胁未进入CEO首要关切清单的地区。在这两个地区,业务流程数字化仍处于相当早期的阶段。
金钱并非答案
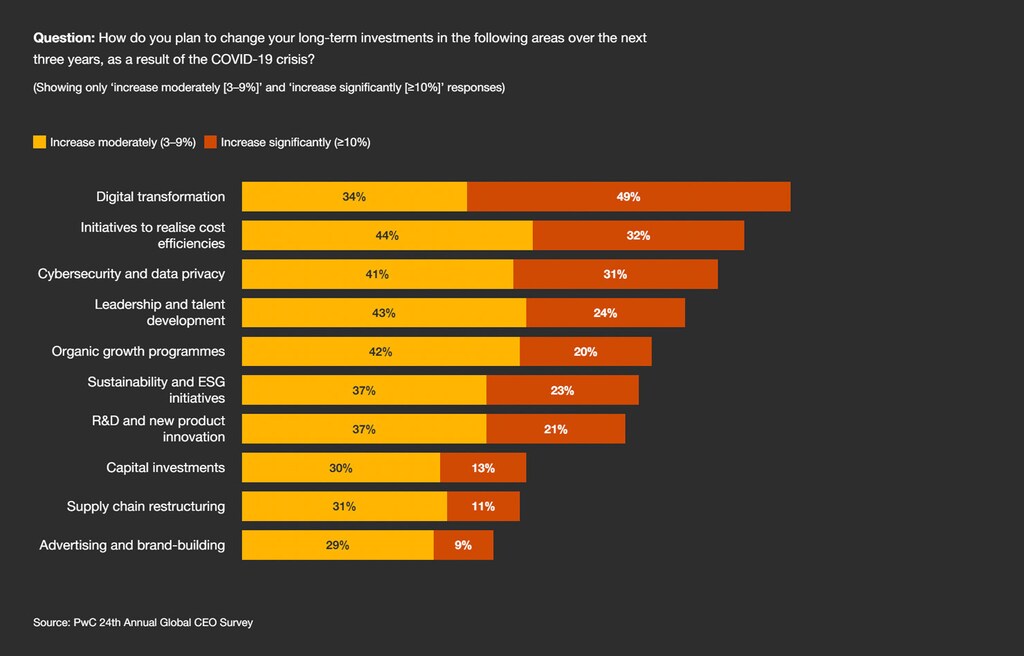
若说全球疫情有什么积极的一面,那就是:在2020年3月疫情宣布后的前三个月内,许多组织加快了数字化进程。一半的CEO表示,计划在未来三年内使数字化投资实现两位数增长。
但只有31%的人表示,其网络安全和隐私投资也将实现两位数增长。乍看之下,这似乎令人担忧。毕竟,网络犯罪经济与数字经济同步蓬勃发展。
然而,金钱并非衡量网络安全项目成效的唯一标准。投入越多未必越好。事实上,如果网络安全支出缺乏潜在战略指导,东一榔头、西一棒槌,零散无序,情况只会更糟。
企业领导者可能认为,解决网络安全难题的最佳方式就是直接砸钱。在供应商推销的诱惑下,他们一个接一个地购买解决方案,却没有任何规划。结果,他们可能会得到一堆相互不兼容的产品和服务,或是员工无法有效使用的技术。
许多科技和安全高管(53%)表示,他们对自己的网络预算是否与企业及其业务部门的战略相匹配缺乏信心。普华永道的《2021年全球数字信任洞察调查》显示。他们也不确定,组织的网络支出是否真正应对了企业面临的风险,以及是否以可靠数据作为确定优先事项的依据。好消息是:44%的受访者表示,正计划全面调整网络预算,并改进网络风险量化。
为应对2021年及以后的挑战,您需要与首席信息安全官(CISO)合作,确保网络支出符合总体战略,并使您的项目尽可能精简、简单。今日的CISO既是变革型领导者,也是资深战术专家。在您的指导下,他们能够带领跨职能团队,确保安全解决方案与系统协同高效运作,共同保护整个企业。
CEO可以做什么
企业的发展规划应成为组织内每个项目的驱动力,包括网络安全。当负责制定网络安全战略的CISO充分理解企业的目标及实现这些业务目标的计划时,网络安全战略的效果最佳。
凭借对您的愿景和企业业务战略的深入理解,您的CISO可以帮助您全面认识并减轻组织面临的网络风险。您的CISO也将能够在复杂性与简洁性之间取得更好的平衡。
以下是三个示例:
A公司计划通过个性化的客户体验、产品和服务实现增长。该公司可能面临的风险包括个人数据泄露或被侵犯,这可能违反隐私法并削弱消费者信任。然而,不收集并充分利用客户数据同样存在风险,即无法实现CEO所设想的增长。CISO可能会优先制定以消费者身份与访问管理(CIAM)为核心的安全战略,该方案利用一套解决方案,在安全管理企业客户数字身份的同时,支持利用数据定制服务。CISO可以借助新技术,使企业在保护个人匿名性的同时共享消费者和客户数据。例如,机密计算不仅在数据静态存储或传输时对其加密,在使用过程中同样加密。差分隐私是另一个例子,它是一种在保护个人信息的同时共享群体行为信息的技术。新的注重隐私的营销方式将依赖于此类技术。
B公司的目标是通过销售科技产品和服务实现增长。该机构可能面临的风险包括:软件更新中含有漏洞或恶意软件的组件,或通过第三方供应商或承包商入侵其系统。该机构需要以产品为核心的安全战略,既要确保其制造或通过供应链获取的软件和硬件安全,也要采用零信任架构,防止不法分子获取其产品访问权限或干扰其供应链运营。
C公司计划通过开发和提供多种云产品(如开发工具和数据分析)实现增长。其面临的风险包括配置错误可能导致恶意软件和勒索软件被安装、数据窃取、数据丢失以及拒绝服务攻击。该公司很可能将其网络安全项目重点放在云安全上,采用安全控制框架、自动化控制合规、DevSecOps和基础设施即代码工具,以及其他云原生策略。
请要求您的CISO量化组织面临的网络风险,并将其与其他企业风险进行比较评估。当您了解哪些风险最为紧迫及其原因,以及目前正在采取和可以采取哪些措施加以缓解时,您便能更有信心地做出业务决策,确保企业在安全可靠的前提下实现增长。因为归根结底,企业面临的所有风险都由CEO承担。CISO可能负责管理网络安全办公室,但风险缓解的最终责任在于您。
世界经济论坛在网络安全领域开展了哪些工作
网络安全中心为领导者提供了一个可信赖的平台,让他们齐聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞见共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
与此同时,请大胆地问问您自己和您的CISO,可以在哪些方面、以何种方式进行简化。2020年,在疫情及其他危机期间,许多CEO意识到需要精简业务的各个环节。在急于数字化的过程中,“越多越好”看似是个不错的想法,但过度复杂只会成为阻碍:阻碍出色的客户体验、创新理念、灵活的市场应对、员工满意度,以及安全。如果您正致力于“简化”,请将改进安全性作为衡量成功的标准之一。




