网络安全看似是一笔浪费的开支。企业不断刷新全球投入纪录,投入金额达370亿美元,用于2018年的安全领域,预计到2020年将超过420亿美元。高德纳(Gartner)的研究发现,2012年至2018年间,人均安全支出翻了一番。然而,不法分子仍在占据上风。2017年,网络犯罪给全球经济造成的损失达6000亿美元,高于2014年的5000亿美元。人们开始质疑,增加预算是否真的能减少网络安全事件。
问题也并非源于意识不足。英国政府的研究发现,富时350指数(FTSE350)成分企业对网络风险重要性的认知程度在五年内几乎增至原来的三倍,足以证明英国商界最具影响力的决策者同样关注安全问题。英国并非个例,《2019年世界经济论坛全球风险报告》显示,网络攻击在最有可能加剧的国际风险中排名第四和第五。
当我们排除投资和意图这两个原因后,安全领域集体失败的根源便只剩下实施层面。难道专业人士在投入日益增加的安全预算时,方法有误,从而阻碍了我们提升网络韧性吗?
首先需要考虑的是网络防御体系是如何形成的。企业的安全体系通常是逐步扩展的,员工、工具和流程会随着预算、威胁和法规的变化而不断增加。短期内,被动应对新出现的威胁,远比重新审视整体安全战略更为容易。久而久之,工具数量变得过多,其中许多是单点解决方案,最终导致安全团队被警报淹没、缺乏统一战略,长期处于疲于救火的状态。
要打破这一恶性循环,需要一个由企业高层管理人员认可、并在整个机构中落实的自适应框架。最有效的方法是建立结构化的网络风险管理框架,将安全威胁以对企业的财务风险和缓解成本来表述。正确运用时,安全支出将由首席财务官(CFO)、首席风险官(CRO)乃至首席执行官(CEO)等C级高管中的风险专家来决定。提高支出效率的下一步,是跟踪网络防御的投资回报率,使企业能够更好地确定投资优先级,并对其安全状况提供更准确的报告。
从风险管理到投资回报率
网络风险管理源于一种监督理念,既要求以指标指导决策,也要求事后以指标进行评估。安全领域历来对此难以接受:未遭受重大事件的首席信息安全官(CISO)无法为增加投资提供理由,而经历过泄露和攻击的人则被迫“为安全赎罪”,并在事后过度支出。衡量投资回报率可以同时解决这两种情况。
衡量投资回报率的第一步是量化安全风险。一种方法是采用风险价值(VaR)方法,例如FAIR框架。量化结果随后可以用损失超越曲线来呈现。该曲线描绘了在特定年度内遭受损失的可能性,与可能发生的财务损失之间的关系。换言之,即某一事件所导致的损失超出程度,与该事件发生概率之间的对比。
第二步是将预测损失与企业既定的风险偏好进行比较,使组织能够决定在何处投资采取缓解措施,将风险降至可接受水平。最后,一旦这些缓解措施落实,便使用VaR方法对同一风险再次进行量化,对比前后情况,以评估缓解措施投资的回报。最好的说明方式是使用损失超越曲线:
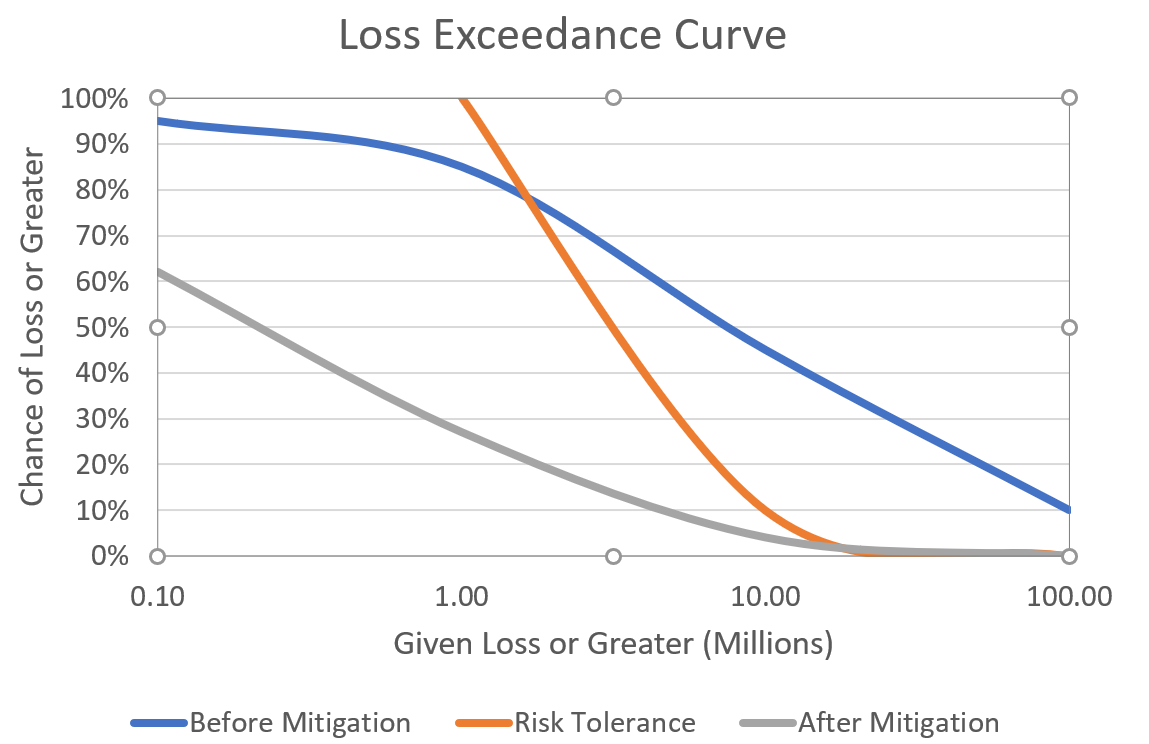
以上示例可用于确定安全投资的投资回报率。方法是:绘制投资前的固有风险曲线,使用VaR模型对其进行量化,然后将其与既定风险容忍度进行比较。如果风险高于容忍度,则在落实任何缓解措施后,重新计算风险。随后对比前后两条曲线,以确定投资回报率。
只有像这样的定量方法,才能确保预算以最有效的方式使用,并投向影响最大的项目。它通过将监督机制融入投资流程,防止被动支出,并以业务和风险的语言呈现安全问题,从而借助高层的专业经验。此方法还可用于在安全项目推进过程中持续监测,包括实施阶段,以及项目上线后的长期运行阶段。
投资回报率需要持续的定量数据
大多数组织高度依赖漏洞扫描和渗透测试等静态测试来确定网络风险。这些测试很有用,但本身并不足够。
基于主观因素的定性评估是另一种常见做法,但在衡量投资回报率时,往往弊大于利。一些首席信息安全官(CISO)辩称,定量数据并非总能获得,而软性评分可以提供安全态势的“感觉”,但在高度复杂的领域,这些方法很少能弥补数据的不足,反而往往会掩盖问题。
董事会和高管需要动态的定量数据,以获取做出安全投资明智决策所需的信息。这些定量数据需要保持最新。正如ESG的乔恩·奥尔特西克(Jon Oltsik)在“奥尔特西克定律”中所言,无法用静态数据衡量动态环境。风险评分以及由此得出的投资回报率分析,都需要以持续更新的数据为基础。
现实层面的风险
英国政府的研究显示,富时350指数成分企业中,仅有三分之一已确定安全风险偏好并将其传达给员工。而且这一数据基于自我报告,实际数字可能更低。在安全领域,浪费远多于衡量。然而,变化显然正在发生,高德纳(Gartner)将风险偏好声明列为2019年安全与风险管理七大主要趋势之一。
网络韧性是一个不断变化的目标,有时很难判断企业是否正朝着正确的方向前进。确定投资回报率,可以对进展进行切实、明确定义的衡量,并让整个组织都能理解。对一些企业而言,这意味着要求对安全举措进行持续的风险报告,并由董事会全面监督;而另一些企业则可能从定性热力图入手,逐步过渡到可量化的风险指标。
网络投资回报率的最终目标是最大化投资并降低风险。这包括借助董事会的专业经验,并逐步建立风险与投资回报率的共同语言,而只有在对风险与投资回报率进行准确且持续的衡量的前提下,才能实现这一目标。若执行得当,安全投资的价值便一目了然。




