如今,大多数能源企业难以检测和防范针对关键基础设施的网络攻击。
该行业的数字化为网络攻击者带来了新的机会。
价格可承受、由人工智能驱动的网络安全监测服务能否成为解决方案?
2019年,《华尔街日报》披露了任何能源企业都可能遭遇的噩梦场景。美国西部一家小型公用事业公司的网络安全系统遭到海外恶意行为者入侵,直到政府机构通知该公司,它才得知此事。黑客在该公用事业公司的防御体系内部立足,并在数月内未被发现,他们随时可能通过切断企业、住宅以及应急和国家安全设施的电力供应,造成灾难性的经济和物质损失。能源企业应从这一真实事件中吸取关键教训:在当今的能源生态系统中,如果网络安全专业人员看不到攻击,就无法进行防御。
如今,大多数能源企业在检测、监测和防范针对关键基础设施的网络攻击时,都面临复杂的技术和经济挑战。负责当今能源系统运行的运营技术(OT)和信息技术(IT)从未被设计为在数字环境中加以保护;要做到这一点,技术难题棘手,中小型运营商也难以承担相关成本。然而,在当今的数字化能源生态系统中,薄弱环节一旦失守,就可能使所有参与者的关键基础设施瘫痪。保护整个系统需要所有工业运营商(无论大小)检测并抵御网络攻击。基于人工智能(AI)的新型解决方案可以帮助所有能源企业在适应不断变化的能源格局的同时,使防御方领先于攻击方。
在过去十年中,关键基础设施已成为网络攻击的主要目标。数字化和技术革命已将能源行业转变为一个多向网络,该网络以类似互联网的速度传输信息,以控制实物资产。数字化使能源企业、公用事业公司和消费者能够将新的OT能源资产(如发电、输电、配电和终端使用技术)与IT控制系统相整合,从而降低成本、提高效率并减少排放。然而,伴随这些重大益处而来的是,每一个数字互联节点都可能带来网络漏洞,即恶意行为者可能进入或操纵能源基础设施的切入点。
能源系统正经历指数级的增长,接入关键基础设施的工业设备数量激增,这既扩大了行业广阔的攻击面,也使网络防御变得更加复杂。此外,恶意行为者已不再只是追求经济利益的网络罪犯。攻击者现在还包括利用能源和关键基础设施开展地缘政治冲突的复杂国家及非国家行为者。2019年,波耐蒙研究所(Ponemon Institute)的一项研究调查了能源行业应对这一日益多样化的网络攻击的准备情况,结果显示,64%的受访者认为,由民族国家设计的复杂攻击等是首要挑战。此外,54%的受访者预计未来12个月内将发生针对关键基础设施的攻击。
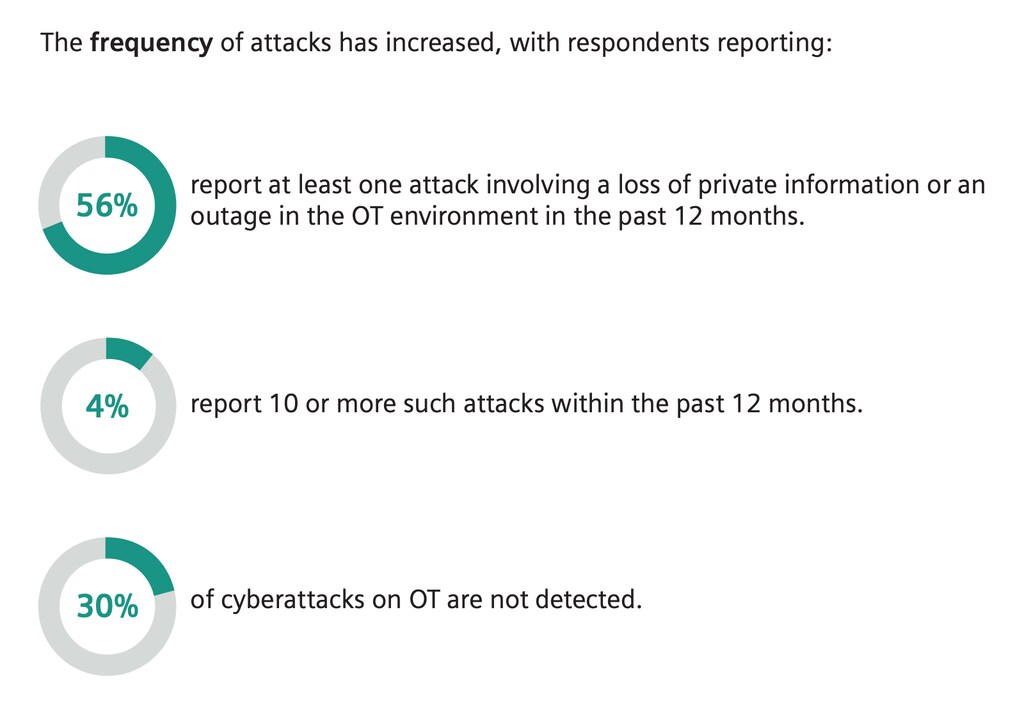
在这一不断扩大的威胁格局中,网络安全专业人员被迫保护OT和IT系统,而这些系统在设计之初就未考虑与统一的安全架构整合。防御方无法及时转化和分析海量原始OT和IT数据,以监测可信威胁并采取果断行动。实际上,这意味着防御方无法看清自身运营内部发生的情况,很容易错过正在主动探查网络以寻找漏洞的攻击者。大多数OT安全专业人员缺乏必要的可见性和背景信息,难以在攻击发生前进行监测、识别和防范。
要实现发现并阻止攻击所需的规模和速度下的快速人类理解,唯一的方法是利用人工智能和自动化领域专业知识,提供可见性和背景信息。在OT运行环境中应用人工智能进行网络威胁监测和检测,有助于防御方形成异常行为的统一全景图,并提炼出可操作的洞察,以阻止攻击。迄今为止,自动化人工智能驱动的分析能力仅限于行业内规模最大的运营商,因为它们的研发预算能够支持内部开发。与此同时,许多中小型企业难以招聘或培训维持现有网络防御所需的人员,且几乎没有研发预算。这意味着相当一部分企业正被甩在后面,并成为整个能源系统中的薄弱环节。
为保护整个能源生态系统,行业需要价格可承受、由人工智能驱动的网络安全监测服务,以加固OT目标,而不论其设备规模或市场份额如何。通过整合可互操作且与制造商无关的人工智能技术,并有效利用OT原生的人类专业知识,中小型能源企业可以获得监测、检测和网络攻击防范能力,而这种级别的防护此前仅在预算充足的大型企业内部尝试过。
只有保护能源价值链上的所有环节,整个行业才能持续发展智能基础设施、电动汽车和分布式发电。这意味着要确保中小型企业拥有必要的工具和技术,以便在攻击发生之前加以阻止。
本文最初由大西洋理事会发布。文最初由大西洋理事会发布。




