本期新闻综述为您梳理过去一个月的重要网络安全动态。
热门网络安全新闻:英国网络安全机构警告提防针对AI的提示词注入攻击;2023年数据泄露事件持续攀升;据报道,日本网络安全机构遭入侵。
1. 英国网络安全机构警告针对AI聊天机器人的攻击
英国国家网络安全中心(NCSC)指出,聊天机器人被黑客操纵的风险日益增加 通过“提示词注入”攻击。这是指用户构造的输入导致模型以非预期的方式运行,例如生成冒犯性内容或泄露机密信息。
该机构表示,当前一代大语言模型(LLM)易受此类输入影响,可能带来令人担忧的后果。随着LLM越来越多地被用于向其他服务和应用程序传递信息,提示词注入攻击的风险将会增加。
NCSC还宣布,Ollie Whitehouse将出任其新任首席技术官。
2. 2023年数据泄露事件持续激增
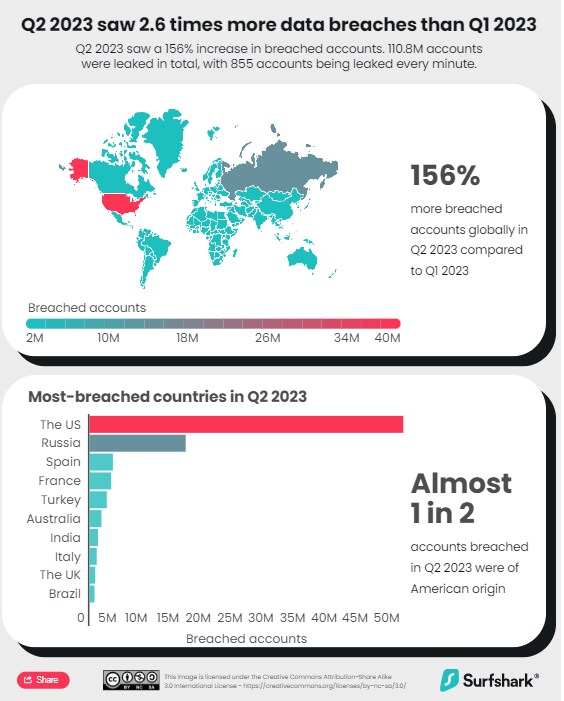
全球数据泄露事件数量增长了156% 2023年第一季度至第二季度之间,据VPN服务提供商Surfshark的最新数据显示。
今年第二季度共有1.108亿个账户遭泄露,相当于每分钟855个。
近一半的泄露事件涉及美国账户,其余前五大泄露事件最多的国家依次为俄罗斯、西班牙、法国和土耳其。
据IBM最新报告,过去三年间,全球数据泄露的平均成本增长了15%。《2023年数据泄露成本》报告显示,51%的组织计划因数据泄露事件而加强其网络安全。
3. 简要新闻:本月热门网络安全故事
日本的国家网络防御机构已遭黑客渗透,黑客可能在长达九个月的时间内获取了相关信息,《金融时报》报道。针对日本国家网络安全事件准备与战略中心(National Center of Incident Readiness and Strategy for Cybersecurity)的攻击始于去年秋季,据信由中国国家支持的黑客所为。
基础网络安全卫生措施仍可防范98%的攻击,微软表示。每个组织都应采用的最低标准包括:要求采用抗钓鱼的多因素身份验证;应用零信任原则;使用最新的反恶意软件工具;及时更新系统和软件;以及保护数据。
越来越多企业高管的奖金与网络安全指标挂钩。这是将网络安全提升至最高层面考量这一趋势的一部分,包括强生公司(Johnson & Johnson)和伦敦证券交易所集团在内的企业,已在2022年将部分奖金与网络安全目标挂钩。
“五眼”情报联盟详细披露了俄罗斯国家支持的黑客组织Sandworm如何使用名为Infamous Chisel的安卓恶意软件,攻击乌克兰士兵的设备、扫描文件、监控流量并窃取敏感信息。
微软已识别出七种新兴混合战趋势,这些趋势源于俄罗斯对乌克兰的网络战。其中包括将和平主义武器化,即通过放大对战争的不满情绪并煽动对第三次世界大战的恐惧。其他手段包括妖魔化难民和动员民族主义。

一对网络犯罪夫妇已认罪,承认试图洗白价值45亿美元的比特币,这些比特币于2016年在一次黑客攻击中被盗。希瑟·摩根(Heather Morgan)和伊利亚·利希滕斯坦(Ilya Lichtenstein)去年在警方追踪资金后被捕。摩根在被捕前,曾以Razzlekhan为名发布了一系列说唱视频。
4. 议程中更多网络安全相关内容
世界经济论坛的全球数字安全联盟已编制了一份界定网络危害的基础性语言。其目的是建立一套通用语言,用以描述网络危害问题,以便监管机构和科技公司能够更好地协作应对。
整合网络安全工具以及测试和增强韧性措施属于企业可采取的七个步骤,用于在不影响效果的前提下控制网络安全支出。
BCG亨德森研究所的Paul Swartz和Francois Candelon认为,我们需要理性看待生成式AI的影响:技术对生产力增长的影响一直被高估,他们表示,分析师可能正在生成式AI上重蹈覆辙。




