出售窃取的个人数据对黑客来说是一门大生意:在暗网上的某个地方,你的电子邮件地址和几组密码可能正在被出售(希望是旧密码)。网络罪犯购买大量此类信息,尝试登录各类网站,窃取现金、航空里程或昂贵奶酪等有价值的商品。没错,是奶酪。
据一家网络安全公司 Shape Security 发布的报告称,网络零售商遭受此类攻击最多。黑客利用程序,在大量登录尝试中套用窃取的数据,这种做法称为“凭据填充”。如今,全球电子商务网站超过90%的登录流量都来自此类攻击。航空业和个人银行业务也受到围攻,约60%的登录尝试来自罪犯。
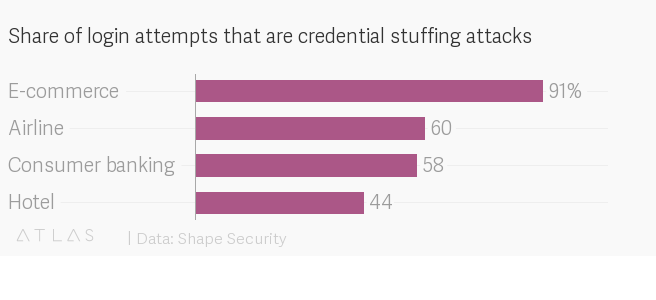
Shape 表示,此类攻击的成功率最高可达3%,给企业造成的损失也迅速累积。这类欺诈每年给电子商务行业造成约60亿美元损失,而个人银行业务每年损失约17亿美元。酒店和航空企业也是主要目标——盗取忠诚度积分的情况确实存在——两行业合计每年损失7亿美元。
瞄准“小怪兽”
Shape 在报告中说:“罪犯从数据泄露事件中搜集用户名和密码,并在所有能想到的网站和移动应用上逐一测试。”这家总部位于加利福尼亚州山景城的公司称,它监控着16亿个账户,以防范凭据填充。这家成立七年的公司的联合创始人曾担任五角大楼顾问,也曾在国防承包商雷神公司工作。
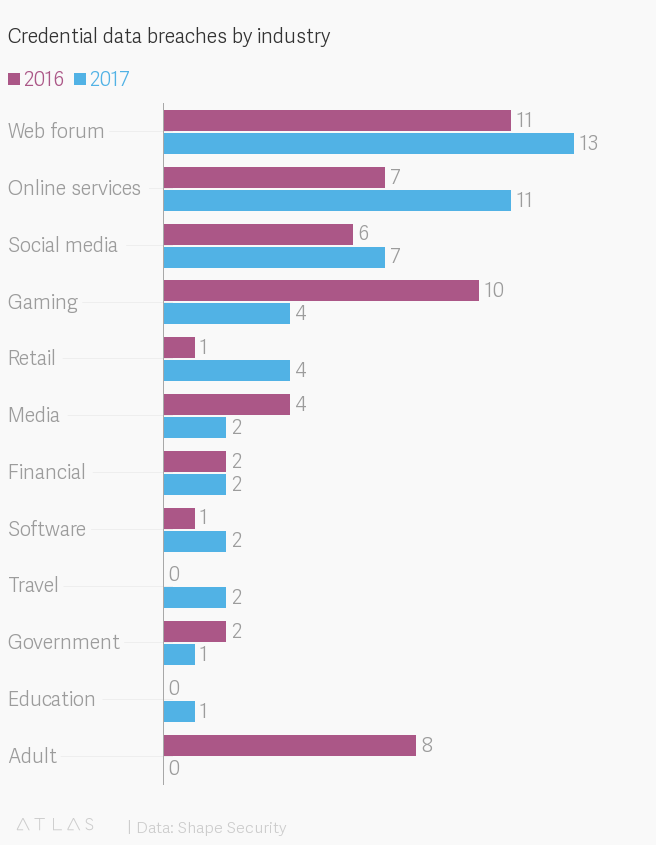
这一过程始于黑客侵入数据库并窃取登录信息。一些最知名的“数据泄露”事件发生在 Equifax 和 Yahoo,但此类事件时常发生——据 Shape 称,去年报告了51起泄露事件,导致23亿组凭据遭到泄露。黑客经常把网络论坛作为目标:Lady Gaga“小怪兽”粉丝网站去年发生了一起泄露事件,据报影响约100万个账户,其中包含生日、密码和电子邮件信息。
相比之下,成人和色情网站去年没有报告任何数据泄露事件。还需要一段时间才能知道,这些网站究竟成功拦截了黑客,还是尚未意识到(或尚未报告)数据可能已经遭到泄露。AdultFriendFinder.com 的数据库是2016年规模最大的凭据盗用事件之一。
等你听说黑客入侵时,通常已经太迟了;平均而言,从凭据数据被盗到入侵事件曝光,需要15个月。这段时间足以让罪犯利用不知情用户的数据,发动数千次凭据填充攻击。
顶级切达奶酪
罪犯从防护薄弱的地方窃取个人数据,然后将登录信息用于价值更高、防护更严密的网站和应用。接管银行账户是将窃取的登录信息变现的一种方式——在美国,社区银行遭受攻击的次数远超其他任何行业群体。根据 Shape 的数据,该行业每天遭受的攻击超过2亿次。
另一种将窃取的数据变现的方式,是购买容易转售的商品,从礼品卡到电子产品等实物都包括在内。事实证明,昂贵的奶酪也会被用于犯罪活动,例如每磅售价200美元的Wyke Farms 切达奶酪。Shape 表示,黑客利用窃取的凭据侵入网上杂货账户,购买高价奶酪,再转卖给餐馆换取现金。
航空公司的常旅客里程也遭到觊觎。Shape 指出,这些里程或积分不像金融账户那样受到复杂安全措施的保护,而且用户往往要过更久才会发现账户遭到入侵、积分被盗用。
被盗的常旅客里程催生了这些奖励积分的灰色市场。罪犯把里程卖给专门的经纪商,而经纪商会从酒店和航空公司购买奖励积分。据 Shape 称,里程转入经纪商账户后,网络窃贼通常会通过 PayPal 收款。随后,里程经纪商把积分卖给在线旅行社,旅行社再用这些积分销售折扣商务舱和头等舱机票。有些网上折扣确实好得令人难以置信。
更改密码
网络罪犯变得越来越老练,并在暗网上与其他黑客分享有效的技巧和工具。但情况并非全无希望——Shape 表示,去年报告的凭据泄露事件约为51起,与2016年的52起大致持平。数据泄露的规模也有所缩小。这表明,尽管威胁升级,网络安全仍在改善。与此同时,消费者可以通过更改密码,尽一份力来减少此类攻击。




