面对规模空前且呈指数级增长的全球网络威胁格局,所有企业(无论大中小)都必须行动起来,构建组织的网络韧性。
据Verizon统计,所有网络入侵事件中有86%出于经济动机。世界经济论坛估计,今年网络犯罪造成的损失约为2.2万亿美元,到2025年可能增长近五倍,达到10.5万亿美元。
即便企业做好了一切应做之事,它们仍处于严重劣势。与许多其他运营风险不同,网络风险主要是一种没有边界的犯罪活动,只有0.5%的犯罪分子会被起诉,而且还可能涉及国家层面、地缘政治一级的行为体,企业在此面前完全处于火力劣势。
在企业网络管控范围内,能够掌控的少数事项之一,就是构建组织的网络韧性。以下是实现这一目标的八步计划。
构建组织网络韧性
即便具备韧性,也不能保证网络安全取得成功。但韧性确实能够让关键利益相关方更加放心、更加信任,相信企业正竭尽全力保护自身的核心资产,包括人员和资产,并坚持兼具韧性与可持续性的使命、宗旨和战略。
网络韧性是指组织在遭遇不利网络事件的情况下,仍能持续维持、建立并实现预期业务成果的能力。要实现并保持网络韧性,组织的相关实践必须全面,并针对整个组织(即包括供应链)量身定制。这些实践需要包括一个正式的、资源充足的信息安全计划、团队和治理机制,并与组织的风险、危机、业务连续性及教育计划有效整合。
网络韧性属于更广泛的组织韧性范畴。组织韧性是指组织在面对严峻形势、干扰、风险和危机时,仍能提供并维持可接受水平的运营、服务和绩效,并能迅速恢复,将对组织(包括其声誉)造成的影响降至最低的能力。
这是最理想的“良性”组织韧性生命周期(与下方所示的“恶性”循环相对):
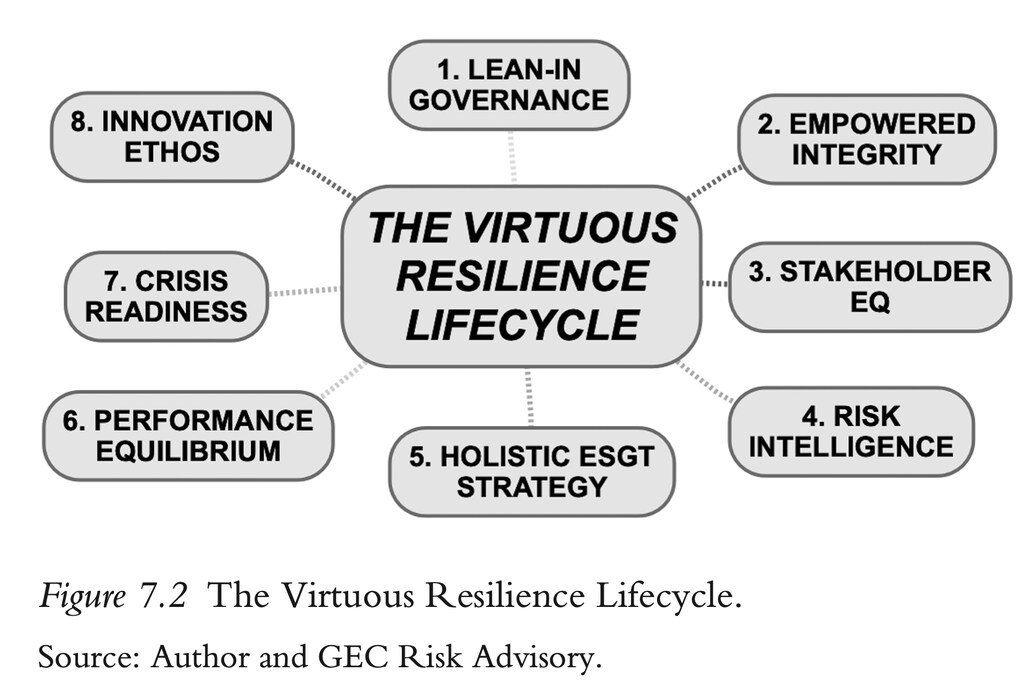
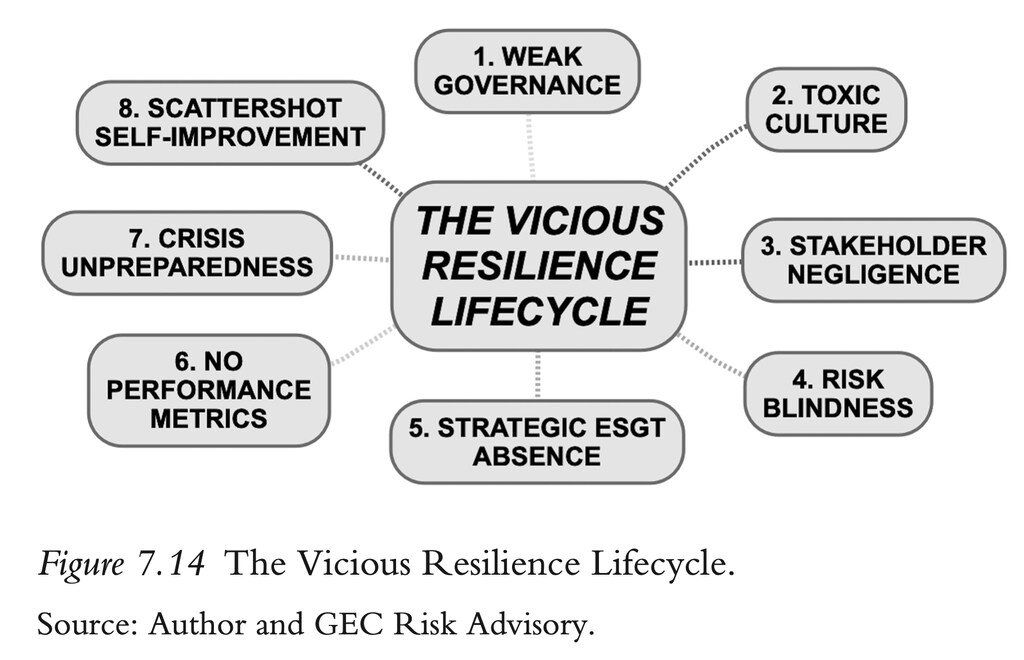
下面我们结合网络韧性,逐一回顾这八个要素:
1. 积极主动的网络治理与领导
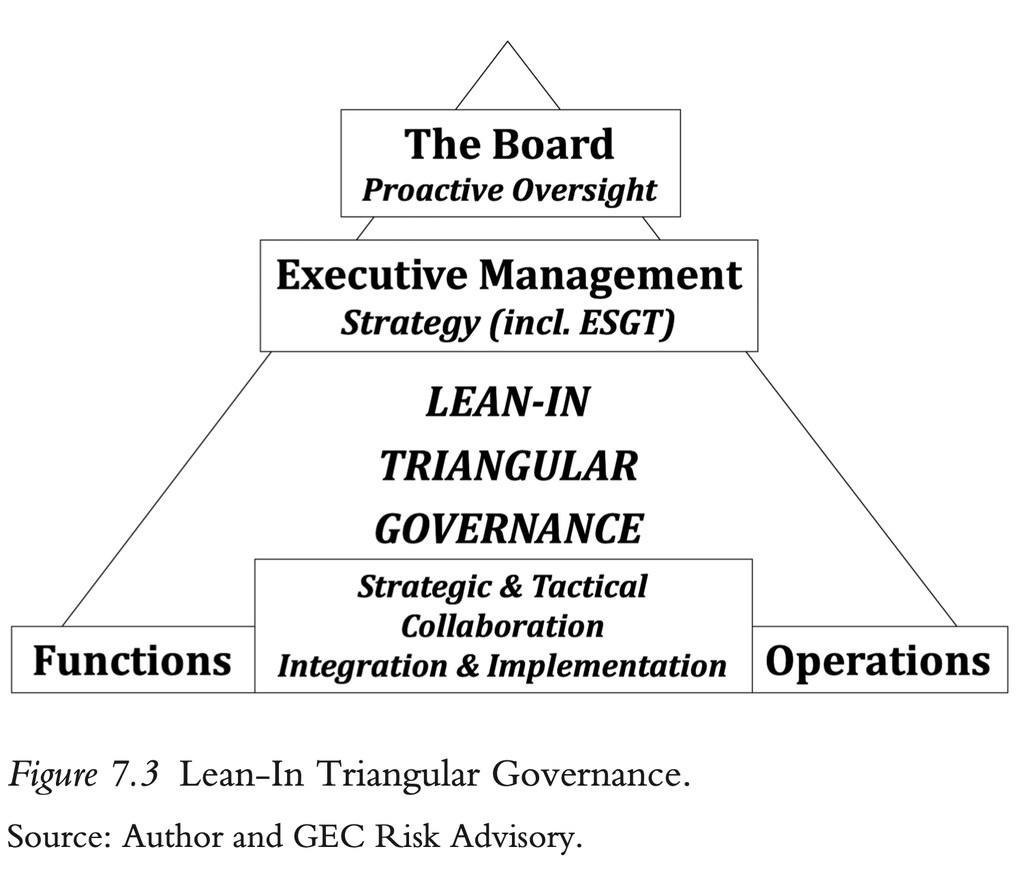
企业领导层理解网络挑战的深度,并准备通过自上而下的态度表率,以及必要的资源和预算,构建积极主动的三方网络风险治理架构,涵盖董事会监督、C级管理层战略,以及一线职能和运营部门对网络政策的协调执行。
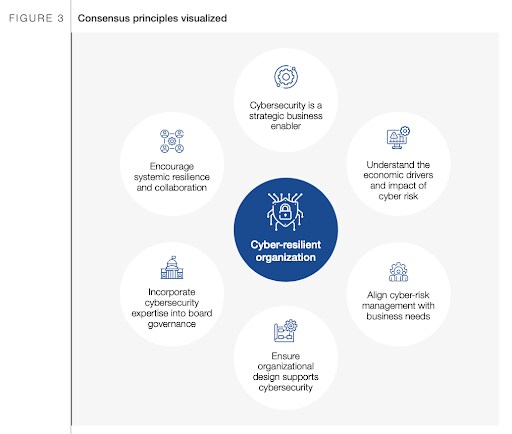
在世界经济论坛、ISA、普华永道和美国全国公司董事协会共同发布的这份出版物中,上述韧性要素得到了着重强调:
2. 赋能的网络与信息卫生文化
自上而下的态度表率所塑造的组织文化,应当突出、强调、激励并强化信息卫生和网络卫生文化,使所有相关人员定期接受有关陷阱和最佳实践的培训。员工不应畏惧发声,而且他们提出的意见不应被忽视。以下是来自世界卫生组织首席信息安全官Flavio Aggio:
• 努力转变“IT能确保100%安全”的固有观念
• 每月开展钓鱼演练,使用户能够更快、更好地理解网络攻击
• 经常沟通,但不宜过度
• 关注“这对我有什么好处?”
• 与外部组织协作并共享信息
• 注重以人为本的技术
3. 网络利益相关方情商
每家企业都需要了解自身的网络核心资产所在(即网络攻击者可能感兴趣的数字或实体资产),理解如何对其进行优先级排序和保护,进而了解其主要利益相关方(所有者/股东、客户、员工及其他群体)可能受到的负面影响。组织网络韧性这一要素的关键在于与利益相关方保持密切联系并开展信息共享,尤其是在较为脆弱、可能因网络攻击遭受最大潜在损失的行业(医疗、公用事业、金融)中。
4. 网络风险情报
网络风险管理必须完全融入企业的风险管理体系,这一点至关重要,应全面纳入企业风险管理,并与网络保险等风险缓解和风险转移机制相结合。稳健的网络风险管理计划,其组成部分之一是在企业内部(并可借助外部专家)组建跨学科、跨职能、跨部门的专家团队。
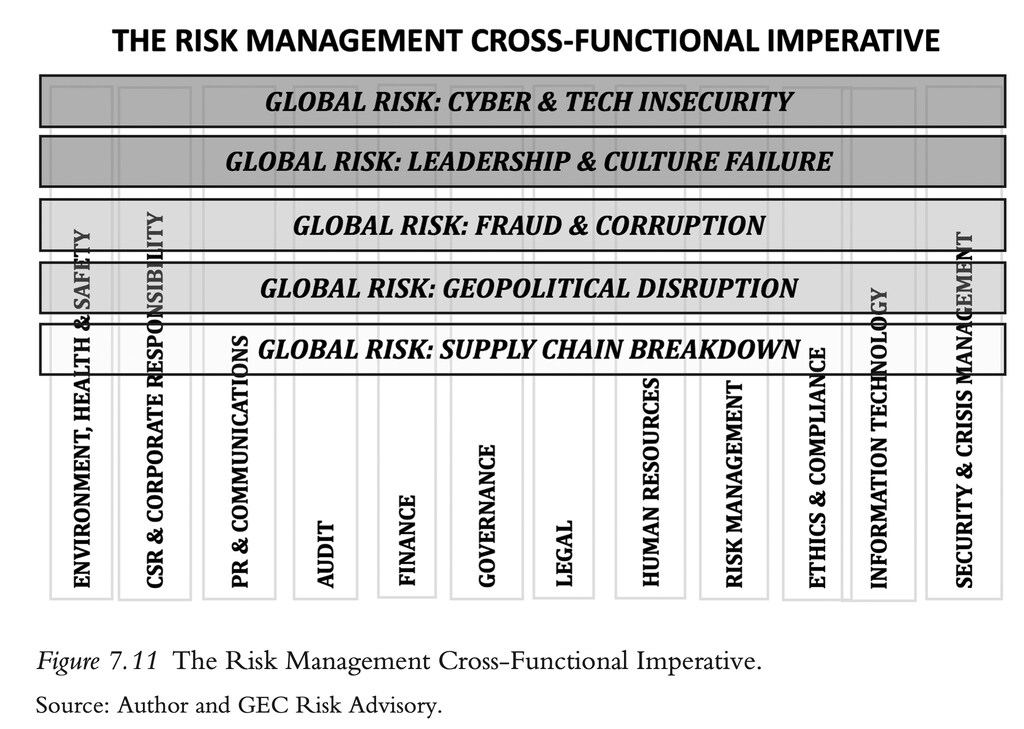
5. 将网络纳入ESGT的战略整合
如果企业未能将网络风险因素纳入其业务战略,就无法实现网络安全或做好准备。毫无例外。整个链条中存在太多薄弱环节——无论是创新阶段、产品或服务的研发链条、供应链、并购领域、人才招聘策略(员工或承包商、分包商等),还是简单的软件更新规程——如果企业未能在所有环节保持警惕,就会使自身暴露于潜在的网络损失和丧失机遇的风险之中。
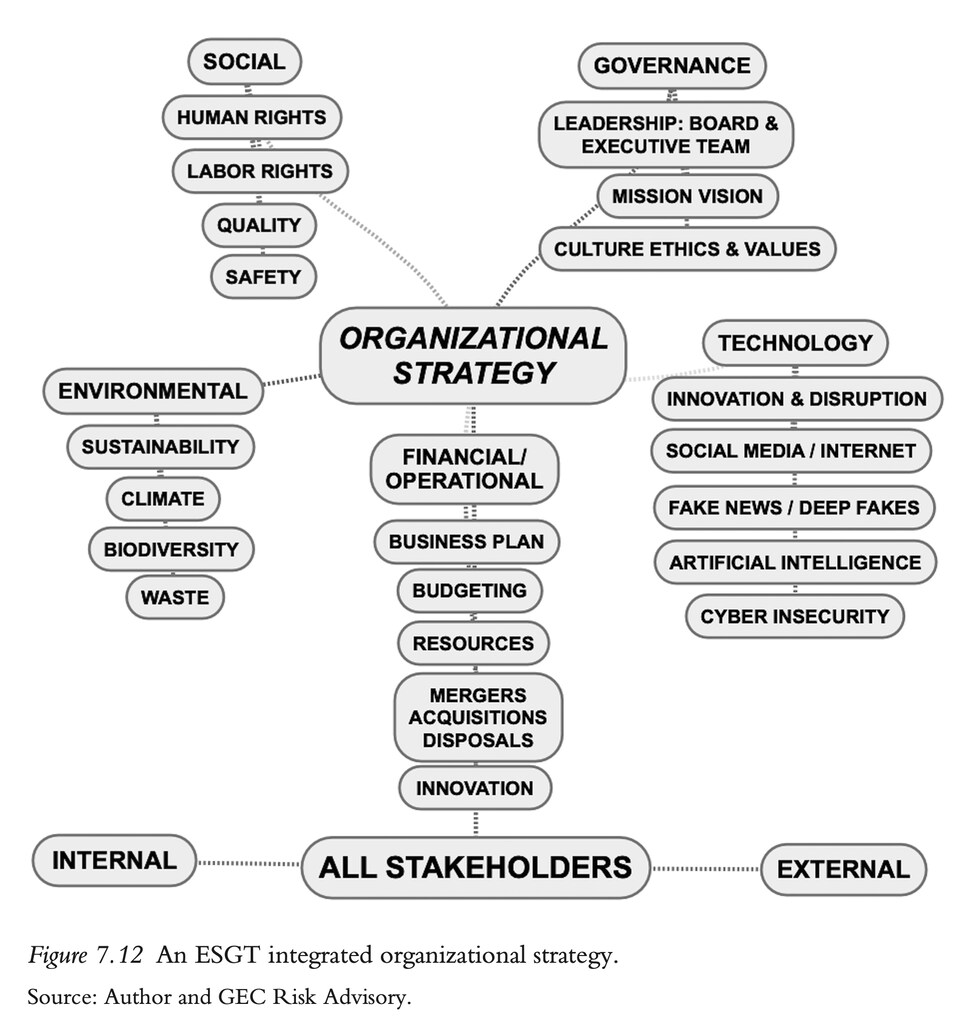
6. 绩效指标与激励计划,包括网络指标
无法衡量的事物,就无法奖励。网络韧性也是如此——你如何衡量它?你是否拥有合适的人员,让他们以正确的方式开展工作,并配备合适的资源、预算和报告机制?所有这些是否都与专业及高管薪酬指标挂钩,并向董事会妥善汇报?
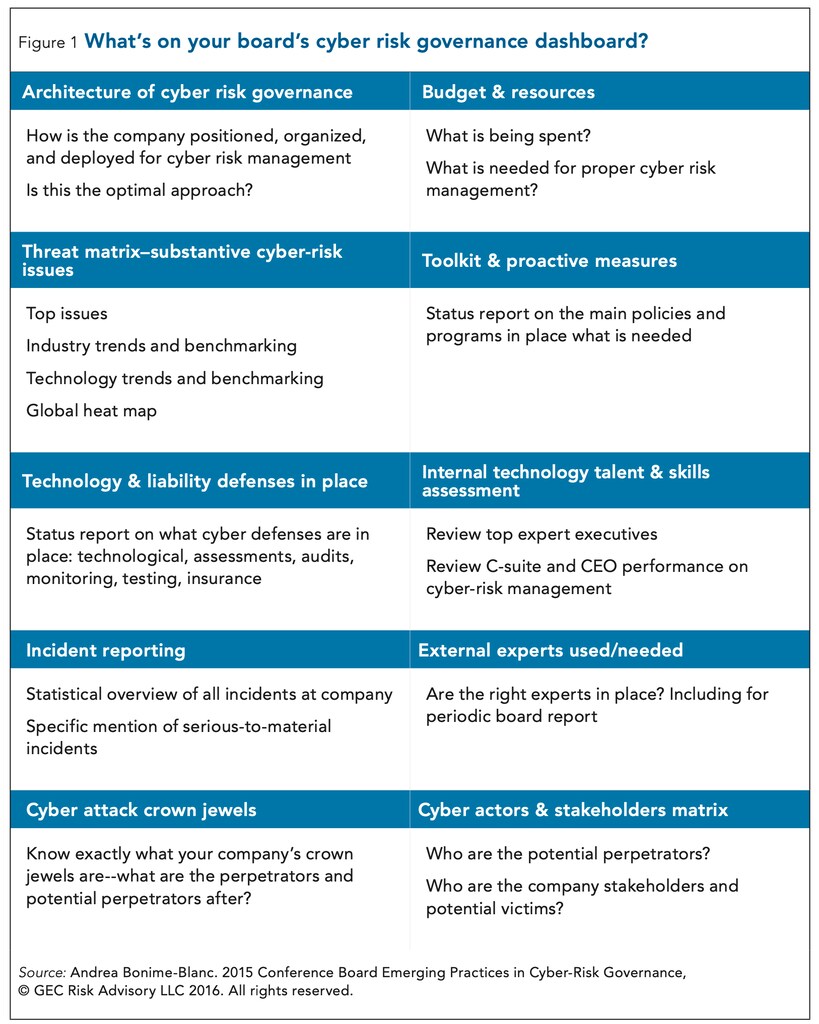
7. 危机应对能力,包括网络应急准备
企业必须设立危机管理团队并制定计划,使其随时待命,尤其是在当前动荡的时期,以应对包括网络领域在内的重大危机。这意味着合适的人员、资源和工具已经就位并可随时调用,并且由跨学科的高级专业人员团队、高管团队和董事会定期开展针对性的情景规划。所有这些都应与业务连续性和数据管理无缝整合。
8. 网络创新理念
企业在产品和服务创新中所采取的方法,也应应用于网络安全和风险管理创新。这意味着要跳出固有框架思考和行动,并整合从企业自身事件以及可能发生的行业与领域事件中汲取的经验教训。这意味着要加入行业信息共享小组,并开展公私合作。这意味着要进行深入剖析、根本原因分析,并吸收其中的重要启示。这意味着网络安全理念必须以持续改进和自我革新为核心。
世界经济论坛在网络安全方面的工作
网络安全中心为各方领导人提供可信赖的平台,共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解并建立信任。
通过促进跨行业协作与洞见共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
在瞬息万变、态势激烈的网络攻击环境中,没有任何保证,但企业有责任至少构建韧性,而这八个步骤将大有裨益。
• Andrea Bonime-Blanc是《从惨淡到繁荣:领导者如何将风险转化为韧性与价值》一书的作者。本文基于一篇较长的专题文章改写,该文章发表于西班牙《Actuarios》杂志2021年春季版。




