• 面对日益增长的数字安全威胁,网络韧性是一项基本原则。
• 无论组织规模大小,网络危机应对准备都是更广泛网络韧性的关键组成部分。
• 人才是网络危机应对准备五个“T”中最重要的一项。
在一个持续变化、充满挑战与混乱的世界中,每一个组织(从最小的家庭式小店,到中型非政府组织(NGO)、政府机构以及全球跨国企业)都至关重要地需要具备可随时部署的具体网络危机应对预案。若在“重大”网络事件发生前未落实网络韧性的这一环节,可能会对任何实体及其领导层造成严重的、实质性的,甚至是致命的财务和声誉打击。这一点在如今的多重网络危机与大流行病危机并存的时代尤为如此。
正如世界经济论坛近期的一篇文章所示,有构建网络韧性组织的八项基本要素,如下图所示并加以概括:
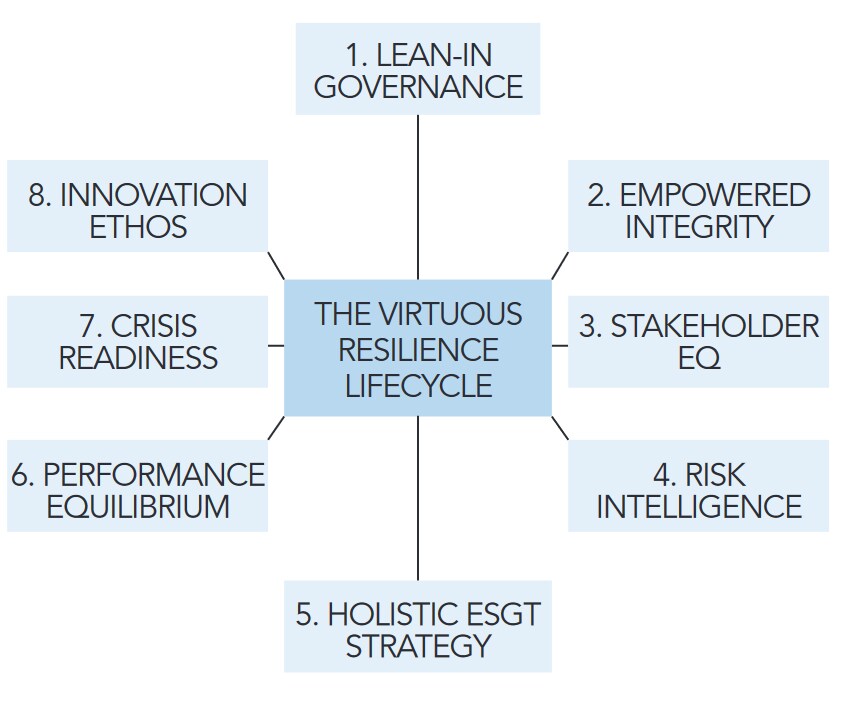
在本文中,我们将更深入地探讨其中一项要素——危机应对准备——在网络风险与安全管理中的具体运用细节。我们提出了建立有效网络危机应对准备的五个关键方面,其总体目的是建立、保持并持续提升组织的网络韧性。
在概述危机应对准备的五个“T”之前,让我们先厘清“组织网络韧性”的含义。以下是2020年瑞士再保险/GEC风险咨询白皮书中对该主题的定义:2020年瑞士再保险/GEC风险咨询白皮书对该主题的定义:
网络韧性是指组织在遭遇不利网络事件的情况下,能够持续维持、建立并实现预期业务成果的能力。实现和维持网络韧性的组织实践必须全面,并针对整个组织(即包括供应链)进行定制。这些实践需要包括一个正式且配备充分资源的信息安全计划、团队和治理机制,并与组织的风险、危机、业务连续性及教育计划有效整合。
Maya Bundt与Andrea Bonime-Blanc,GEC风险咨询
因此,除了资源、治理以及与实体内其他计划(如风险、业务连续性和教育)的交叉整合外,有效的网络危机应对准备也是建立和维持网络韧性的重要组成部分。
组织网络危机应对准备的五个“T”
尽管组织网络危机应对准备的具体细节和策略将取决于众多因素(如规模、地域、行业、成熟度、多元化程度、人力资本、目的、复杂性、产品、服务等),但任何实体都应采取一些明确的行动类别,并根据该实体自身的目的和业务组合进行定制。以下是网络危机应对准备的五个“T”:
1. 人才与规划
网络韧性(尤其是网络危机应对准备)最关键的组成部分,是让合适的人员参与其中:通过围坐在虚拟或实际的会议桌前进行准备,演练真实的网络危机,并在危机来临时加以应对。
一个完善的危机管理团队和计划应包括:
指定人员,包括组织最高层的人员,并包括一名与董事会或其他监督机构的联络人
一名危机管理团队负责人、一名后备负责人,以及核心成员的候补人员
团队(主要成员与候补成员)定期召开会议,交流信息、审查、更新、修订协议并开展情景演练
一份定制的危机管理计划,无论多么简单,都需明确危机中的人员、事项、时间、原因和方式
一名关键的高级团队成员,熟悉并了解组织的数字与技术足迹及其信息安全和业务连续性系统,例如首席信息安全官或类似职位人员
2. 技术与信息安全治理
组织必须明确其整体技术和信息安全(infosec)治理方法,这一点至关重要。换言之,组织需要一套有条理的方法,用以确定、保护并处理其范围内所有数字事务。
这包括统筹各方,并在组织最高层(包括董事会和管理层)确立整体理念,以应对整体数据、信息安全及网络安全治理,并将危机管理与以下方面相联系:
IT系统支持
人力资源与差旅协议
数据保护与恢复
会计与财务系统
法律与监管问题、要求及影响
设施管理
3. 培训与沟通
无论规模大小,实体都必须制定某种形式的网络卫生教育计划,对系统进行测试,并持续不断地就“应做与不应做”的事项对员工和第三方进行教育,这一点至关重要。
培训与应急准备需要覆盖组织的每一个角落:从最高层(董事会应定期接受关于实体网络韧性的信息通报与培训)到最新入职的员工,并涵盖所有领域、职能、运营、下属实体及分布广泛的地点。此外,旨在防范危机的网络卫生培训与沟通还应延伸至实体的供应链生态系统,因为大量网络威胁正是通过第三方进入实体领域的。
4. 技术工具
随着网络危机预案中的人员、治理、培训和沟通环节逐步成型,团队和预案必须对组织内部署的所有必要及理想的技术工具有正确的洞察和全面梳理,这一点至关重要——既包括在重大网络危机发生之前,也包括在危机后维持业务连续性的需要。
在考虑应配备哪些安全工具时,需考虑三个关键概念:可见性、简便性和自动化。
可见性。 正如俗话所说:“你无法保护看不见的东西。”
组织必须能够持续监测其网络环境,并能迅速从全局视角深入到已发生的具体行为,这一点至关重要。
简便性。 我们正处于一个充满挑战的时期,技能娴熟的安全人员需求极为旺盛,初级人员需要借助能使其达到更资深分析师水平的工具,尤其是在发生严重网络入侵时。
自动化。 建立有效的事件响应计划至关重要。随着各类安全工具的普及,分析师被比以往任何时候都更多的警报所压垮,也就不足为奇了。通过有效的自动化计划,可以轻松完成手动任务和重复性工作,从而使信息安全人员能够专注于真正的威胁以及主动威胁狩猎。
5. 三角验证与持续改进
最后,每个实体的网络危机应对准备方法中,都需纳入一系列重要的全系统范围内的做法和政策,以帮助对问题进行三角验证(即识别、缓解和解决),最好是在问题发生之前,但通常也会在事后进行。这些做法和政策包括:
一个稳健且灵活的企业风险管理计划,能够无缝纳入网络风险问题
同样稳健的审计与评估体系(由内部和外部专家组成),能够在相关信息安全问题、缺口及隐患变得过大之前,部署、解读并分析这些问题
实体内部嵌入的、有计划且具体的持续改进体系,对过往错误的经验教训进行深入分析,并将改进措施纳入实体的风险与安全状况中
世界经济论坛在网络安全领域做了哪些工作
网络安全中心为各领导者提供一个可信赖的平台,使其齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
我们相信,企业、非政府组织、政府机构及其他类型的组织将真正受益于这种系统化的方法,以构建有计划的网络危机应对体系。如此一来,借助内部团队及其外部专家的协调、无缝协作,以及信息安全治理和为构建可持续网络韧性而部署的技术工具,网络攻击的最严重负面影响便可得到缓解,甚至有可能被遏止。




