如今,人们越来越依赖智能手机、智能音箱和其他各类电子设备。大多数人难以想象连续几个小时不使用电脑,还有一些人每个工作日的大部分时间都坐在电脑前。这种以科技为中心的文化转变,使人们面临的网络攻击风险大大增加。
但是,研究人员正在努力探索如何降低这些攻击发生的可能性,并提出了一些具有未来感的应对方法。以下仅列举五个例子。
1. 一种可主动防范攻击的高科技计算机芯片
目前,防范攻击的常见做法是编写软件补丁,并在必要时安装到用户的计算机上。同样,病毒和恶意软件扫描程序会检测可疑文件,并将其隔离在硬盘的专用文件夹中。
不过,密歇根大学的研究人员认为他们找到了更好的方法。这是一种计算机芯片,能够每秒对其数据和代码进行20次加密和重新排列每秒20次。因此,即使黑客闯入计算机,他们用来利用漏洞所需的信息也会在毫秒之内消失。
研究团队使用装配了该芯片的原型处理器进行测试,结果表明这一微小部件成功阻止了每一种控制流劫持攻击。控制流劫持是黑客最常用、危害最大的攻击手段之一。
该芯片打乱数据的频率被称为“变动频率”,且可以调整其速度。将变动间隔设为每50毫秒一次,只会使处理器性能下降约1%,而该变动速度比任何电子黑客工具的速度快数千倍。
2. 压缩网络活动数据,为分析人员提供更多所需信息
在设计打击网络攻击的新方法时,速度是一项关键指标。部分原因在于数据泄露造成的损失十分高昂。
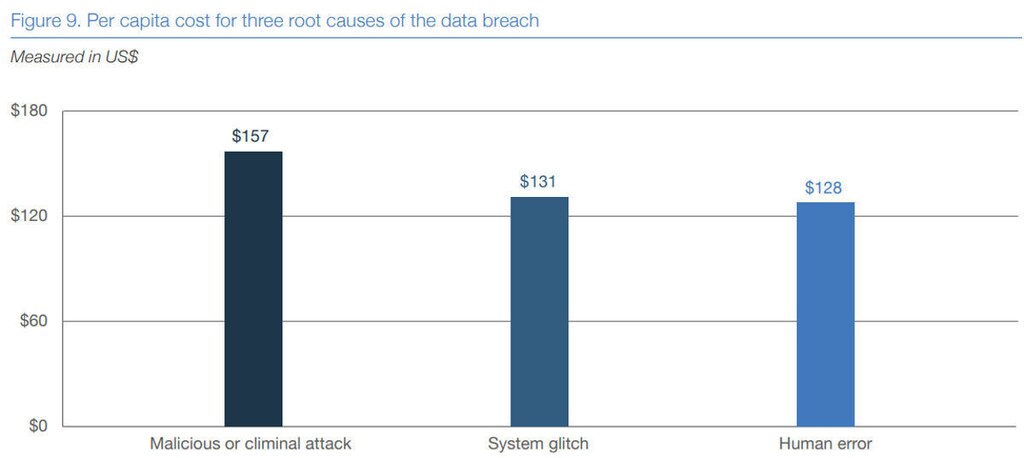
研究表明,导致数据泄露的恶意或犯罪性攻击造成的损失最为严重,每位用户的损失高达157美元。因此,攻击未被发现的时间越长,造成的灾难损失就越大。
为美国陆军工作的研究人员认为,他们找到了一种方法,能比以往的技术更早地发现有害的网络活动。例如,分布式网络入侵检测需要少量专业分析人员同时监控多个网络。受保护系统上的传感器将数据传输至分析服务器,这一过程对带宽要求很高。
大多数系统仅发送网络流量摘要,以此减少带宽占用。但这意味着分析人员只能看到片段信息,常常要花费过多时间调查误报,或者缺乏足够的上下文细节,无法发现真正的攻击。
研究人员提出假设:恶意网络活动会较早显现。他们开发了一种工具,可在达到预设次数后停止网络传输。研究的下一阶段是将流量分析压缩至原始数据量的10%以下,同时仅牺牲不超过1%的网络安全警报。
3. 借助区块链技术提升云端网络安全
越来越多的企业认为,为满足业务需求而越来越多地依赖云技术是合理的。根据2017年的一项调查,95%的1,000名受访者表示他们正在使用云服务。云技术能够满足企业级需求,但并非没有网络安全风险。
Equifax和Uber等公司发生的大规模数据泄露事件,使企业领导层更加意识到网络安全不足可能带来的潜在后果。即便如此,仍有许多企业尚未做好准备。一项2017年的研究调查了数千家国际企业,并将其网络安全准备水平分为初级、中级和高级。
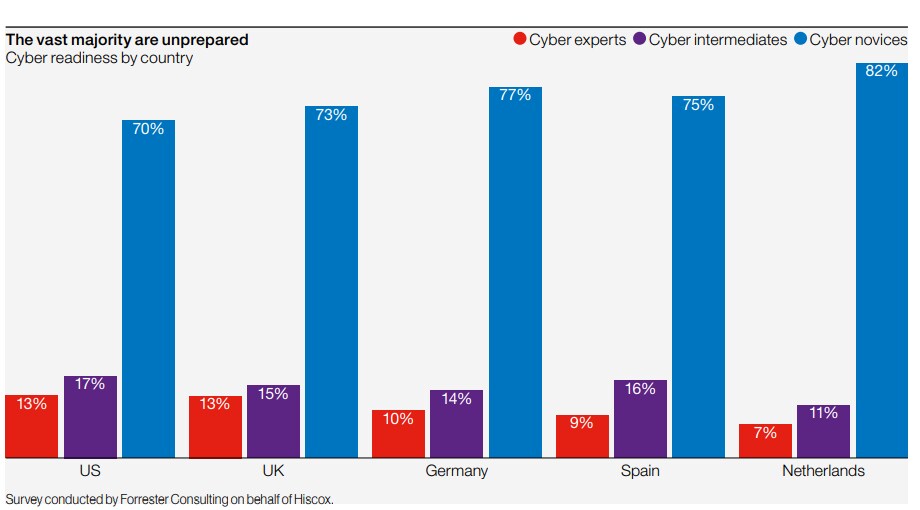
在所有案例中,至少70%的企业属于初级类别。由于云技术在企业中广受欢迎,而许多企业在网络安全方面准备不足,一些人正在探索保护云端安全的具体方法。区块链是一种可行的选择,可用于保护商业情报等重要信息,使其免受网络犯罪分子侵害。
大多数人都知道与加密货币相关的区块链技术。信息经过验证后会被永久记录在数字账本中。因此,内容很难被篡改,尤其是区块链能够为所有相关方提供可见性和透明度。
专家认为,借助区块链使云端更加安全并非立即可行。此外,区块链并非云安全的唯一解决方案,但研究人员认为它有助于推动相关进展。
4. 一种提升网络安全准确性的人机协同技术
如今,许多网络安全检测技术都能识别异常情况。当系统发现偏离常规的活动时,会通知人工技术人员进一步查看。麻省理工学院的一个研究团队思考,是否可以将机器学习人工智能(AI)与人类直觉相结合,从而推动网络安全发展。通常情况下,使用机器学习的平台会随时间推移变得越来越智能,无需人类输入。
麻省理工学院的研究人员将人类知识与智能计算机相结合,打造了名为AI2的平台,并用36亿条数据对其进行了测试。结果显示,该系统预测网络安全事件的准确率达到85%,约为此前基准水平的三倍。此外,AI2将误报减少了五倍。
该技术的工作方式是仔细梳理数据,并通过无监督学习过程将数据归类成簇。其目标是让该技术找出哪些异常事件很可能是网络攻击。不过,系统并不止步于此。接下来,它会将聚类后的数据提供给人工分析人员。随后,这些人员会运用自身的知识和经验,核查算法的结果。
人工分析人员会确认哪些事件是真正的攻击,并反馈意见,用于为下一批数据构建更好的模型。此外,现有模型可以在数小时内根据更新后的数据得到改进。因此,科学家长期依赖过时算法的风险很低,甚至几乎不存在。
5. 首个多实体检测与响应平台
网络安全的一大现实挑战在于,风险可能来自多个来源。例如,有人可能在不知情的情况下下载了携带恶意软件的附件。又或者,攻击者可能利用已发现的缺陷攻击整个网络。因此,一种切实可行的网络安全方法,是尽可能多地识别各类威胁,并针对所有威胁加以防范。
上述四个例子均涉及正在研发中的技术,而这一例子则让人一窥此类研究的成果。一家名为Mistnet的公司近期推出了一款名为CyberMist的产品。该工具被宣传为首个多实体检测与响应平台,可实时防范威胁,并为用户、网络或主机提供可见性。
该工具结合边缘计算与AI分析技术,能在不到一小时内发现威胁。产品主页上持续更新的指标显示,在过去30天内,CyberMist的误报率降低了99%。
网络安全领域的令人振奋的进展
尽管许多人一想到网络攻击可能对自身造成的影响就感到不安,但网络安全专业人员正在探索各种有前景的方法来减少甚至消除此类事件,这一事实令人振奋。
网络安全研究人员深知阻挡威胁的重要性,并且不畏惧考虑一切可能的方案。随着技术不断进步,那些希望将更多高科技应用引入网络安全领域的人,也应拥有更多的选择。




