并购(M&A)是一种被普遍采用的商业战略,旨在创造价值。并购的动机各不相同,包括扩大业务规模、通过规模经济实现成本优势,或获取新技术等。然而,实现这种增长并不容易。并购是一项具有挑战性的转型,需要在交易完成前、交易期间和交易完成后的各个阶段进行周密考虑并认真执行。
在当今快速数字化的环境中,企业领导者可能需要重新评估他们在判断企业交易可行性时所考虑的风险,并将网络风险列为优先事项。几乎所有组织,从科技公司到医院和大学,都面临着重大的网络风险,包括数据泄露或未经授权访问组织信息系统的可能性。网络事件可能对并购产生的后果已被广泛报道。例如,雅虎于2017年披露的数据泄露事件导致其在被Verizon收购时的出售价格减少了3.5亿美元。
类似地,万豪与喜达屋的交易宣布仅几天后,喜达屋披露了一起安全漏洞事件。这导致万豪股价下跌5.6%,并且万豪目前面临2亿美元的潜在罚款。这些事件凸显了在整个并购过程中采取主动措施管理网络风险的必要性。最重要的是,它们清楚地表明,周密规划和有效执行的网络安全战略具有良好的商业意义,对于保护企业通过并购希望创造的价值至关重要。
为成功管理网络风险,企业领导者可以在并购过程的每个阶段采取以下步骤:
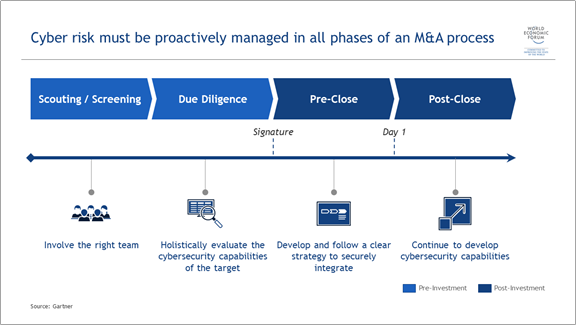
1. 组建合适的团队
网络安全专家在并购过程中发挥着至关重要的作用。无论是开展网络安全尽职调查,还是安全地整合相关组织,企业领导者都应确保具备相应的专业能力。这通常始于指定一名企业高管,在许多情况下是首席信息安全官(CISO),负责在整个并购过程中领导网络安全工作。CISO的工作应得到内部主题专家以及提供深入评估(例如渗透测试和数据审计)的第三方的支持。例如,管理服务公司ADP在评估收购WorkMarket的潜在可能性时,组建了一支由网络安全、风险管理和金融犯罪专家组成的团队,并聘请一家网络安全公司进行独立评估,以补充其自身的工作。
此外,网络专家从并购过程一开始就参与其中至关重要。这意味着从尽职调查工作伊始,就让安全团队能够接触目标公司,以便其访谈管理层并审查目标公司的技术、做法和政策。这种早期介入将使安全团队能够识别任何可能影响投资决策或显著影响目标公司估值的“危险信号”。
2. 全面评估目标企业的网络安全能力
评估并购目标的网络安全能力已不能再与尽职调查流程相脱离。对目标组织网络风险承受能力进行内部评估,可以衡量该组织能够承担的最大网络风险,并可为判断其与收购方组织网络风险限额的兼容性提供依据。但是,对目标企业的网络安全评估应包括哪些内容呢?
必须认识到,网络安全不仅仅是技术挑战。除评估技术能力外,网络安全尽职调查还应全面评估网络安全是否已恰当嵌入目标公司的人员、流程和技术之中:这意味着需要评估目标公司的网络安全文化、其员工对网络安全的重视程度、现有公司网络安全政策和流程的健全性,以及公司遵守相关网络监管规定的情况。通过访谈、数据请求或第三方审计进行全面调查,可以揭示目标公司所面临网络风险的具体特点。反过来,这将有助于衡量合并或收购目标对收购方组织的影响,并进而为交易价格的确定提供依据。
3. 制定并遵循清晰的战略,以安全地整合
企业交易中的网络安全考量并不会在尽职调查结束后终止。交易完成后,相关组织需要整合为一个统一的实体,包括员工队伍、文化、流程以及双方组织的系统。网络安全在整个过程中都是至关重要的考量因素,因为恶意网络行为者往往会利用因职责不清或治理缺失、系统实施不当,甚至人员不了解如何安全操作新系统而产生的安全漏洞。
一项有效优先考虑网络安全的整合战略应包括两个阶段:短期整合和长期整合。短期战略通常被称为“首个100天计划”,应优先处理网络风险较高的领域,例如访问管理,并建立监控流程,以便近乎实时地识别和评估网络风险。长期战略应旨在建立更全面的解决方案,包括但不限于综合安全战略与治理、明确的安全管理角色和职责,以及持续的人员培训。
“如果并购后的整合工作未能充分考虑网络安全,就如同一场即将发生的灾难。”波士顿咨询公司高级合伙人兼网络安全业务负责人Walter Bohmayr表示,“企业领导者需要制定并遵循一项敏捷的整合计划,以安全地整合两个组织的人员、流程和技术。否则,他们可能无法从该交易中获得预期价值。”
4. 持续提升网络安全能力
管理网络风险是一项持续性的责任。技术的快速演进带来了不断变化的网络威胁和漏洞。因此,企业领导者必须定期监测、评估并调整其网络安全战略,以跟上不断变化的威胁格局。这可能意味着提升识别网络威胁的技术能力、定期测试事件响应以及业务连续性/灾难恢复计划、开展培训以提升人员能力,以及与行业合作伙伴协作分享最佳实践。最重要的是,企业领导者有责任制定一项促进以安全为核心的文化的战略。




