软件更新在维护网络安全方面发挥着至关重要的作用,需要主动规划。
虽然软件更新能够修复现有的软件漏洞,但它们也可能引入新的漏洞。
一项新研究揭示了软件更新与漏洞之间复杂的关系。
近期发生的全球IT系统中断事件是由一次有缺陷的软件更新引发的,它清楚地提醒我们,在当今互联互通的世界中,软件更新至关重要。随着社会日益依赖IT系统运行,主动应对措施在确保其安全方面变得比以往任何时候都更加关键。
支撑这些系统的软件维护在此项工作中发挥着关键作用。软件维护的一个重要组成部分是更新,它是提升功能和安全性的重要手段。虽然更新可以增强安全性,通过修复软件中的现有漏洞,但它们也可能引入新的漏洞。这一潜在风险凸显了更好地理解系统安全维护与运行稳定性保障之间微妙平衡的必要性。
在一项近期研究中,我们探讨了软件更新趋势与软件漏洞趋势之间的关系。我们收集并分析了美国国家漏洞数据库(NVD)在五年期间(2018年至2022年)的数据,以理解这一现象。研究得出以下见解:
1. 软件更新与漏洞之间复杂的相互作用
人们可能预期,所报告漏洞数量的增加会与软件更新数量的相应增长相关,反之亦然。然而,我们并未发现支持这一假设的显著证据。这表明,更新与漏洞之间的平衡比较复杂;二者之间的相互作用并非简单的因果关系,而很可能受到多种其他因素的影响。
2. 应用程序与操作系统的趋势出现分化
软件漏洞严重性评分用于量化应对应用程序(apps)和操作系统(OS)中安全相关问题的影响和紧迫性。我们的分析显示,应用程序和操作系统漏洞的平均严重性评分正在下降。这一下降表明,漏洞平均而言正变得不那么严重。值得注意的是,对数据的进一步细致考察显示,这一趋势主要是由应用程序中安全问题的减少所推动的。另一方面,仅由操作系统组成的平均安全评分多年来并未下降,而是稳定在业界标准认为较高的水平。

3. 漏洞的多样性
我们的研究强调,IT专业人员不仅要考虑软件更新的频率,还要考虑影响这些更新与潜在漏洞之间关系的一系列其他因素。关键考量包括安全在软件开发流程中融入的程度。在开发流程的每一步都纳入安全考量的软件,能更有效地将漏洞降至最低,相比之下,安全仅被视为事后补充的软件则不然。
另一个需要考虑的重要因素是更新的性质:即更新是轻微的,用于修复日常性缺陷;还是重大的,引入了可能同样带来新漏洞的重要新功能。此外,软件的复杂性是另一个关键因素。模块化软件允许更新被独立部署,从而降低风险;而高度集成的系统通常需要更广泛的测试,使得更新的有效实施更具挑战性。
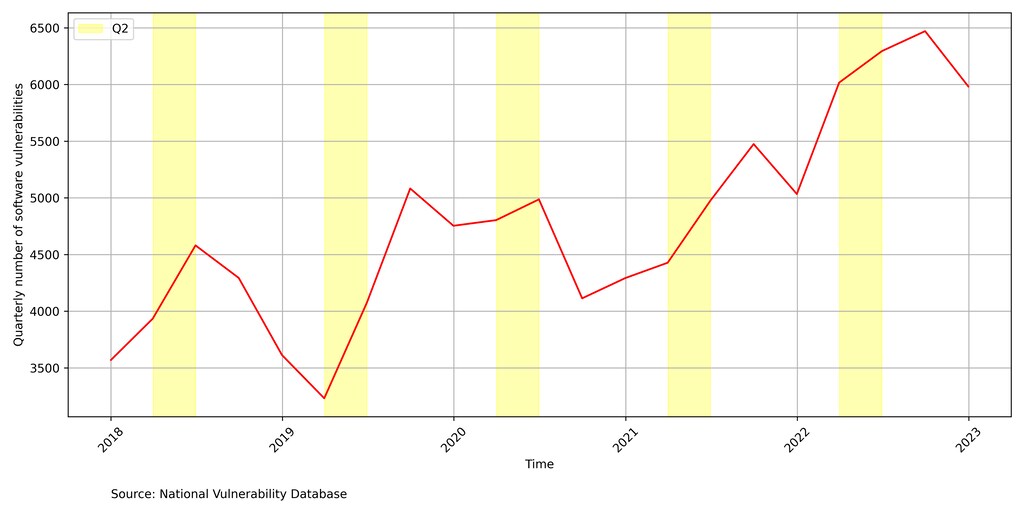
此外,开发人员的响应速度在应对漏洞方面至关重要——即补丁是否在漏洞被发现后及时发布,还是出现延迟,使软件暴露于潜在威胁之下。值得注意的是,漏洞数量随时间推移也呈现季节性特征,这很可能是由遵循季节性节奏的软件发布计划所驱动的。如下图所示,季度漏洞数量始终从第一季度到第二季度增长,并在第二季度或第三季度达到峰值。 从业人员在其漏洞管理实践中应考虑这种季节性特征,关注这些时期内报告的漏洞。
4. 操作系统问题
与应用软件相比,操作系统安全改进滞后,这引发了一个问题:操作系统供应商能否借鉴应用开发领域的做法来增强其安全性。至少,这凸显了操作系统供应商需要加强安全编码工作的必要性,因为这有助于防止严重漏洞的出现。
然而,即便采用了稳健且安全的编码实践,漏洞仍可能出现。操作系统漏洞往往具有较高严重性评分的一个关键原因,在于其可能对IT系统造成的重大影响。因此,为降低平均严重性评分,供应商必须找到更好的方法来减轻漏洞可能造成的影响。实现这一目标的一种方式是对操作系统的开发进行分区隔离,确保系统某一部分的漏洞不会危及其他部分。虽然操作系统供应商主要负责提升安全性,但终端用户同样发挥着重要作用。特别是,他们必须保持警惕,密切监测、报告并及时修补其系统中的任何漏洞。
在技术已成为企业运营核心的时代,通过软件更新和主动漏洞管理来确保安全,必须始终是各机构的首要任务。通过借鉴趋势并融入安全开发实践,企业能够更好地降低风险,保护其系统。
论坛如何应对全球网络安全挑战?
网络安全中心提供了一个可信赖的平台,让各方领袖齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。




