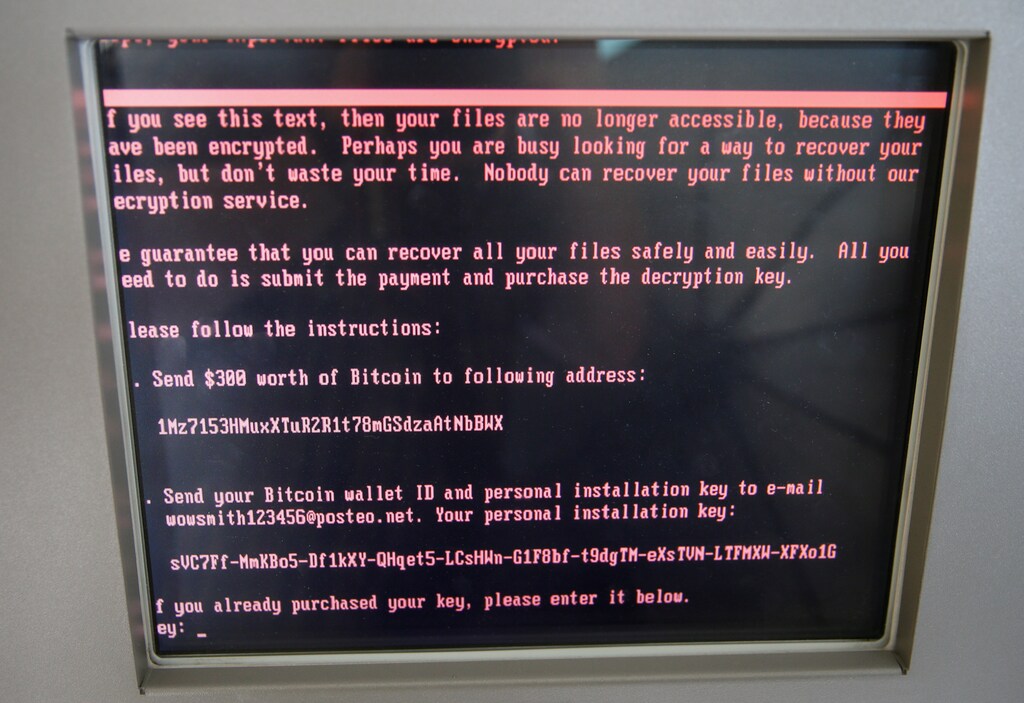
早在1988年11月,著名密码学家罗伯特·莫里斯(老)之子罗伯特·塔潘·莫里斯还是康奈尔大学一名二十出头的研究生,他想知道互联网有多大——也就是有多少台设备连接到了互联网。于是他编写了一个程序,让它从一台计算机传播到另一台计算机,并要求每台机器向一台负责计数的控制服务器发送信号。
这个程序运行得很好——事实上,太好了。莫里斯知道,如果程序传播得太快,可能会出问题,但他设置的限制不足以阻止程序堵塞互联网的大片区域:它既会复制自身并传播到新机器上,也会把这些信号发送回来。当他意识到发生了什么时,就连他发出的警告系统管理员的消息也无法传送出去。
他的程序成为首个此类网络攻击,这种攻击称为“分布式拒绝服务攻击”,其原理是指令大量联网设备(包括计算机、网络摄像头和其他智能设备)向某个特定地址发送大量流量,使该地址不堪重负,以至系统关闭或网络连接完全中断。
作为综合性印第安纳大学网络安全项目的负责人,我可以报告说,如今这类攻击正变得越来越频繁。在许多方面,莫里斯的程序后来被称为“莫里斯蠕虫”,它为“万物互联”中至关重要且可能造成毁灭性后果的漏洞埋下了伏笔;我和其他人称这种互联为即将到来的“万物互联”。
剖析莫里斯蠕虫
蠕虫和病毒相似,但有一个关键区别:病毒需要来自用户或黑客的外部指令才能运行。相比之下,蠕虫会自行启动并传播。例如,即使你从未打开电子邮件程序,进入你电脑的蠕虫也可能向通讯录中的每个人发送自身副本。
在那个很少有人担心恶意软件、也没人安装防护软件的年代,莫里斯蠕虫迅速传播。普渡大学和伯克利的研究人员花了72小时才遏制这条蠕虫。在此期间,它感染了数以万计的系统,约占当时互联网上计算机的10%。清除每台受感染机器上的蠕虫需要花费数百至数千美元。
媒体对这一同类事件的首次报道引发轩然大波,混乱随之蔓延。一些记者甚至问,人会不会感染这种计算机病毒。遗憾的是,整体而言,许多记者对这个话题的了解并没有增加多少,几十年过去了,情况依然如此。
莫里斯并非想摧毁互联网,但蠕虫造成的广泛影响使他根据当时新颁布的遭到起诉《计算机欺诈与滥用法》受到审判。他被判处三年缓刑,并被处以约10,000美元罚款。不过,到了20世纪90年代末,他成了互联网泡沫时期的百万富翁,如今则是麻省理工学院的教授。
威胁加剧
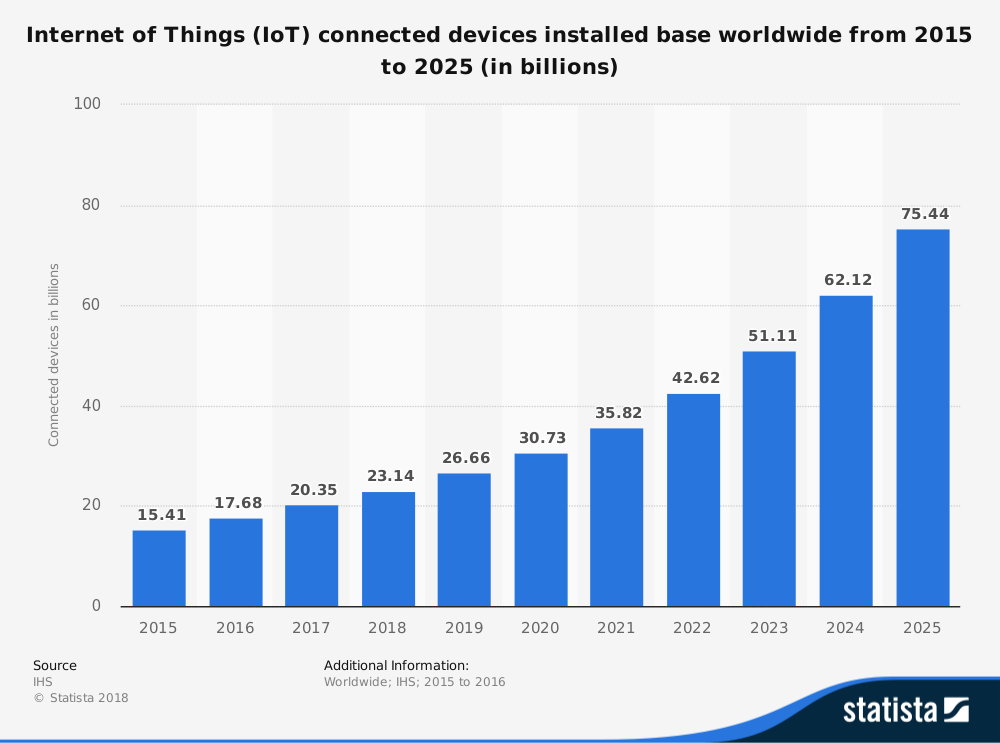
互联网仍然频繁遭受破坏力更强的DDoS攻击。如今,超过200亿台各种类型的设备连接到互联网,从冰箱、汽车到健身追踪器不一而足;每周还有数百万台设备接入,安全漏洞和薄弱点的数量正急剧增加。
2016年10月,一场DDoS攻击利用数千台被劫持的网络摄像头——这些摄像头常用于安防或婴儿监护——导致美国东海岸多个重要互联网服务无法访问。这起事件是一系列破坏性日益加剧的攻击的高潮,这些攻击利用了僵尸网络,即由遭入侵设备组成的网络,而该网络由名为Mirai的软件控制。如今的互联网规模大得多,但与1988年的互联网相比,安全性并没有提高多少。
有些情况实际上变得更糟了。要查明谁在幕后发动了特定攻击,不像1988年那样,只需等着对方感到担忧并发出道歉信和警告那么简单。在某些情况下——也就是规模大到足以展开全面调查的攻击——有可能查明肇事者。最终发现,三名大学生开发Mirai是为了在玩《Minecraft》电脑游戏时获得优势。
应对DDoS攻击
但仅靠技术工具还不够,针对网络活动的法律法规也不够——其中包括莫里斯被起诉所依据的法律。现行的数十项州和联邦网络犯罪法规似乎尚未减少攻击的总体数量或严重程度,部分原因在于问题具有全球性。
国会正在开展一些工作,试图允许攻击受害者在某些情况下采取主动防御措施——这一想法存在不少弊端,包括局势升级的风险——同时还试图要求提高联网设备的安全性。不过,这些法案能否通过,远未有定论。
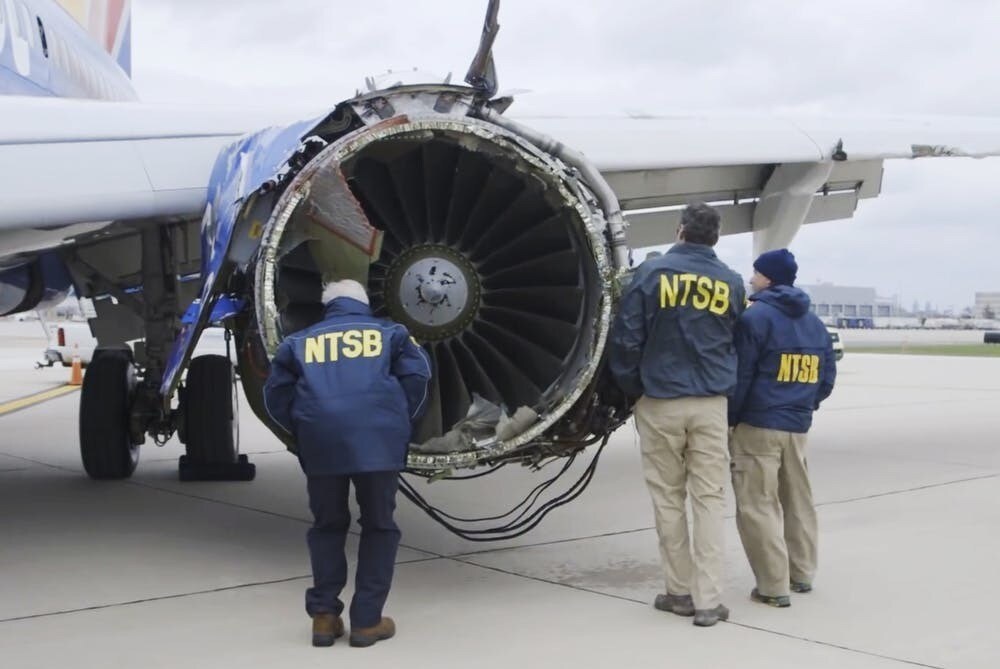
不过,仍有理由抱持希望。莫里斯蠕虫事件发生后,卡内基梅隆大学成立了世界上首个网络应急响应小组,此后相关机构已在联邦政府和世界各地建立。一些政策制定者正在讨论成立一个国家网络安全安全委员会,以调查数字领域的薄弱环节并提出建议,就像美国国家运输安全委员会调查飞机事故一样。
越来越多的组织也开始采取预防措施,在构建系统时采用网络安全最佳实践,而不是等问题出现后再设法善后。如果更多组织将网络安全视为企业社会责任的重要组成部分,那么组织本身及其员工、客户和业务伙伴都会更安全。
在《3001:最终的奥德赛》中,科幻作家阿瑟·C·克拉克设想了这样一个未来:人类把最可怕的武器封存在月球上的一个保险库里,其中还留有空间,存放有史以来最恶毒的计算机病毒。在莫里斯蠕虫或Mirai的下一个变种对现代信息社会造成无法估量的损害之前,政府、企业和个人都应采取行动,制定支持普及网络安全的规则和计划,不要再等30年。




