2023年,勒索软件攻击再次大幅增加。
人工智能和联网移动设备的增加,为网络犯罪分子提供了更多可利用的漏洞。
及早发现可将数据泄露造成的损失降低至原来的千分之一。
在经历了两年高位但稳定的活动后,2023年勒索软件和敲诈损失令人担忧地再度上升,网络威胁形势也在不断演变。黑客越来越多地将目标对准信息技术和实体供应链,发起大规模网络攻击,并不断寻找新的方式向大小企业敲诈钱财。难怪我们的客户将网络风险列为年度安联风险晴雨表调查中最关注的问题。
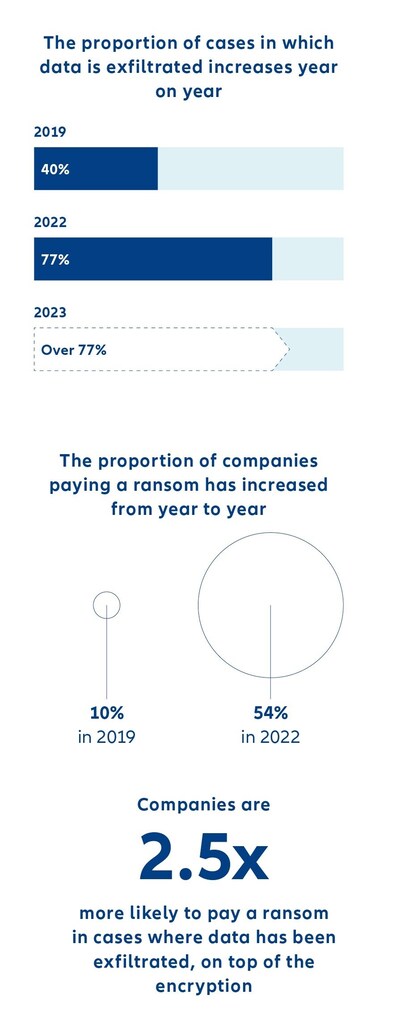
仅勒索软件活动在2023年上半年就同比增加了50%,所谓的勒索软件即服务(RaaS)工具包(价格低至40美元)是攻击频率上升的重要驱动因素。犯罪团伙也在以更快速度发动更多攻击,平均攻击执行时间从2019年的约60天缩短至4天。如今,大多数勒索软件攻击都涉及窃取个人数据或敏感商业数据以进行敲诈,这增加了事件的成本和复杂性,也带来了更大的声誉受损风险。我们对近年来重大网络损失(100万欧元以上)的分析显示,数据遭窃取外传的案件数量不断上升:从2019年的40%翻倍至2022年的近80%,2023年的情况还在进一步加剧。
因此,保护组织免遭入侵就像一场猫鼠游戏,而网络犯罪分子占据上风。威胁行为者正在探索利用人工智能(AI)实现攻击自动化并加快攻击速度,从而制造更有效的恶意软件并实施网络钓鱼。再加上联网移动设备数量激增以及支持5G的物联网(IoT),未来网络攻击的途径似乎只会越来越多。
我们的全球风险工程师团队定期监测网络安全形势,协助企业减轻新出现的风险。目前我们重点关注的未来威胁包括:
1. 人工智能的力量
威胁行为者已经在使用由人工智能驱动的语言模型,例如ChatGPT,来编写代码。生成式人工智能可以帮助技术水平较低的威胁行为者制造新型勒索软件,并对现有勒索软件进行变种,从而可能增加他们能够发动的攻击数量。我们预计,恶意行为者未来会更多地使用人工智能,因此需要采取更强有力的网络安全措施。
语音模拟软件已成为网络犯罪分子手中一种强大的工具。曾有一起案例:一家英国能源供应商的首席执行官向诈骗者转账约25万美元。此前,对方接到一个电话,以为来电者是该部门母公司的负责人;对方要求其向一家供应商汇款。该声音由人工智能生成。如今,专为网络钓鱼诈骗设计并出售的深度伪造视频技术也能在网上找到,价格低至每分钟20美元。
不过,情况并非全然令人担忧。未来采用人工智能的事件可能会增多,但对人工智能辅助检测的投资也有望帮助我们更早发现更多事件。

2. 移动设备暴露个人和企业数据
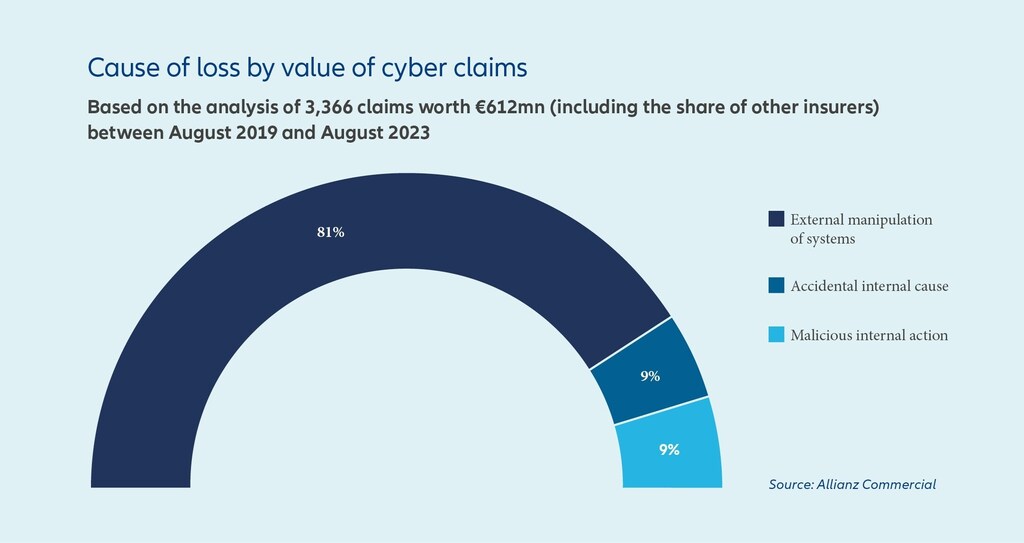
移动设备(包括智能手机、平板电脑和笔记本电脑)的安全防护松懈,且个人数据与企业数据混用,这种情况对网络犯罪分子极具吸引力。在疫情期间,许多组织开辟了通过个人设备访问企业网络的新方式,无需多因素身份验证(MFA)。这也导致多起网络攻击得逞,并造成了巨额保险索赔。
犯罪分子如今正利用专门的恶意软件攻击移动设备,以获取远程访问权限、窃取登录凭据或部署勒索软件。个人设备的安全措施往往不够严格。在此类设备上使用公共Wi-Fi会增加其遭受攻击的风险,包括通过社交媒体遭受网络钓鱼攻击。
5G技术的推出也是一个潜在隐患,若管理不当,风险尤甚,因为它将支持更多联网设备和复杂应用,从无人驾驶汽车到智慧城市皆是如此。然而,许多物联网设备在网络安全方面表现不佳,容易被发现,而且没有多因素身份验证机制;再加上人工智能的应用,这就构成了严重的网络威胁。即使在今天,我们仍能看到一些设备使用可在互联网上查到的默认密码。
3. 网络安全技能人才短缺
专业人才短缺日益加剧,将使网络安全工作愈发困难。目前,全球网络安全人才缺口已达300多万人,需求增长速度是供给的两倍。Gartner预测,到2025年,人才短缺或人为失误将导致一半以上的重大网络事件。
简而言之,技术发展如此迅速,经验丰富的人才数量不足以跟上威胁演变的步伐。优秀的网络安全工程师非常难招,这意味着企业更容易遭受网络安全事件。缺乏专业人员会使预测和预防事件更加困难,未来损失也可能因此增加。网络安全专家短缺还会影响事件造成的成本。根据IBM《数据泄露成本报告》2023年版,安全技能严重短缺的组织,其数据泄露平均成本为536万美元,比实际平均成本高出约20%。
及早发现的重要性
预防网络攻击变得越来越困难,风险也越来越高。因此,及早发现和响应的能力及工具变得愈发重要。如果网络中存在尚未发现的漏洞,它就可能成为致命弱点。如果缺少有效的早期检测工具,意外停机时间可能会延长,成本会上升,客户、收入、盈利能力和声誉也会受到更大影响。
目前,信息技术安全预算的大部分用于预防,约35%用于检测和响应。然而,如果入侵未被发现,事态可能迅速升级;一旦数据被加密和/或窃取,成本就会呈滚雪球式增长,最高可达事件未能及早发现并控制时的1,000倍;这就相当于让2万欧元的损失扩大为2,000万欧元。
世界经济论坛如何应对全球网络安全挑战?
网络安全中心提供一个可信赖的平台,让领导者齐聚一堂,理解不断演变的网络风险及其系统性影响。中心致力于在日益互联的数字世界中增进理解与信任。
通过推动跨行业合作和见解分享,中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
展望未来,检测工具将成为大多数企业下一步理应投资的领域。归根结底,及早发现和有效响应的能力对于减轻网络攻击的影响,以及确保网络保险市场未来的可持续发展,都至关重要。




