智慧城市市场正处于爆发式增长阶段:到2023年,全球将在智慧城市项目上投入1890亿美元。
智慧城市依赖于系统、传感器和设备之间的连接,但连接的事物越多,网络攻击者入侵的机会就越大。
设计阶段的安全性以及有网络安全专家参与的治理,对智慧城市项目至关重要。
“智慧城市”的概念——即从控制交通网络、保障水质到推动在线投票,再到识别偏远社区枪声来源等各类工作的数字化市政系统——如今已司空见惯。这是一个令人振奋的爆发式增长细分市场:研究显示,全球将投入高达1890亿美元的巨额资金用于智慧城市项目,时间截至2023年。
全球智慧城市项目支出中,超过一半集中在三类应用场景上:韧性能源基础设施、数据驱动的公共安全和智能交通。显然,对于能够改善社区工作、生活和娱乐方式的系统而言,仍有大量创新潜力有待挖掘。颠覆性的智慧城市项目——从旧金山的智能电网到巴塞罗那的数字化废物管理系统——只是数以万计智慧城市项目中的两个例子,未来还将有更多项目涌现。
然而,所有这些相互连接的系统、传感器和设备——包括通过公共互联网及各类云计算架构、经由极速网络与全球外部系统相连的设备——也带来了意想不到的后果。连接的事物越多,网络攻击者入侵您的系统、窃取敏感数据,并扰乱执法、公共卫生及其他市政应用中可能至关重要的系统的机会就越大。

在智慧城市领域,增强网络安全准备能力、韧性和响应能力是必不可少的。数字化市政的预期效益和新功能令人十分振奋,但如果网络安全未被置于首要位置,一切都可能崩塌,波及民选官员、政府部门负责人、当地企业、市民和访客。
智慧城市必须在设计阶段就确保安全
面向急救人员、环境控制、公共互联网接入、交通管理、绿色能源等领域的互联系统,从一开始就必须基于坚如磐石、直观且自动化的安全协议和政策。在系统部署完成之后(甚至可能在数据泄露已经发生之后)再“外加”的安全措施几乎毫无价值。黑客聪明、足智多谋且协作高效。事后附加的安全举措难以奏效,其潜在后果令人触目惊心,往往涉及可能使市政系统瘫痪的勒索软件攻击。
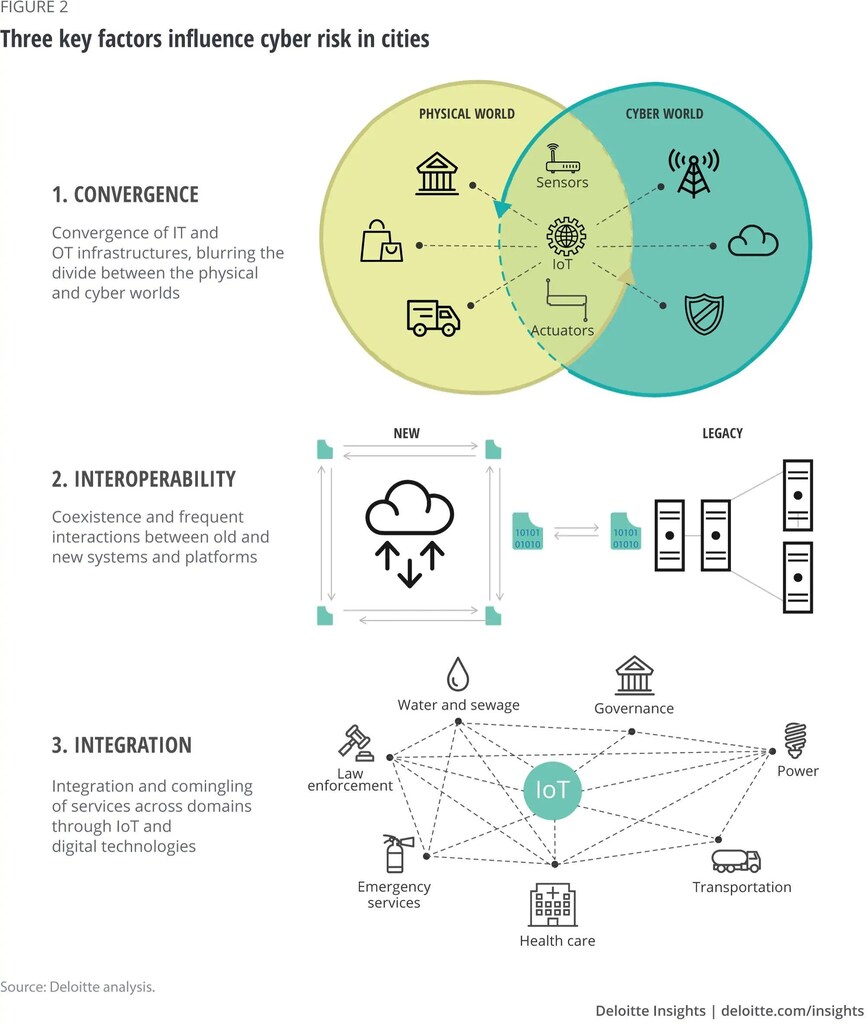
随着所谓“端点”在市政网络边缘以及作为通往云端的网关急剧增多,智慧城市面临的网络风险也随之加剧。这些端点不仅仅是更多的笔记本电脑、平板电脑和智能手机,还包括新型的基于传感器的“智能”系统和设备。此外,还有人员因素——市政工作人员、市民、访客以及借用市政无线网络的商务人士——由于安全卫生习惯欠佳,他们往往成为网络安全链条中的薄弱环节。
在家庭中应用智能设备日益普及,例如节能自动照明和能耗计量,由此可见“设计阶段的安全”之重要性。如果这些系统在设计时未能有效纳入安全考量,不难想象黑客一旦获得住户家庭计算机网络的访问权限会造成何种后果,以及他们可能获取的大量个人隐私数据,从银行记录到医疗保险号码,无所不包。
确保网络韧性
对于地方、州和国家各级政府而言,一个重大问题是缺乏对智慧城市项目的治理,尤其是在数据处理、隐私政策和访问权限等问题上。例如,聘请供应商安装智能路灯,看似是一件小事。如果政府官员及其技术团队未制定适当的治理政策,以确保供应商在设计时已内置安全措施,防止黑客通过数字照明系统侵入后台系统,那么数据泄露甚至更严重的后果便可能发生。
“在智慧城市领域,增强网络安全准备能力、韧性和响应能力是必不可少的。”
Haider Pasha,Palo Alto Networks
智慧城市环境中的所有参与者——政府机构、市政领导、当地企业、市民和访客——都必须养成良好的网络安全习惯。良好的身份验证政策至关重要,例如频繁、定期更换密码、多因素身份验证以及更广泛地采用生物识别技术。任何访问智慧城市数字服务的人员都必须做出个人承诺,同时,政府应强制实施并部署自动化政策。
市政部门还需要具备网络安全经验和专业知识的领导者参与智慧城市项目。这未必需要招募大批安全工程师,而是需要那些对网络安全已十分熟悉的领导者和从业人员。这类智慧城市“倡导者”需要统筹考虑更广泛的背景,并确保技术和运营细节到位。
最后,非技术背景的市政领导者(包括民选官员和政府部门负责人)必须准备好向负责网络安全监督的首席信息安全官(CISO)、首席信息官(CIO)及其他技术高管提出以下关键问题:
我们是否有书面的事件响应计划?如果有,内容是什么?许多市政领导者往往认为其组织已有计划,但当他们得知该计划实际上多么单薄时,往往感到惊讶。
我们在保护系统、应用、数据和身份方面的治理策略是什么?
我们是否应允许遗留系统(以及可能不太符合“设计阶段安全”原则的系统)与边缘端的其他系统和设备相连?
我们正在进行哪些类型的网络安全测试,测试频率如何?我们收到的这些测试指标是什么,针对测试结果我们又采取了哪些措施?
归根结底,成功的智慧城市项目需要四大核心要素:可视化,确保您清楚了解这些系统中的实际运行状况;分析,用于识别风险以及异常系统和网络行为;控制,用于管理关键系统,并在必要时将其隔离,以抵御威胁;以及所有关键相关方之间的协调配合,以确保安全性被深度融入其中。



