地方政府日益依赖创新数字技术,为民众提供基本服务。
但随之而来的是风险:它们所依赖的这些系统可能成为机会主义网络攻击者的目标。
一套新的网络韧性框架为所有希望保护自身系统及其服务对象的地方政府提供了首要参考。
地方政府如今提供服务、提升市民办事效率的能力已胜过以往。很大程度上,这一进步得益于采用创新的新技术和数据处理方式。
地方政府成功应对了人口增长、劳动力结构变化和城市化加剧带来的挑战,但推动其工作的同一批创新,也使它们及其辖区居民面临巨大风险。
如今,全球公共部门官员追求的卓越运营,要求他们通过构建网络韧性,在创新与网络风险之间取得平衡。
城市面临网络攻击风险
城市处于日益高涨的网络攻击浪潮前沿。为城市运行和提供服务而使用的联网技术,使城市面临各种网络攻击的高风险。
根据一份报告,2021年遭受勒索软件攻击的地方政府比例大幅上升——仅一年间,受访者中遭攻击的比例就从34%升至58%,增幅达70%。同一份报告还指出,勒索软件赎金的金额和支付笔数都已增加。
网络攻击可能给城市及其市民带来严重后果。例如,2019年5月7日,美国巴尔的摩市遭遇勒索软件攻击,数千台政府电脑被冻结,数十项其他市民服务也陷入瘫痪。
攻击者索要价值约80,000美元的加密货币作为赎金,政府拒绝支付,转而投票决定从公园和公共设施经费中拨出600万美元——这些设施供普通民众使用——用于支付“网络攻击补救和环境加固”费用。
面对日益严重的威胁,地方官员开始认识到网络安全的重要性,并通过设立首席信息安全官(CISO)等职位作出回应。然而,这一新职位意味着承担地方政府网络安全的最终责任,但任职者往往缺乏实际落实和掌控地方政府网络安全的权力。
为确保任何机构的数字安全,负责安全并承担问责的个人还必须有权实施解决方案、否决采购存在漏洞的技术,并制定机构全面的网络韧性方案。
采取主动措施提升网络韧性
随着组织和城市建立适当的问责与治理架构,自然会逐步主动制定政策框架,并据此跟踪和衡量进展。
为此,《地方政府网络韧性示范政策》以美国国家标准与技术研究院(NIST)的《网络安全框架》(CSF)为基础,将“识别、保护、检测、响应”加以调整,以适用于公共部门。
这一调整保留了“识别、响应和恢复”,将“保护/检测”合并为一项功能,并新增“维持”功能。“维持”着眼于在应对事件和从事件中恢复期间,保持基本服务的交付。
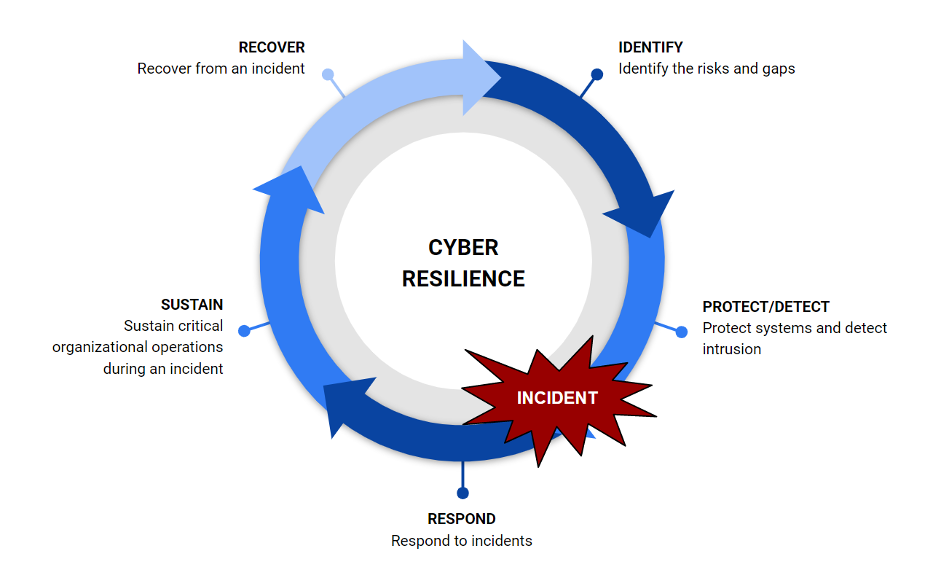
发生网络攻击或服务中断时,必须迅速控制事态并减轻影响。在这种情况下,维持关键服务需要技术和非技术两方面的替代方案。例如,在信息系统或运营系统可能或完全丧失的情况下,应以预先规划、基于情景的服务连续性支持,补充数字基础设施的架构能力。
重大危机之后,应采取转型举措,提升网络安全能力。
定期对数字基础设施和应用进行渗透测试等主动措施,是确保网络防御稳健的必要手段。
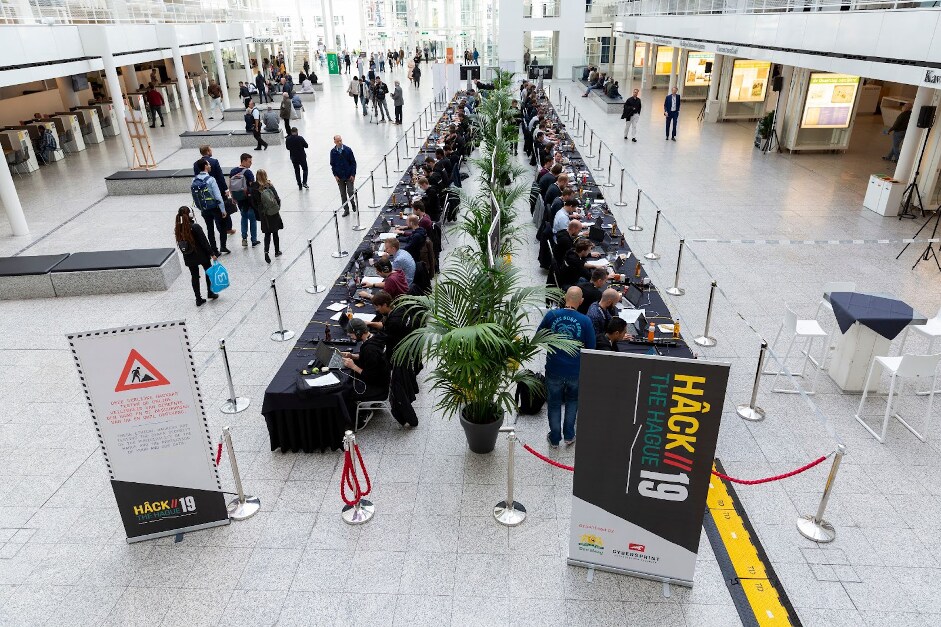
例如,荷兰海牙市每年都会举办一场黑客竞赛,名为“Hack The Hague”,地方政府邀请道德黑客来到市政厅公共区域,对该市及其供应商正在运行的IT系统、应用和网站进行攻击测试。

为善而黑:Hack The Hague
Hack The Hague 对海牙市的网络韧性极具价值。技术高超的道德黑客迫使城市防御人员实时应对,并尽快修复漏洞。公开举办此类活动,有助于推动关于网络韧性的讨论,提高海牙市、其员工和市民的意识与准备水平。
在2021年这一届活动中,来自20多个国家的206名国际专业及学生黑客发现了125个漏洞,其中一些属于严重漏洞。
世界各地的许多国家及其所负责的民众,都依赖复杂且相互关联的技术系统。这些系统不仅是数字系统,也日益融入建成环境。城市正将这些技术部署到实体场所和社区中,使其成为显而易见的网络攻击目标,也凸显出迫切需求:城市及其他地方政府必须做好准备,以应对关键基础设施或敏感数据可能遭到攻击的情况。
每座城市都独一无二,因此必须针对当前和未来面临的网络风险采取适合自身的做法。不过,在总体方向上,城市可以依循《地方政府网络韧性示范政策》所列原则和流程:识别、响应、恢复、保护/检测和维持。
这样做有助于确保城市保持网络韧性,满足其在社会中发挥关键作用的要求。



