民族国家的恶意行为者现在利用数字武器主动破坏医院、电网和交通网络等关键基础设施。
保护此类基础设施的负担往往落在地方当局和社区层面的服务机构身上,它们资源有限,团队规模较小。
部署AI进行防御,可以通过跟上攻击者的速度,弥合物理运营技术与数字IT网络之间的差距。
数字战争已经蔓延到现实世界。民族国家的恶意行为者如今将其数字武器对准关键基础设施,主动破坏维系社会运转的重要系统,包括当地医院、电网、学校、公用事业和交通网络。而且,这一威胁正在全球范围内迅速升级。
我们通常认为关键基础设施指的是大型电力或供水公司,但实际上,防御责任往往落在地方市政机构和社区层面的服务提供者身上。这些机构以有限的资源和小规模团队,站在应对最先进对手的第一线。
这些设施日益将物理运营技术(OT)与数字IT网络连接起来,这种融合创造了巨大的新攻击面。在对手借助人工智能(AI)保持领先的情况下,人类安全专业人员在物理上无法足够快地监控这一不断扩大的环境。
只有部署AI进行防御才能弥合这一差距,因此,各机构必须在其网络上使用自动化系统,以保护这一脆弱环境。
守住数字与物理之间的桥梁
关键基础设施正日益高度数字化。设施现在依赖各类传感器和智能电表,并使用可联网的可编程逻辑控制器(PLC),后者如同数字大脑,用于控制和自动化物理机械。基础设施网络的庞大规模使人工监控变得不可能。
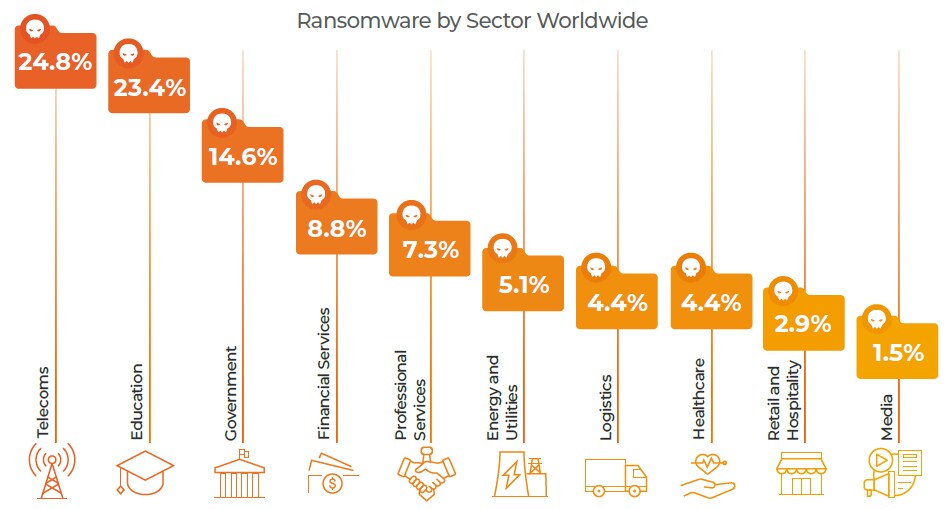
勒索软件团伙深知这一点,并大肆针对这种数字与物理融合的基础设施。最新数据证实了这一趋势:电信和教育目前位居全球攻击目标前列,分别占攻击总数的24.8%和23.4%。
一旦遭到成功入侵,这些重要服务将面临严重的停机。IBM的一份报告显示,76%的机构需要超过100天才能从一次事件中完全恢复。
我们已在现实世界中看到这些严重影响。近期针对美国供水和污水处理行业的攻击证明了这一脆弱性。
2023年末,伊朗国家支持的黑客成功入侵了美国市政供水设施中使用的以色列制造的PLC。他们利用可联网设备,将设施操作人员锁在系统之外。受影响的供水机构不得不立即将系统离线,并改为手动操作。
为何应以AI对抗AI
针对关键基础设施的攻击正借助AI变得更快、更有效。守住这座桥梁,需要跟上敌人的速度。
攻击者利用AI的移动速度远超人类团队部署补丁的速度。正因这一速度优势,现在每六次成功的数据泄露中就有一次涉及攻击者驱动的AI。鉴于这一威胁,87%的机构将与AI相关的漏洞视为增长最快的网络风险。
人们或许认为AI意味着速度,但事实并非总是如此。对手常利用这项技术,将隐蔽性置于即时破坏之上。近期的威胁情报显示,规避防御是当今最主要的攻击战术。网络犯罪分子部署隐蔽的攻击行动,通过长时间悄无声息地活动来规避警报触发——这意味着,一旦他们发起攻击,便会造成最大的影响。
防御关键基础设施需要相应的自动化响应,人类团队无法单独保障这一环境的安全。采用AI驱动的网络安全,仍是应对这一海量自动化风险涌入的唯一切实可行的方式。
关键基础设施的盲点在于仅依赖端点安全
关键基础设施中最重大的盲点之一,是过度依赖仅限端点的安全防护。在传统企业环境中,在每台笔记本电脑上安装安全代理是标准做法。然而,关键基础设施遵循着截然不同的规则。
现代关键基础设施设施依赖未受管理的物理设备。安全团队无法在这些可联网的数字开关、医疗设备、水阀或许多其他物理资产上安装传统软件代理。这为攻击者留下了无防护的攻击面可供利用。
硬件限制进一步使这一防御策略变得复杂。公用事业公司往往连其传统端点都无法安装先进的AI防御系统。工业设备的使用寿命异常之长,因此,大量此类运营基础设施仍运行着Windows 95、NT或Windows XP等过时系统。
网络是唯一可行的解决方案。运营技术(OT)环境中的网络韧性需要在网络层进行持续监控。网络能够看到每一次连接,因此,应用于网络流量的AI能够捕捉本地端点工具完全遗漏的规避行为。
AI能够即时读取数百万个数据点,并分析数字与物理环境中的流量模式,迅速识别恶意异常。随后,在高级威胁侵入物理控制系统之前,它会切断有害连接。
关键基础设施提供者自动化防御的未来
许多关键基础设施提供者面临严重的网络人才短缺,这一缺口使州和地方层面的安全团队负担沉重。
AI通过充当关键的力量倍增器,弥合了这一危险差距。该技术可自动完成告警分类和日志分析等劳动密集型任务。随着AI以机器速度呈现精准的网络情报,人类专家得以自由地自信做出最终运营决策。
攻击面在数字和物理环境中持续扩大。AI驱动的网络防御是应对这一威胁唯一可扩展的解决方案。机构不能再依赖端点提供的局部可见性,因此,在被入侵的环境中,网络仍是唯一的绝对真相。
在网络防御中部署AI,不仅在于阻止黑客,更在于建立数字信任。这种信任是安全地拥抱当前工业现代化、确保重要服务不间断交付的必要条件。